Node.js 26 : préparer une migration vers le support LTS
Node.js 26 doit entrer en LTS fin octobre selon la feuille de route. Comment préparer la migration, tester les dépendances et exercer le retour arrière.
Chainmaestro / Le journal
Des analyses, des guides et des signaux faibles sur les technologies qui transforment le travail et la société.
64 articles

Node.js 26 doit entrer en LTS fin octobre selon la feuille de route. Comment préparer la migration, tester les dépendances et exercer le retour arrière.

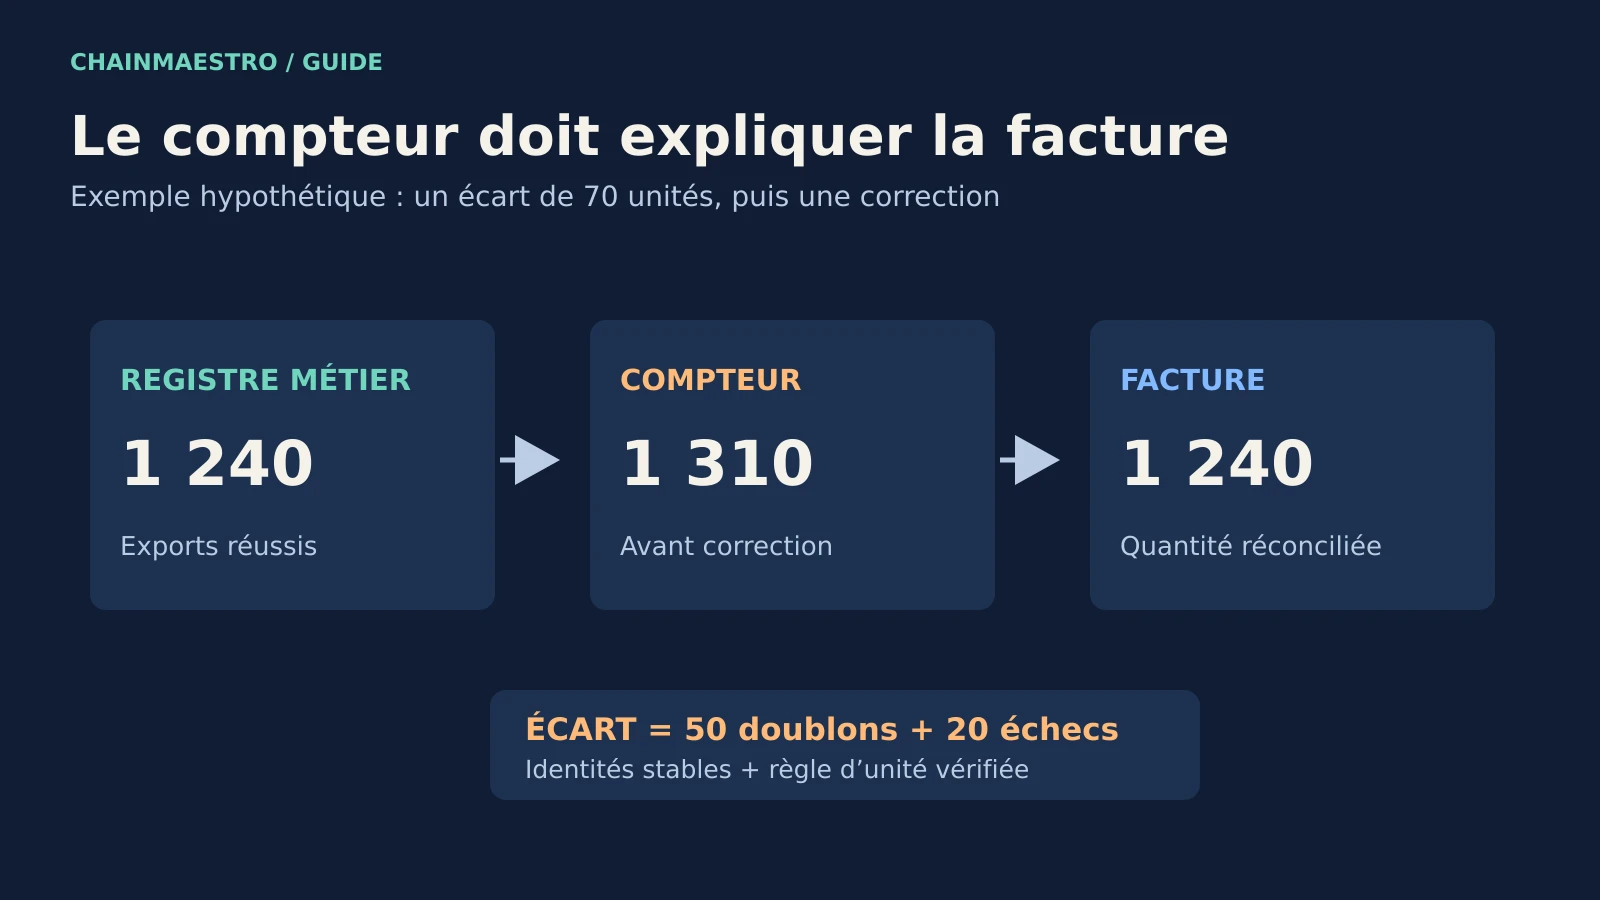
Définir l’unité payante, dédupliquer les événements et rapprocher registre métier, compteur et montant pour expliquer les écarts au client.

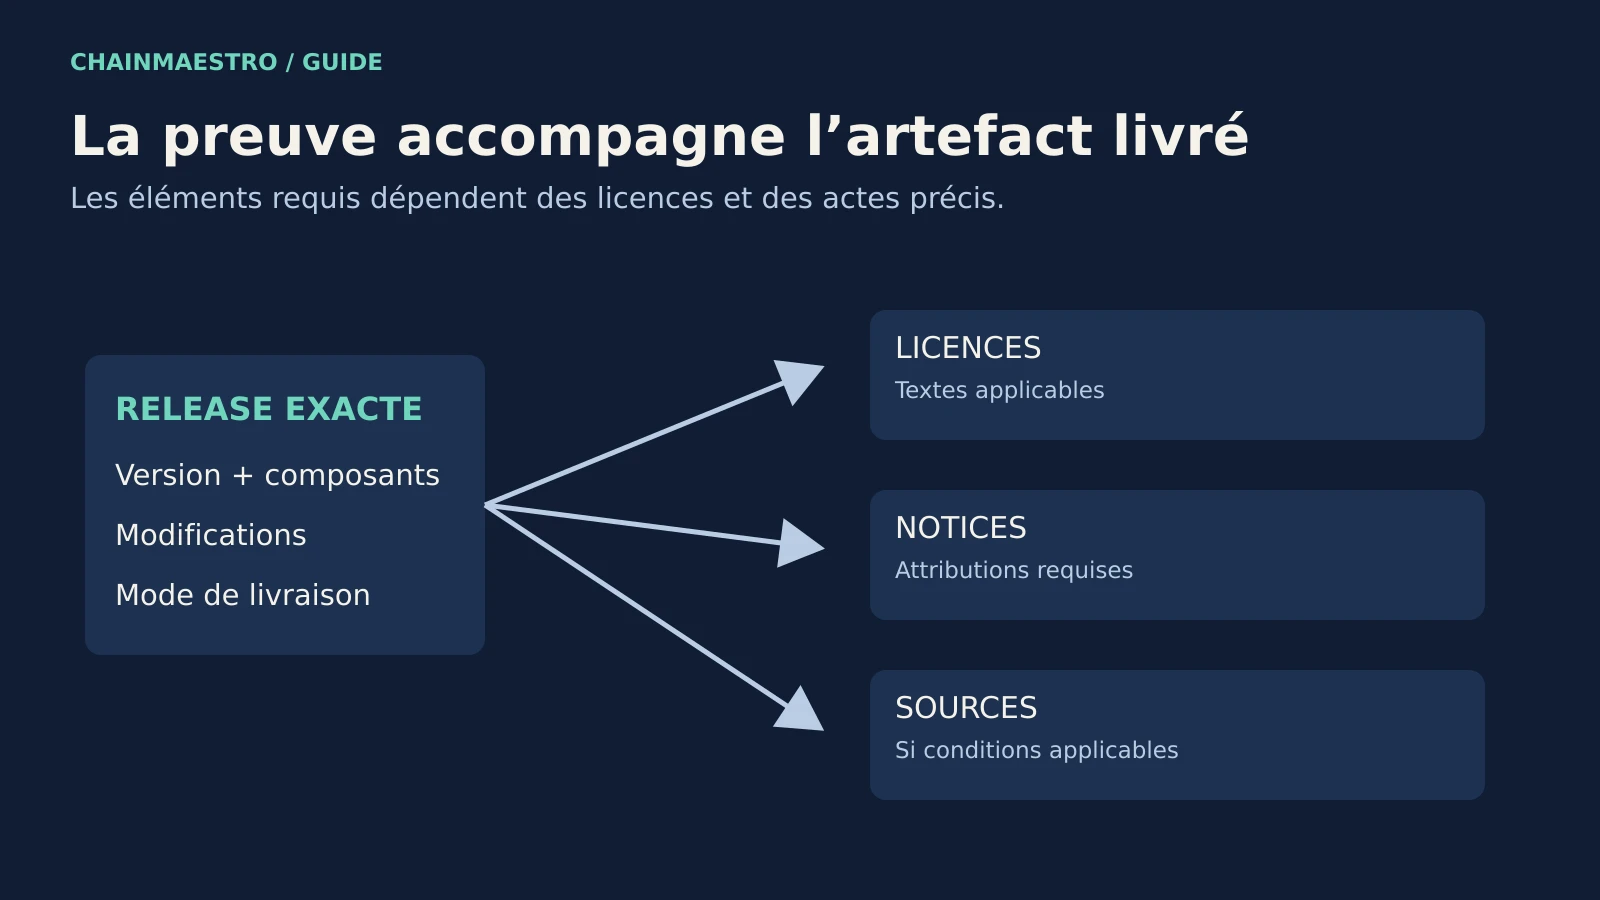
Identifier versions, composants et mode de livraison, puis vérifier notices et sources correspondantes dans le paquet réellement distribué.

À partir du 12 janvier 2027, le Data Act interdit les frais de changement de service cloud, dont l’egress nécessaire à la sortie. Cette règle ne rend ni la migration ni le contrat gratuits : l’exercice technique doit commencer avant l’échéance.

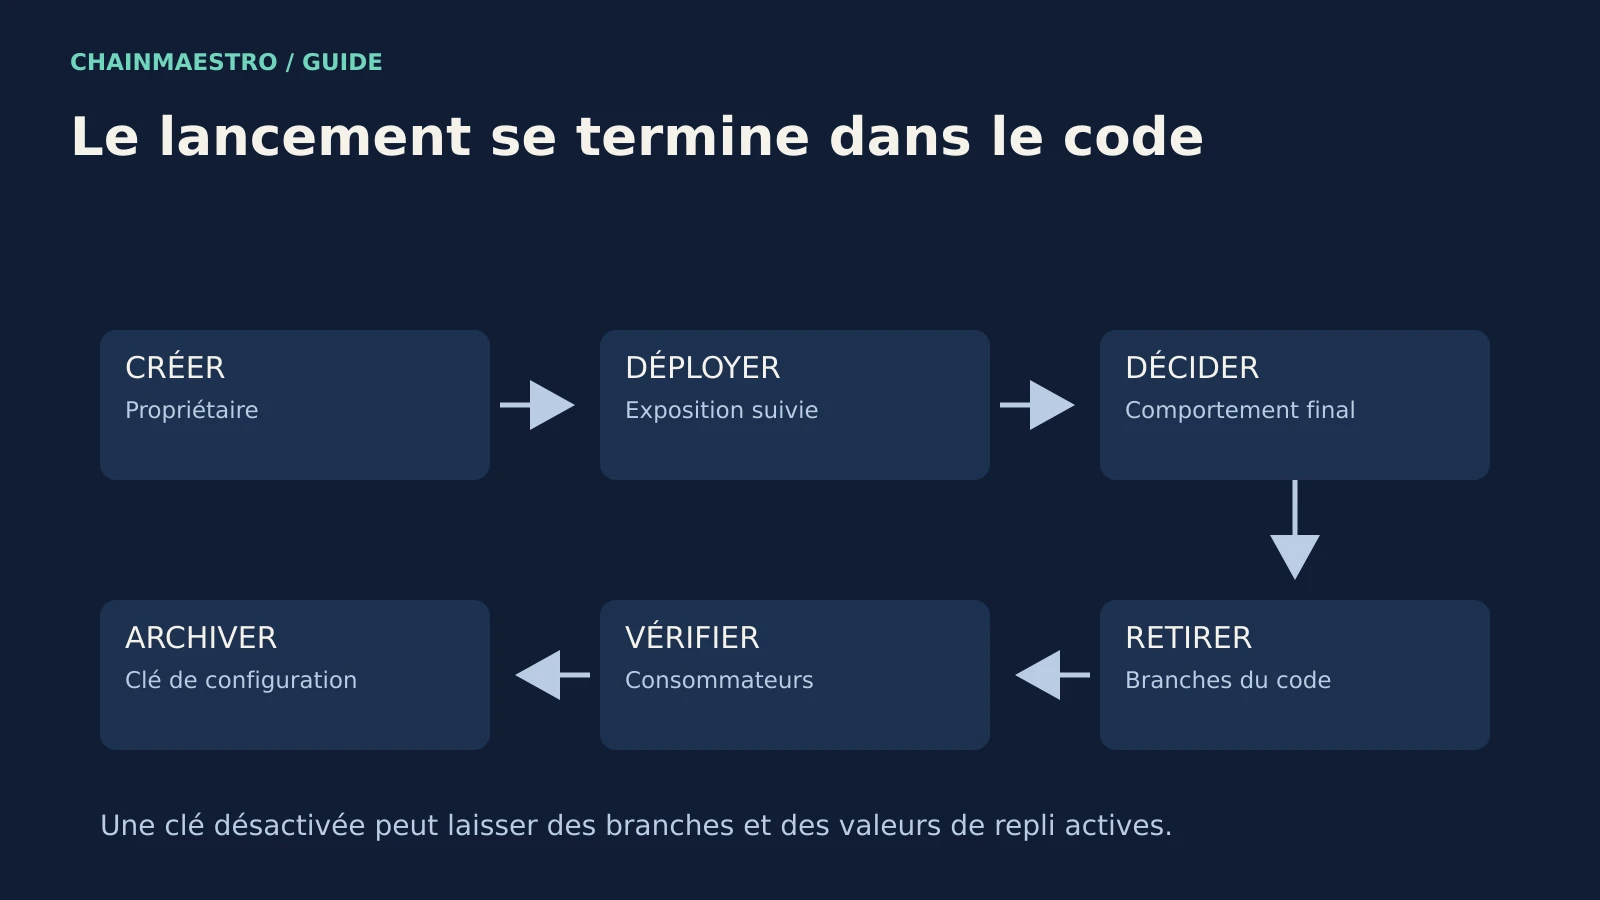
Propriétaire, valeur de repli, consommateurs et données : retirer un flag après la décision produit sans casser les versions encore actives.

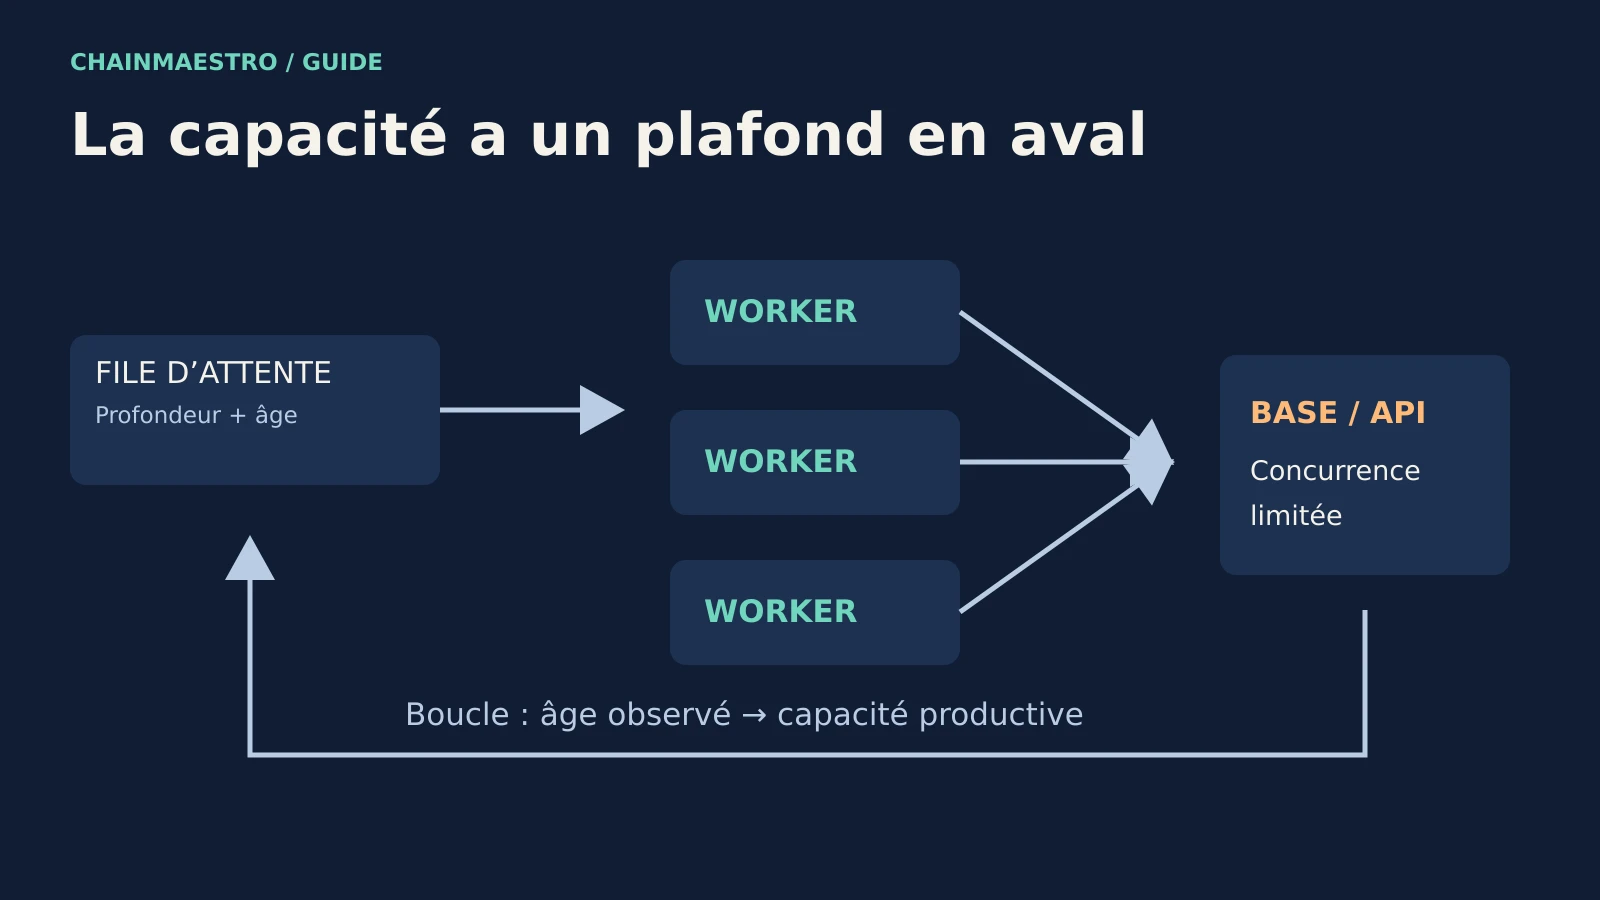
Dimensionner les workers avec l’âge des tâches, la durée de traitement et la capacité de l’aval, puis tester les montées et les arrêts.

Une Content Credential peut relier un média à une provenance signée et révéler certaines modifications. Elle ne certifie ni la vérité de la scène, ni l’exhaustivité de l’historique, ni la conformité automatique à l’AI Act.

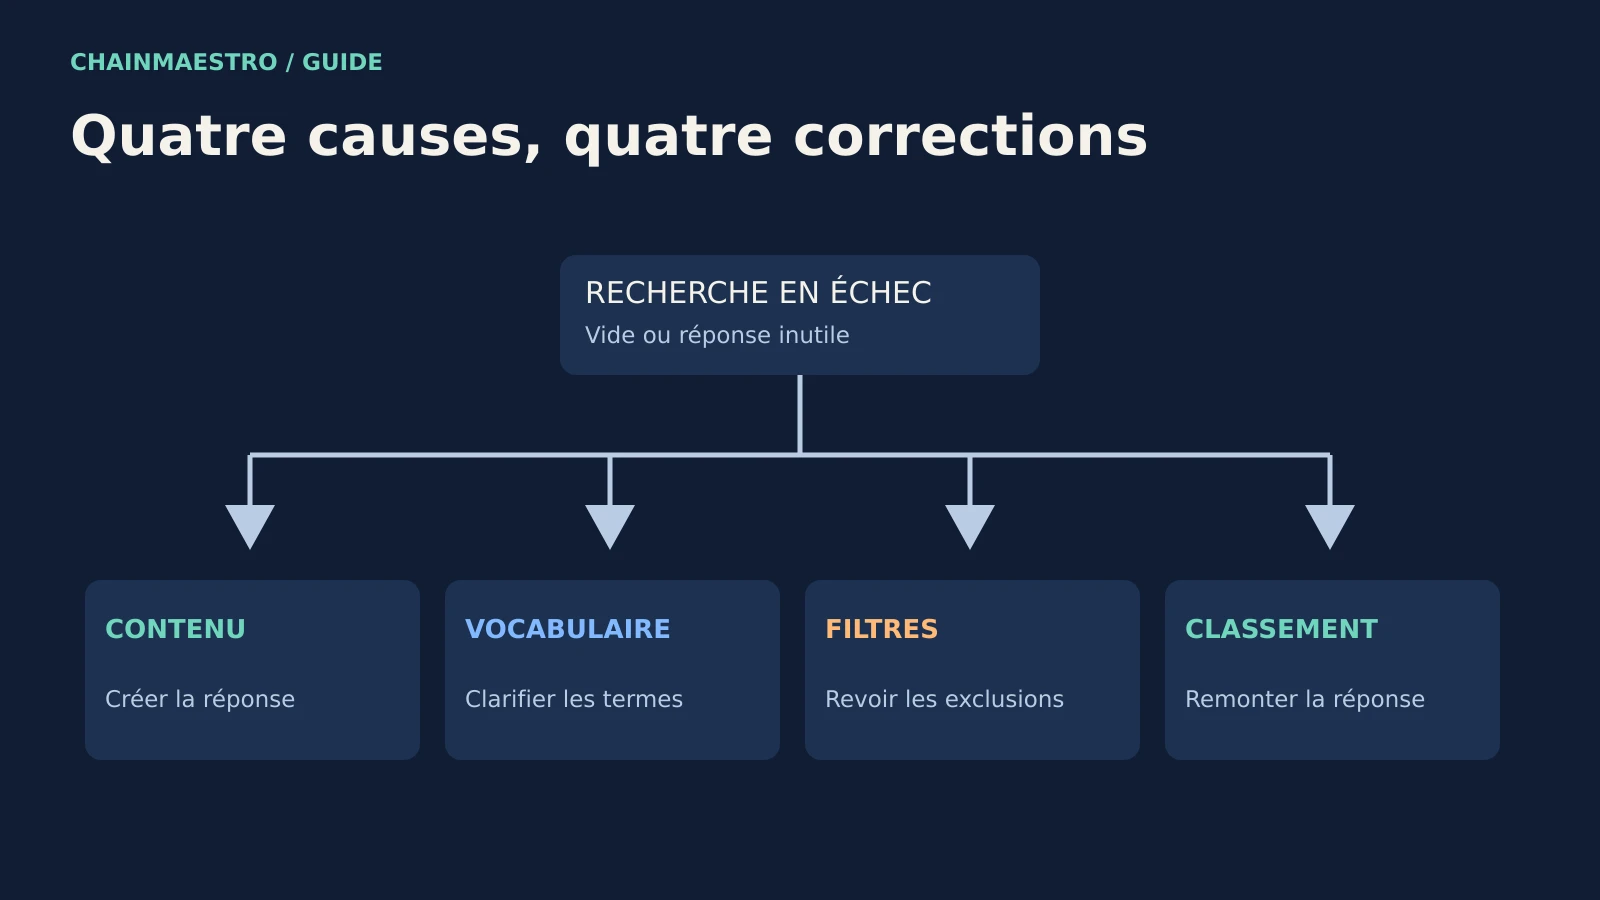
Distinguer contenu absent, vocabulaire, filtres et classement pour améliorer la recherche interne sans masquer les échecs par des réponses inutiles.

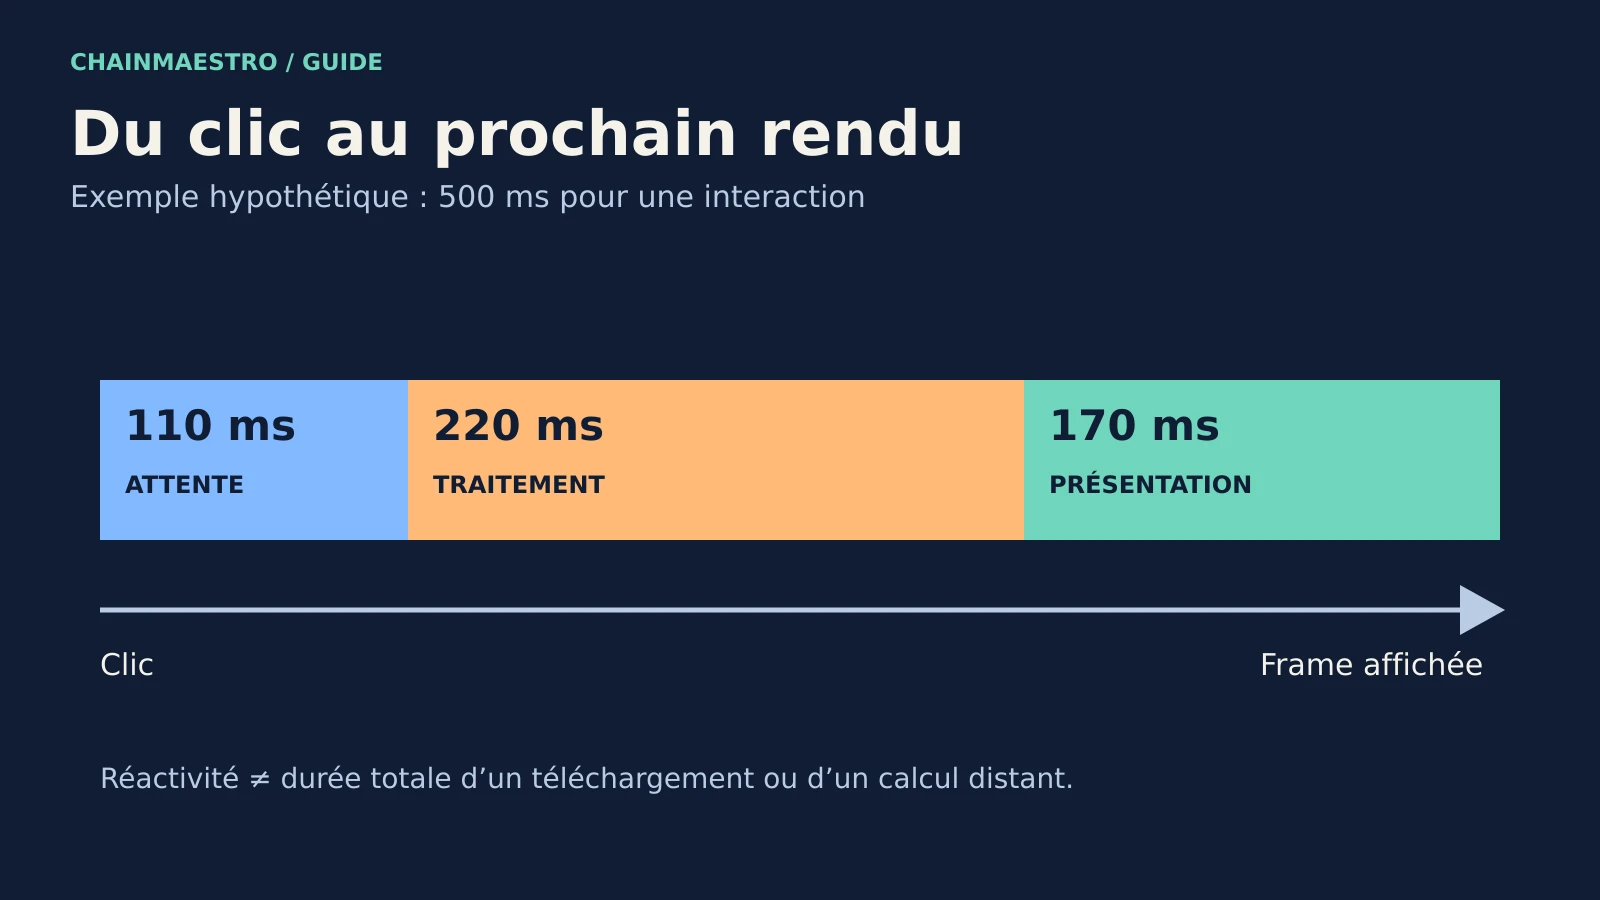
Séparer attente, traitement et présentation pour corriger les interactions lentes, avec des données de terrain et une trace reproductible.

OpenTelemetry recommande désormais d’émettre les nouveaux événements via l’API Logs et de les corréler au span actif. La transition est progressive : elle doit préserver les vues, attributs, coûts et alertes existants.

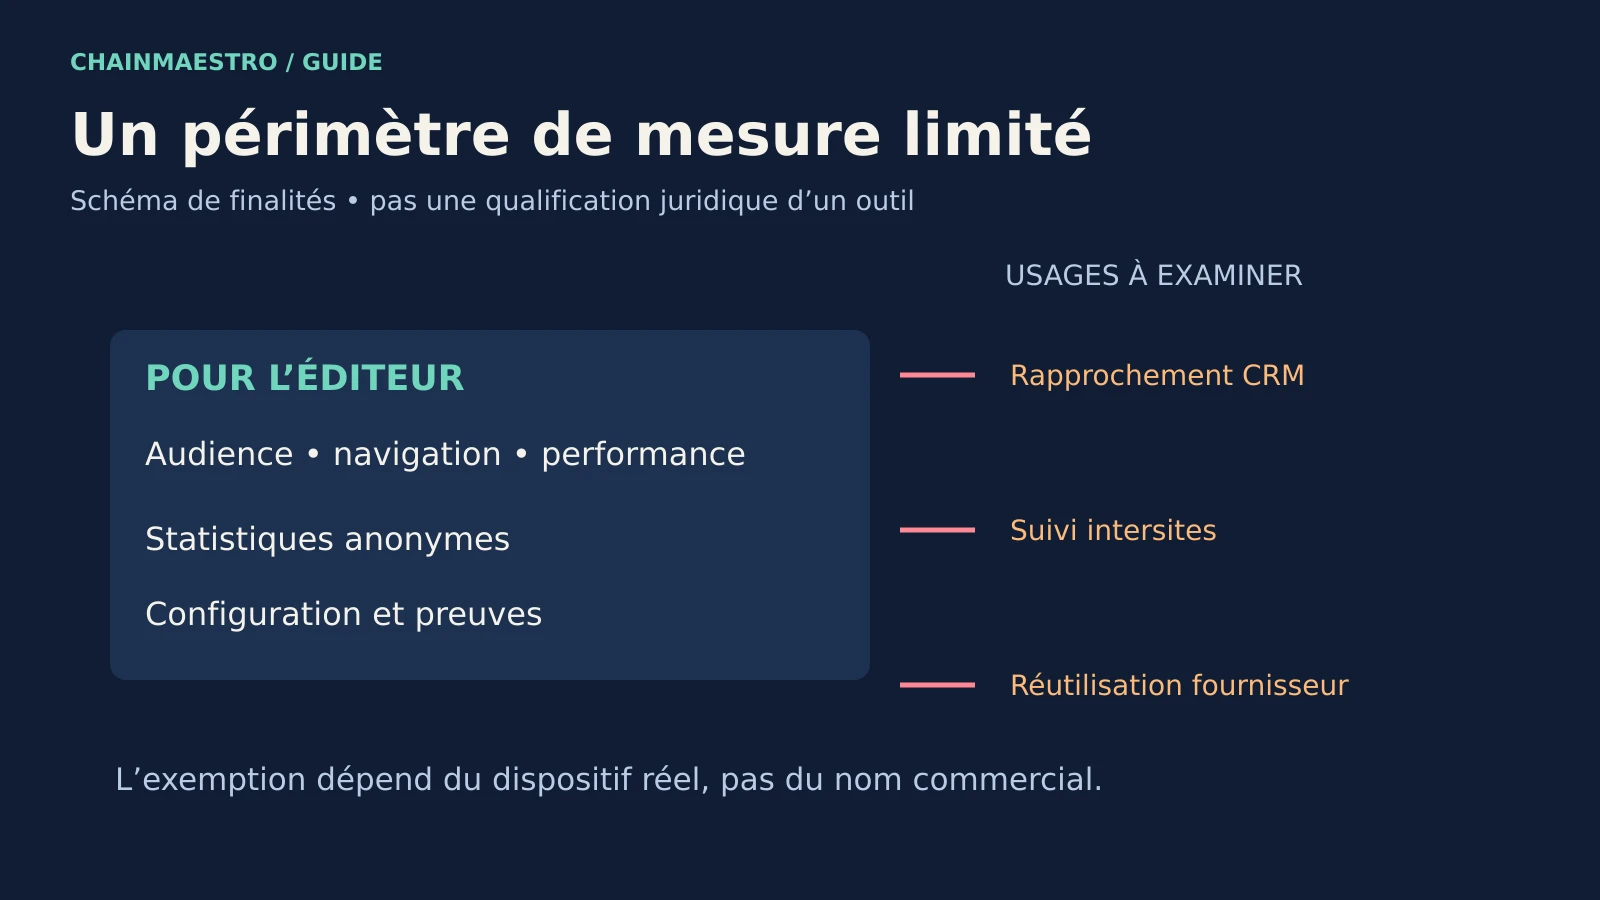
Finalité, identifiants, réutilisation et flux réels : auditer une mesure d’audience avant de la considérer comme exemptée de consentement.

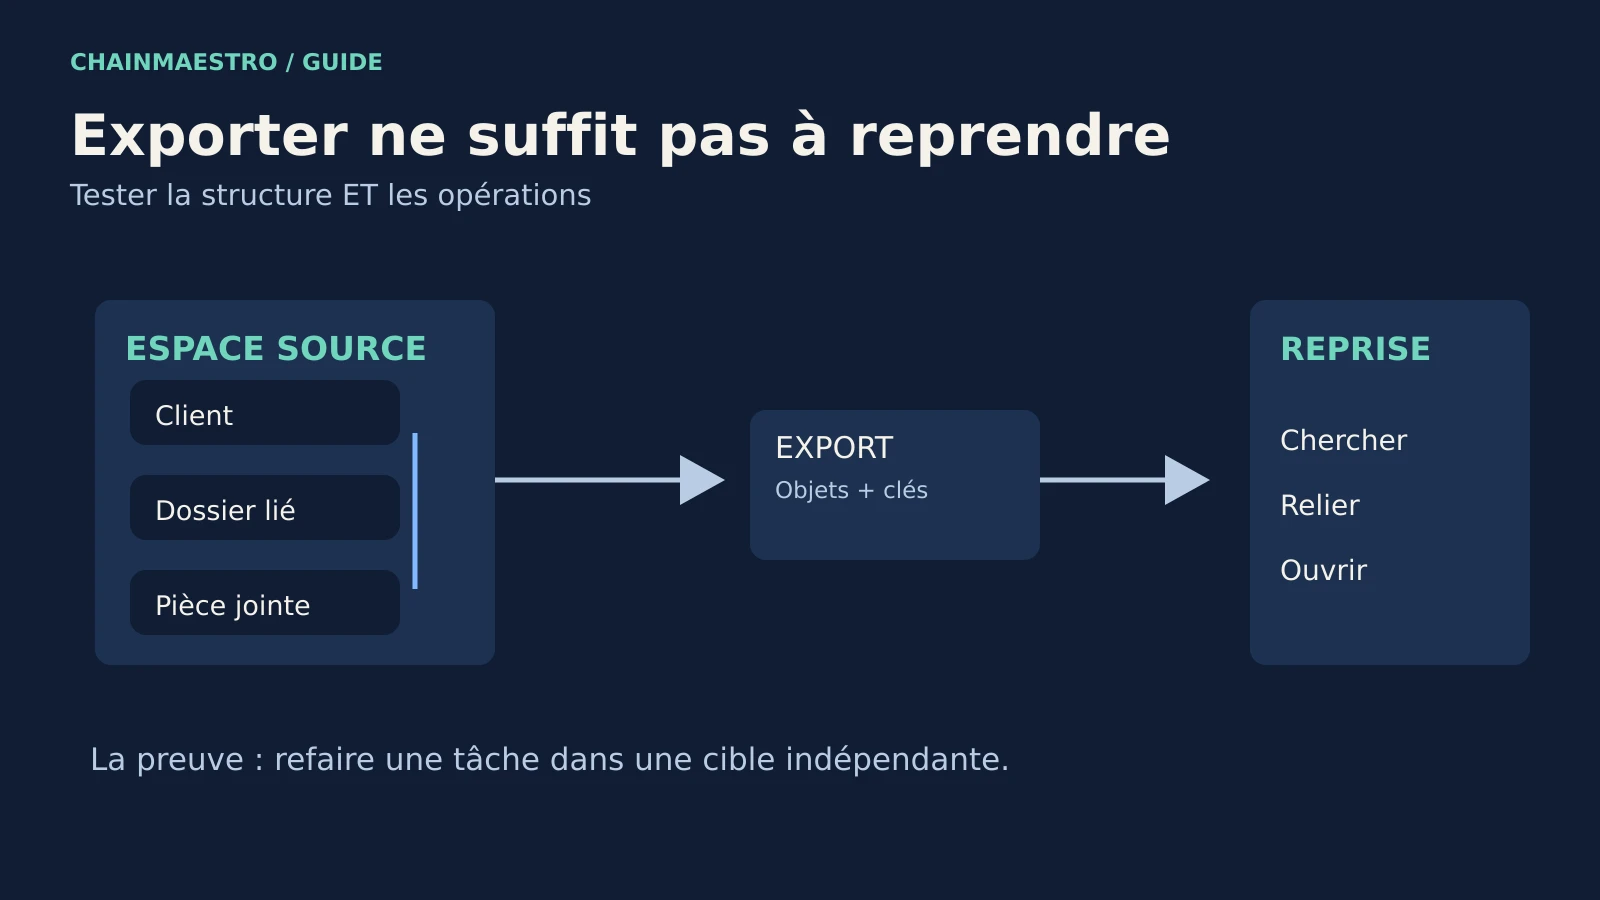
Tester relations, documents, droits et automatisations sur un échantillon pour distinguer un export disponible d’une reprise réellement utilisable.

ChatGPT Ads est accessible aux annonceurs français. Un guide pour comprendre son fonctionnement, ses coûts, ses limites et sa différence avec le GEO.

Les premiers standards post-quantiques du NIST sont disponibles, mais une migration ne commence pas par un remplacement massif. Il faut d’abord savoir où résident clés, certificats, protocoles et données à longue durée de confidentialité.

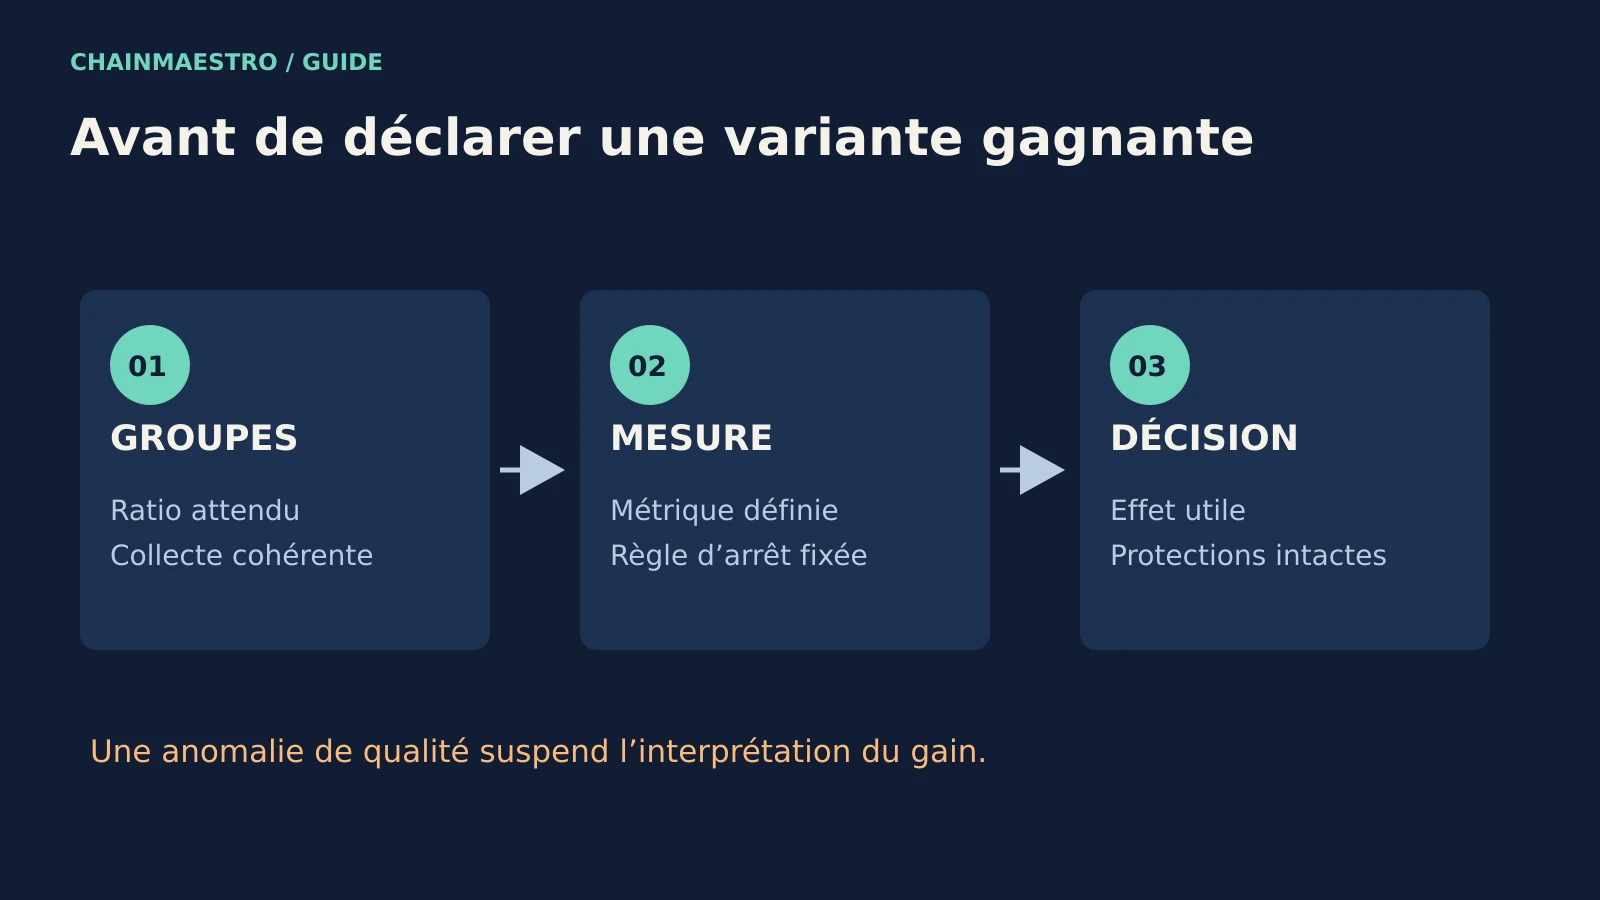
Affectation, ratio des groupes, collecte et règle d’arrêt : les contrôles qui rendent un test A/B interprétable et utile au produit.

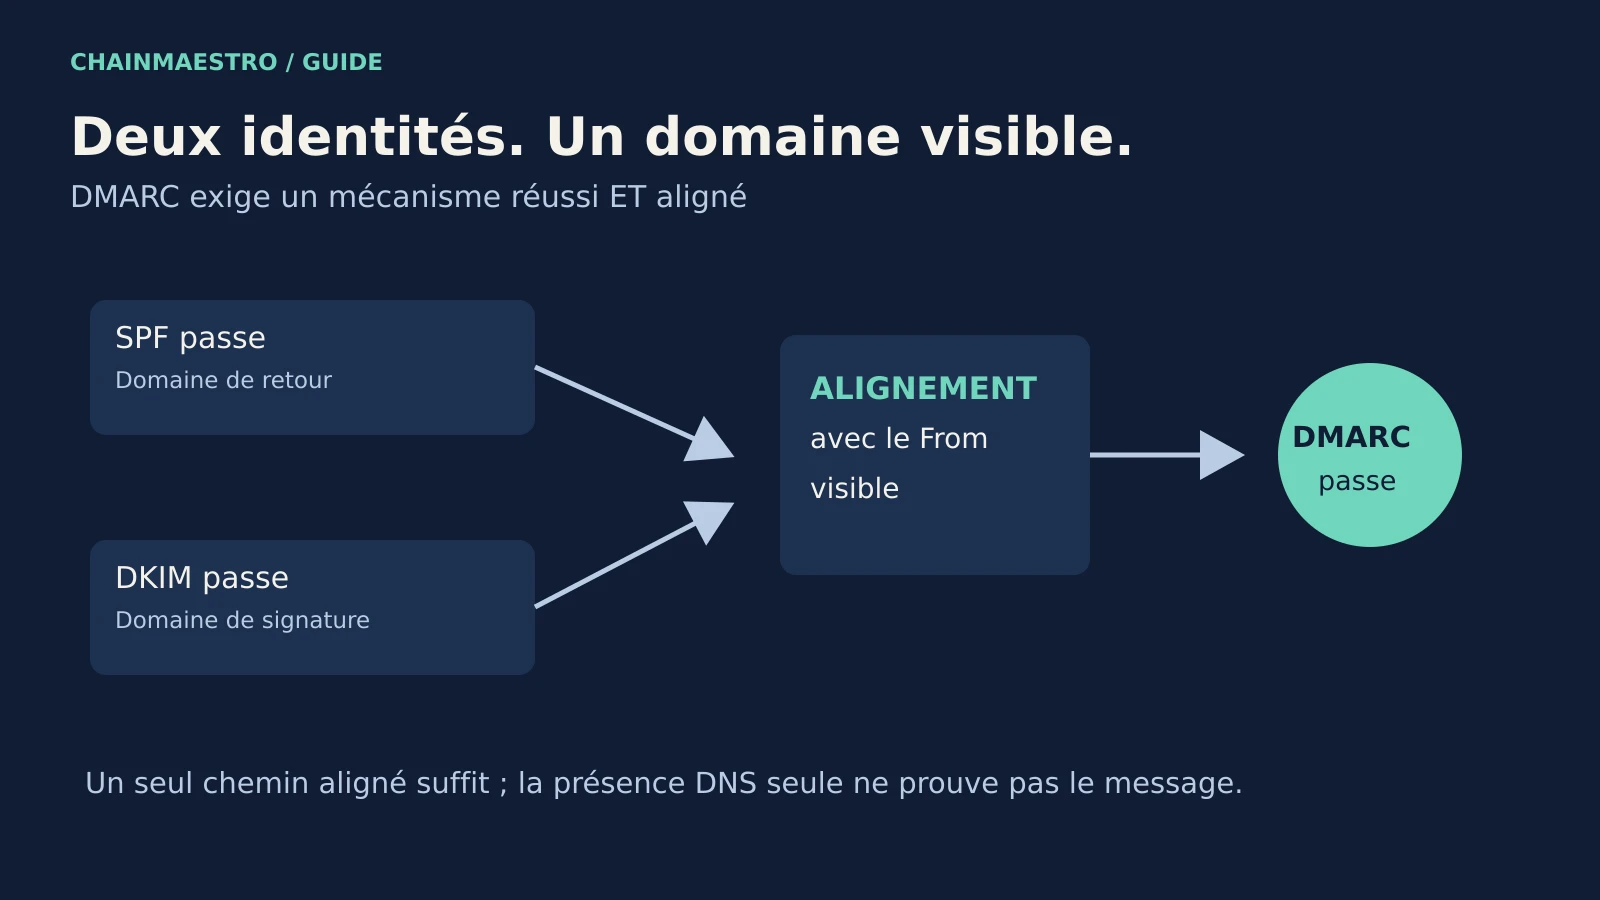
Vérifier les identités et l’alignement dans les messages reçus, recenser tous les émetteurs et préparer un durcissement DMARC mesuré.

Les États membres doivent proposer des portefeuilles européens d’identité numérique d’ici fin 2026. Pour un service en ligne, le chantier porte sur les attributs demandés, la confiance, le consentement et le parcours de repli.

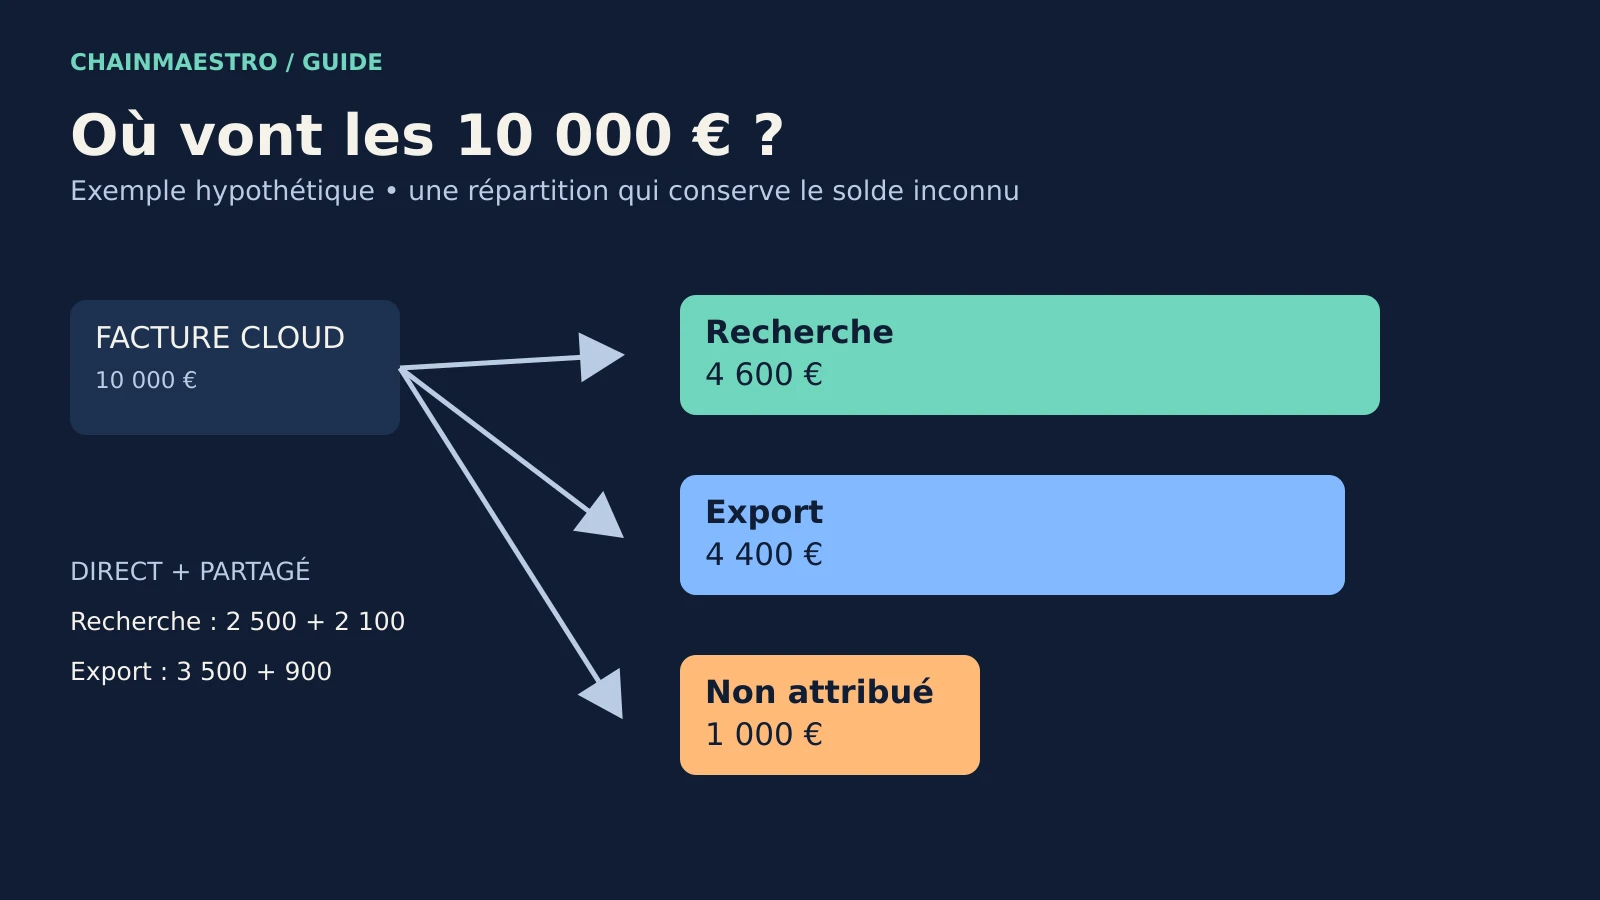
Retrouver coûts directs, plateforme partagée et solde inconnu pour rapprocher une facture cloud et piloter le coût par opération réussie.

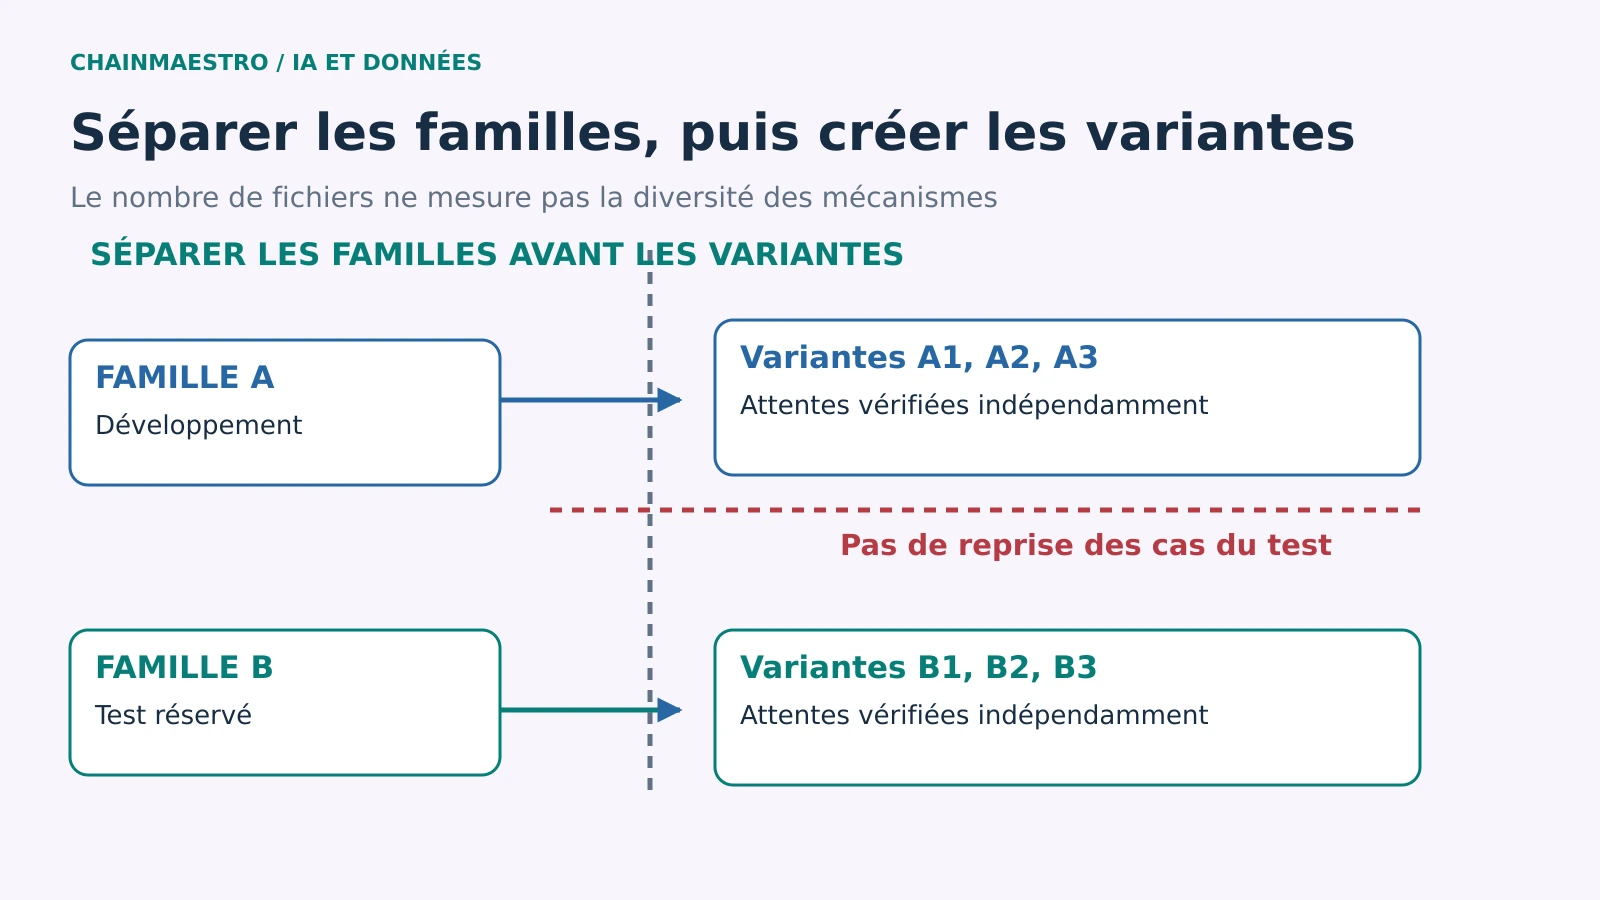
Utiliser des cas générés pour éprouver une IA : provenance, séparation des lots, contamination, diversité et validation indépendante des attentes.

Le 13 octobre 2026 clôt la première année d’ESU pour Windows 10 commercial. Ce n’est ni l’arrêt de tous les PC ni une prolongation générale : chaque parc doit être segmenté par édition, canal et couverture.

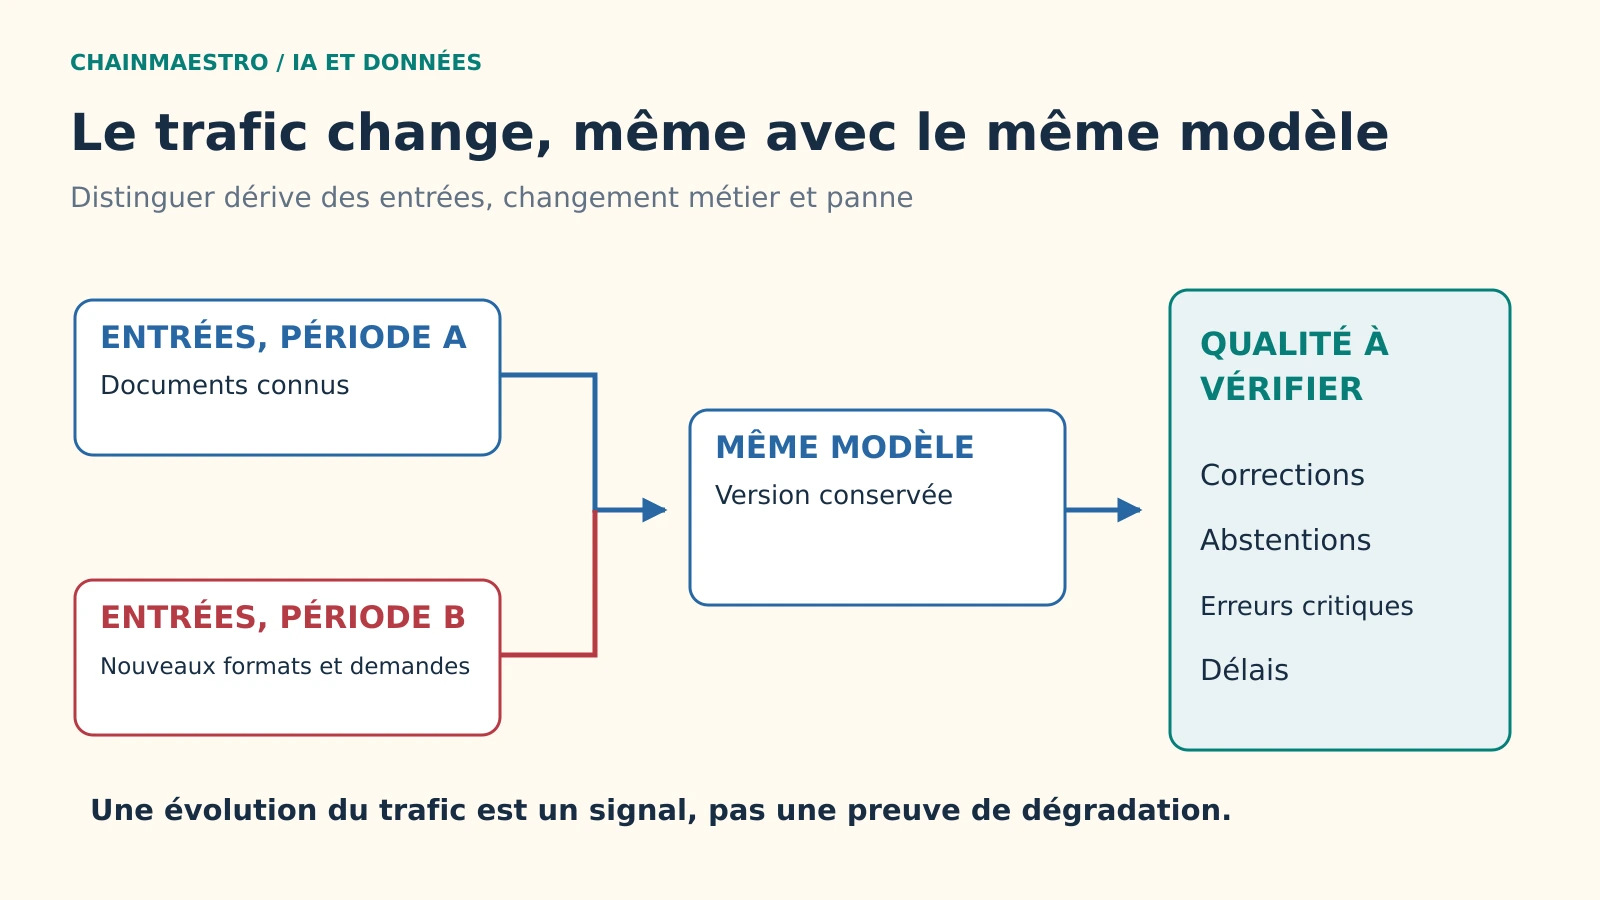
Distinguer changement des entrées, évolution des règles et panne de la chaîne : suivre la qualité réelle d’un système IA après son lancement.

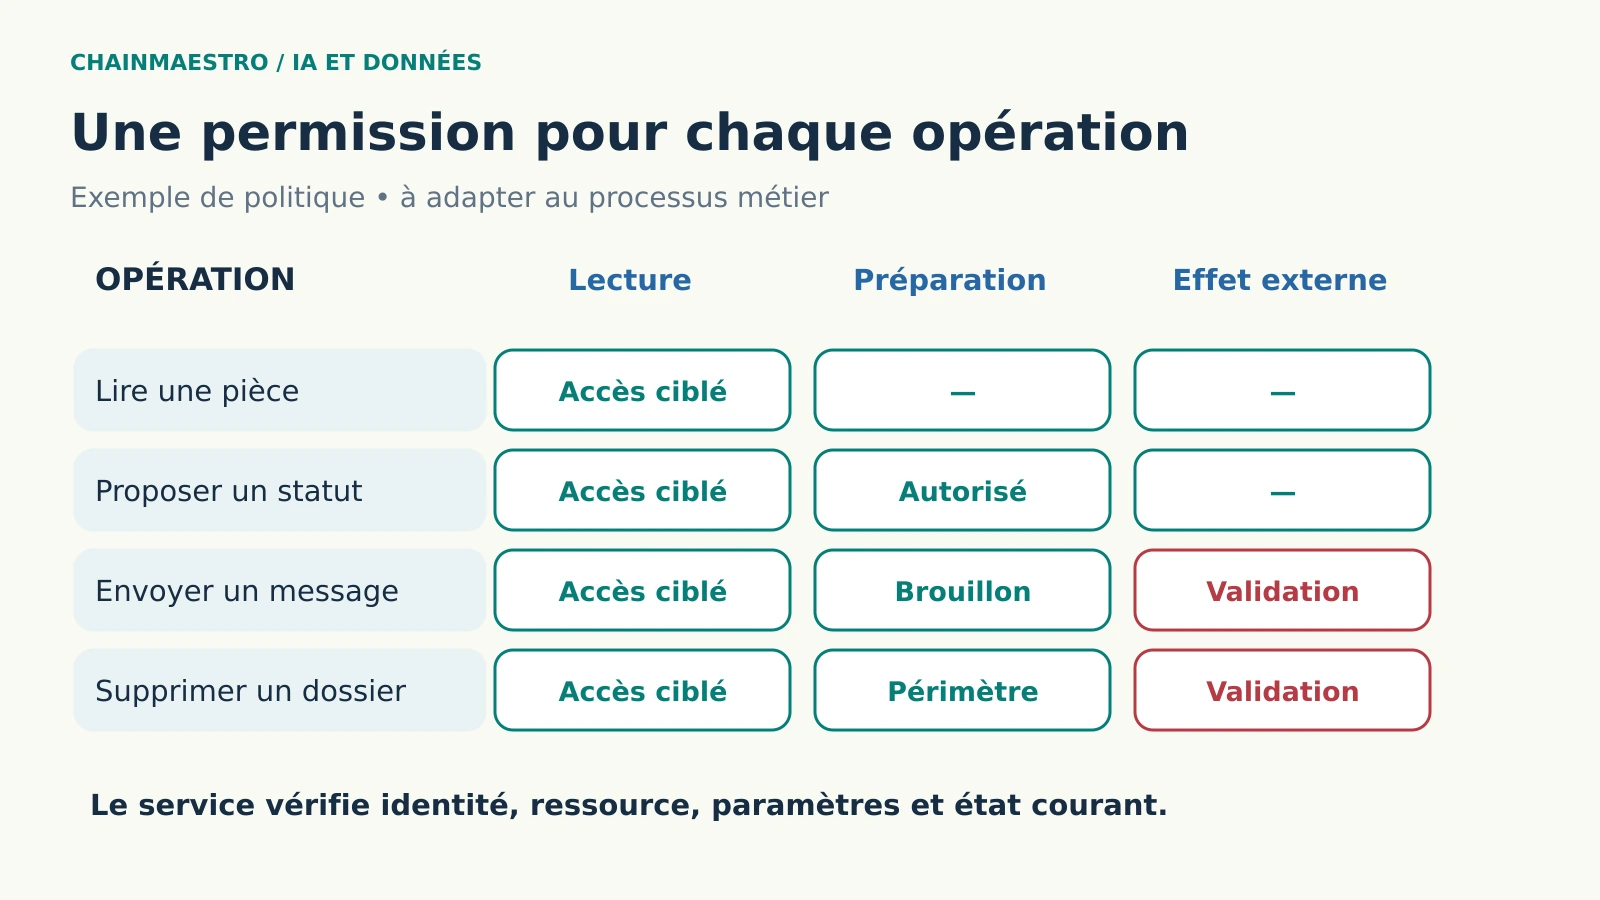
Définir des permissions par opération, vérifier les objets et borner l’autonomie : une méthode pour relier les agents IA aux services de l’entreprise.

Depuis le 15 mars 2026, un certificat TLS public ne peut plus dépasser 200 jours. Les plafonds tomberont à 100 puis 47 jours : l’inventaire et le renouvellement automatique deviennent des contrôles d’exploitation.

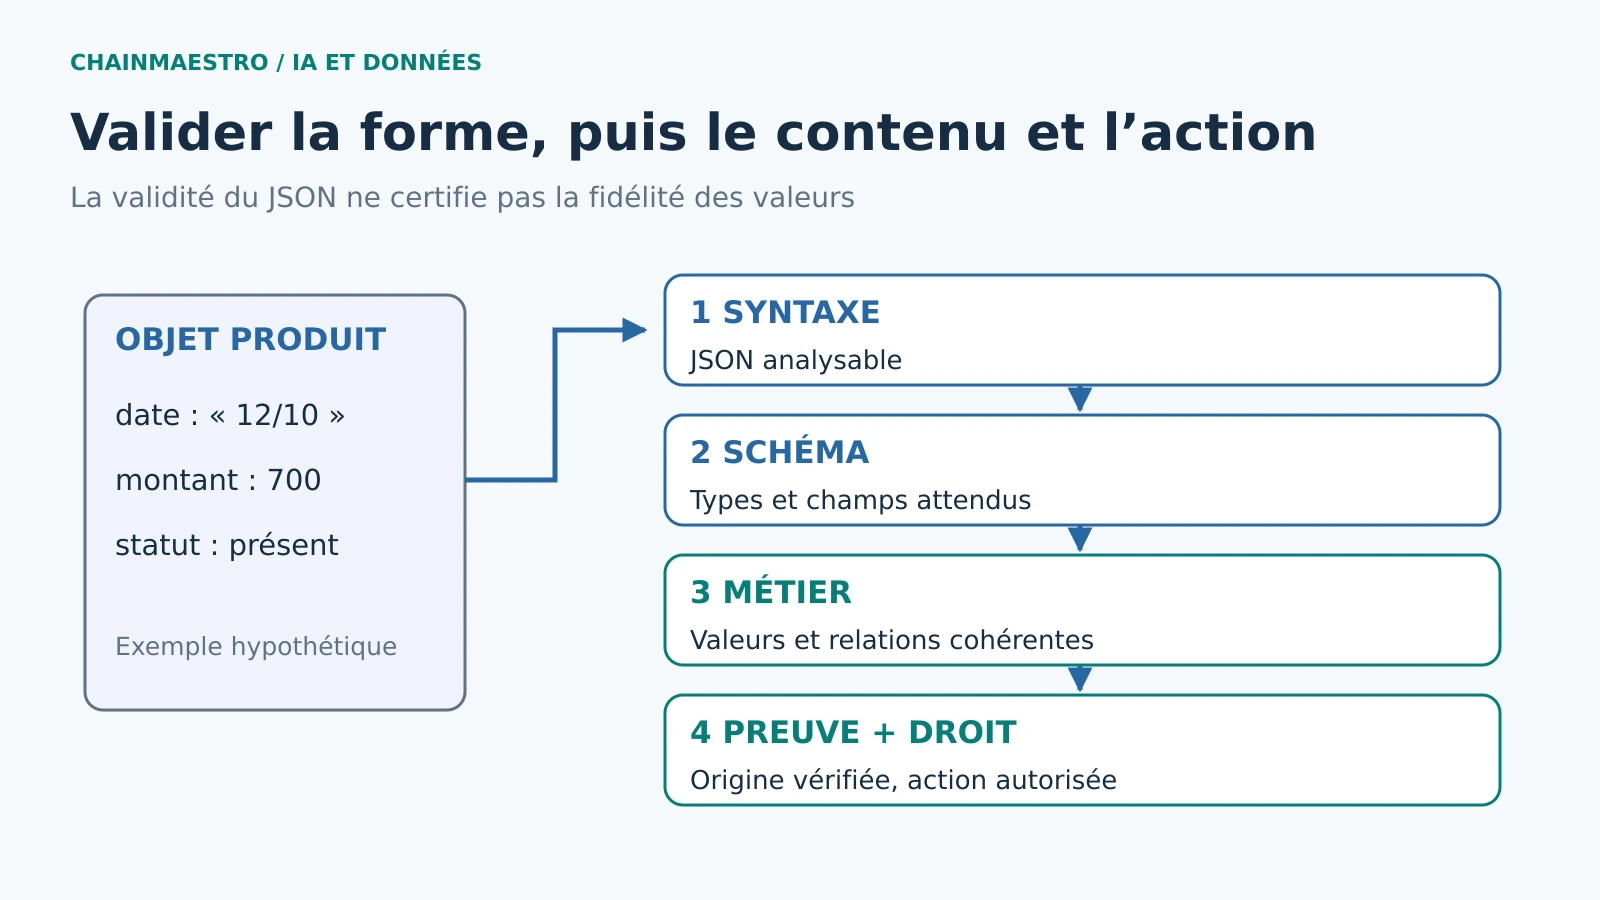
Séparer validation du schéma, cohérence métier et preuve documentaire : concevoir des sorties IA structurées qui gardent leurs incertitudes.

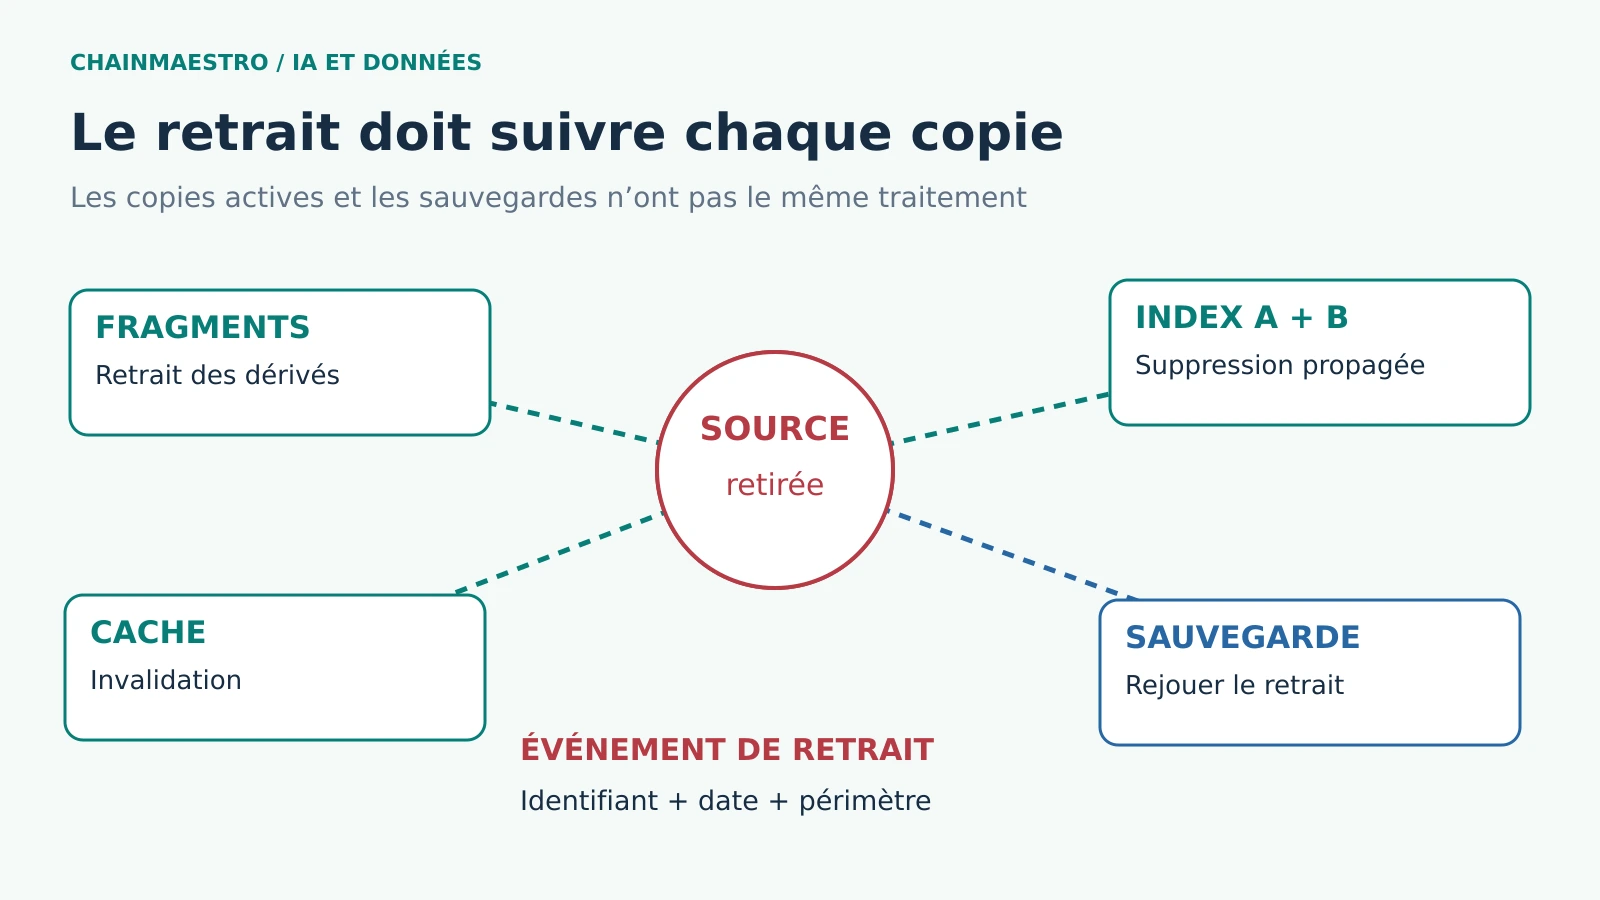
Retirer documents, fragments, vecteurs, caches et sauvegardes : organiser une suppression vérifiable sans réintroduire les données lors d’une restauration.

PostgreSQL 19 Beta 4 apporte REPACK, la réplication des séquences et un nouvel autovacuum. Ces fonctions méritent un protocole de test, pas une migration anticipée en production.

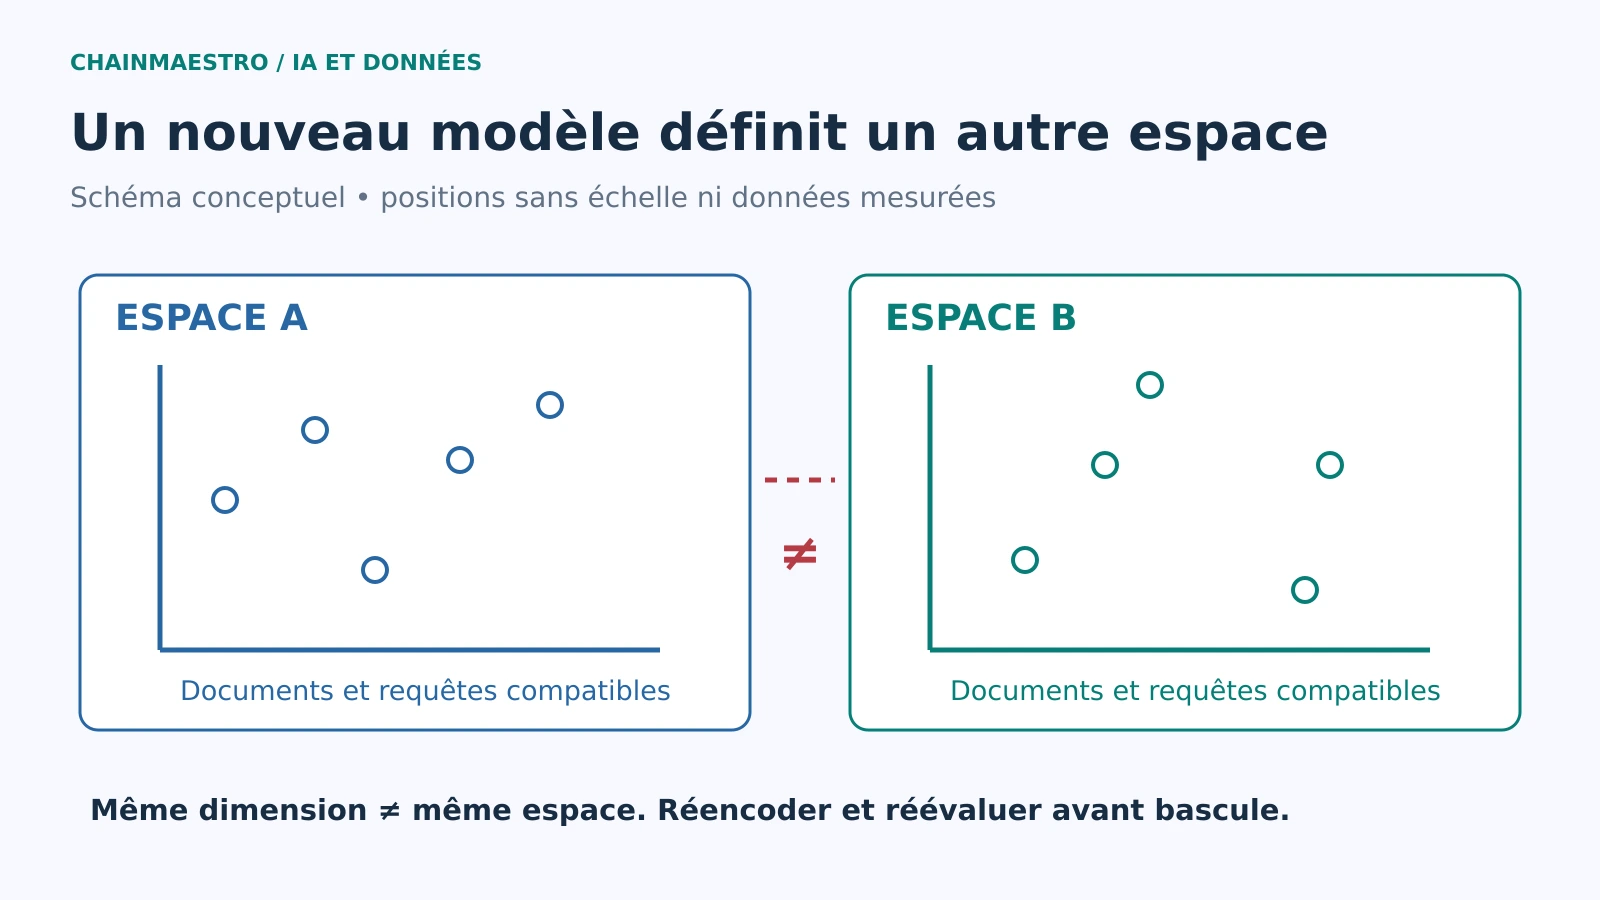
Réindexation, compatibilité des vecteurs, seuils et retour en arrière : préparer un changement de modèle d’embeddings sans dégrader la recherche.

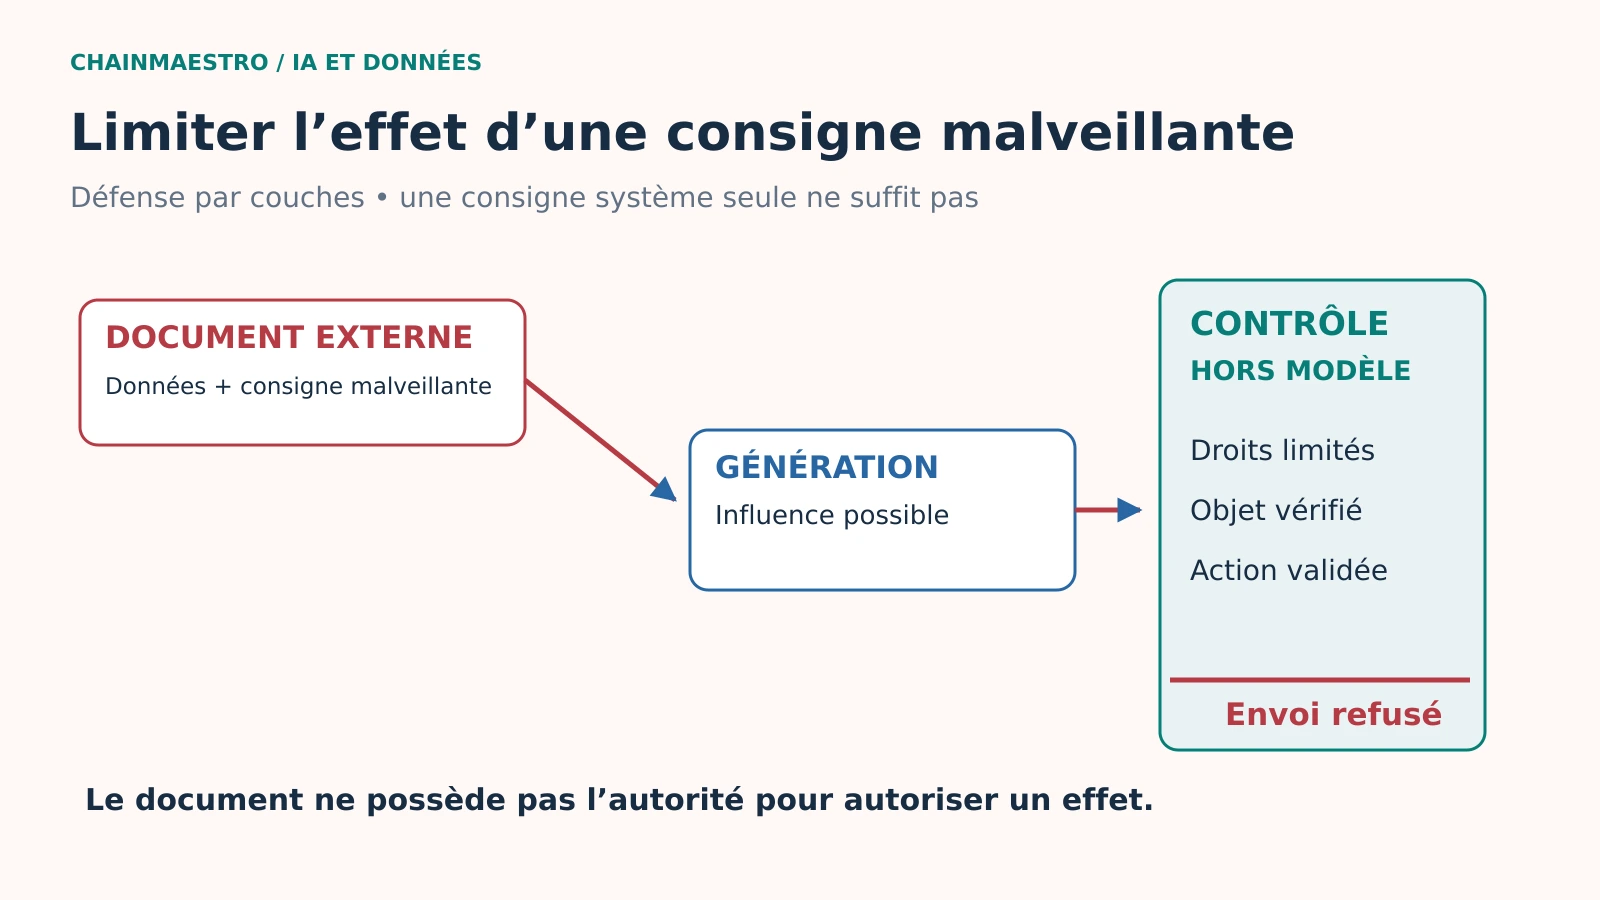
Tester les documents malveillants d’un RAG et limiter leurs effets : séparation des données, permissions des outils, sorties et validation des actions.

L’article 50 de l’AI Act s’applique depuis le 2 août 2026. Chatbots, médias synthétiques et textes d’intérêt public ne relèvent pourtant ni du même acteur ni du même signalement.

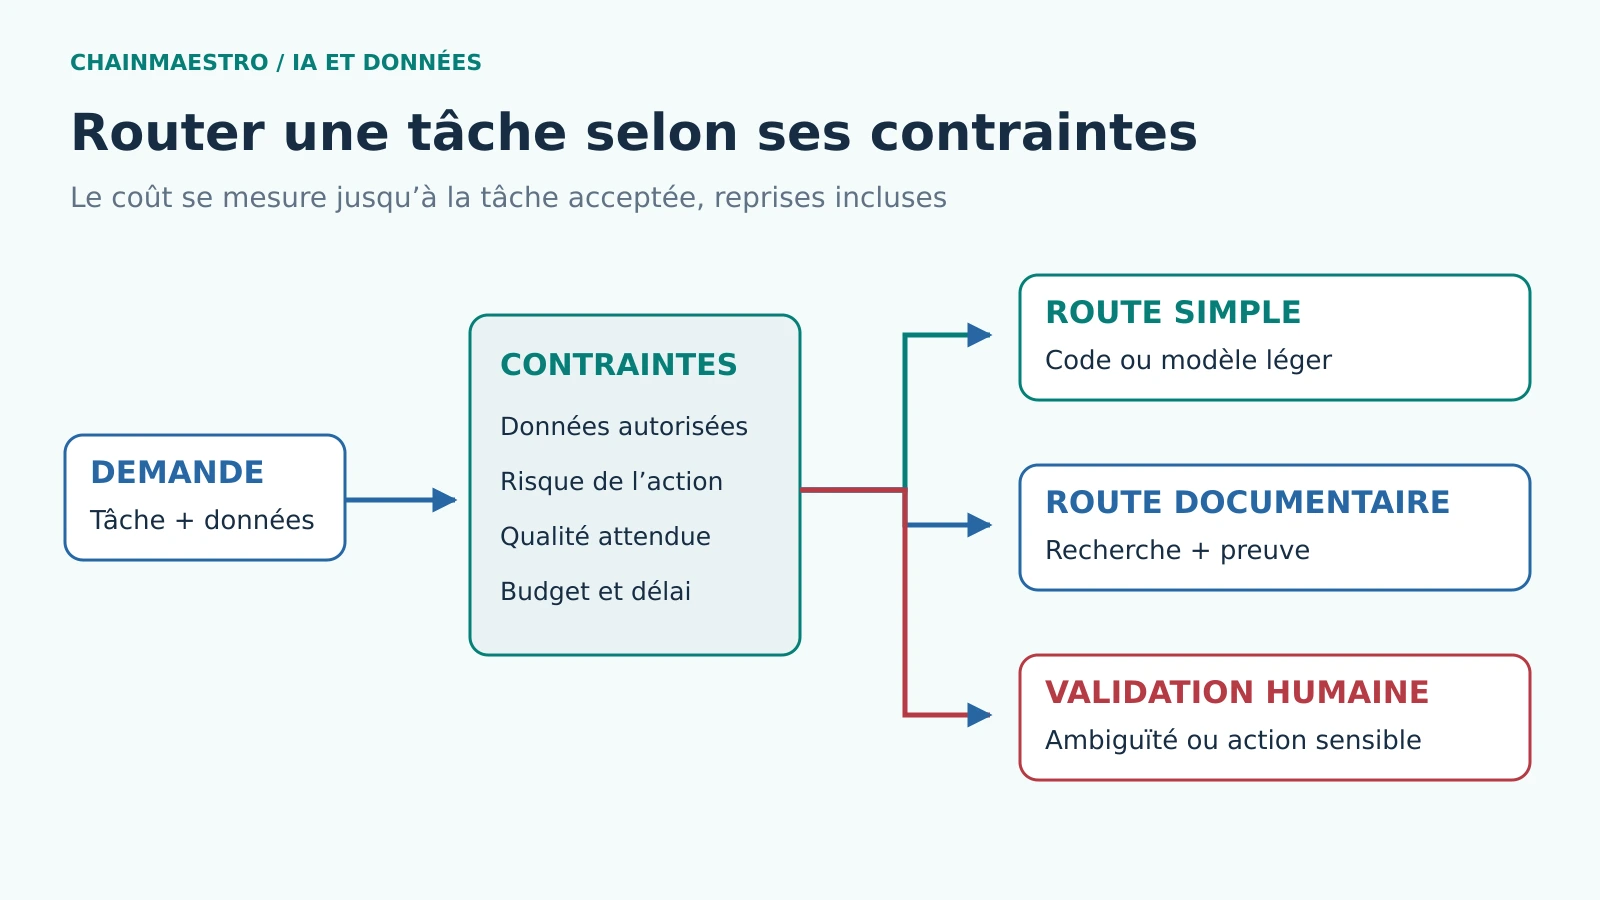
Choisir un modèle selon la difficulté et le risque : mesurer la qualité, les reprises, la latence et le coût réel d’un routeur avant de l’activer.

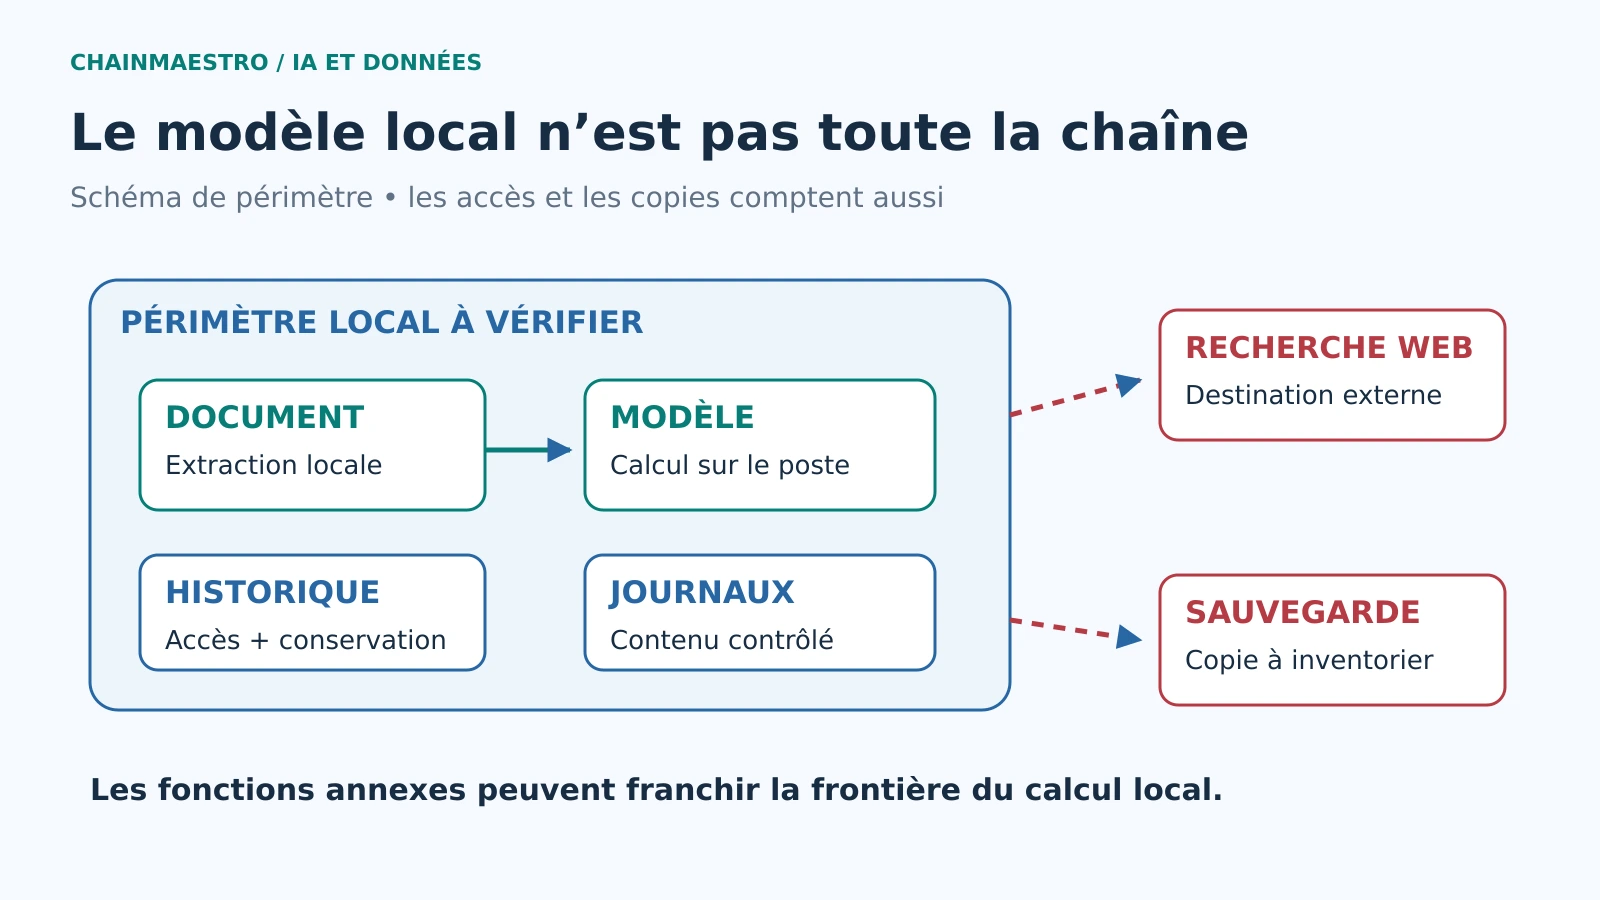
Faire tourner un modèle sur un poste ne suffit pas : vérifier les flux réseau, les extensions, les traces et les sauvegardes de toute la chaîne IA.

Depuis le 11 septembre 2026, le CRA impose aux fabricants de notifier certaines vulnérabilités exploitées et certains incidents graves. Voici comment transformer trois échéances réglementaires en procédure opérationnelle vérifiable.

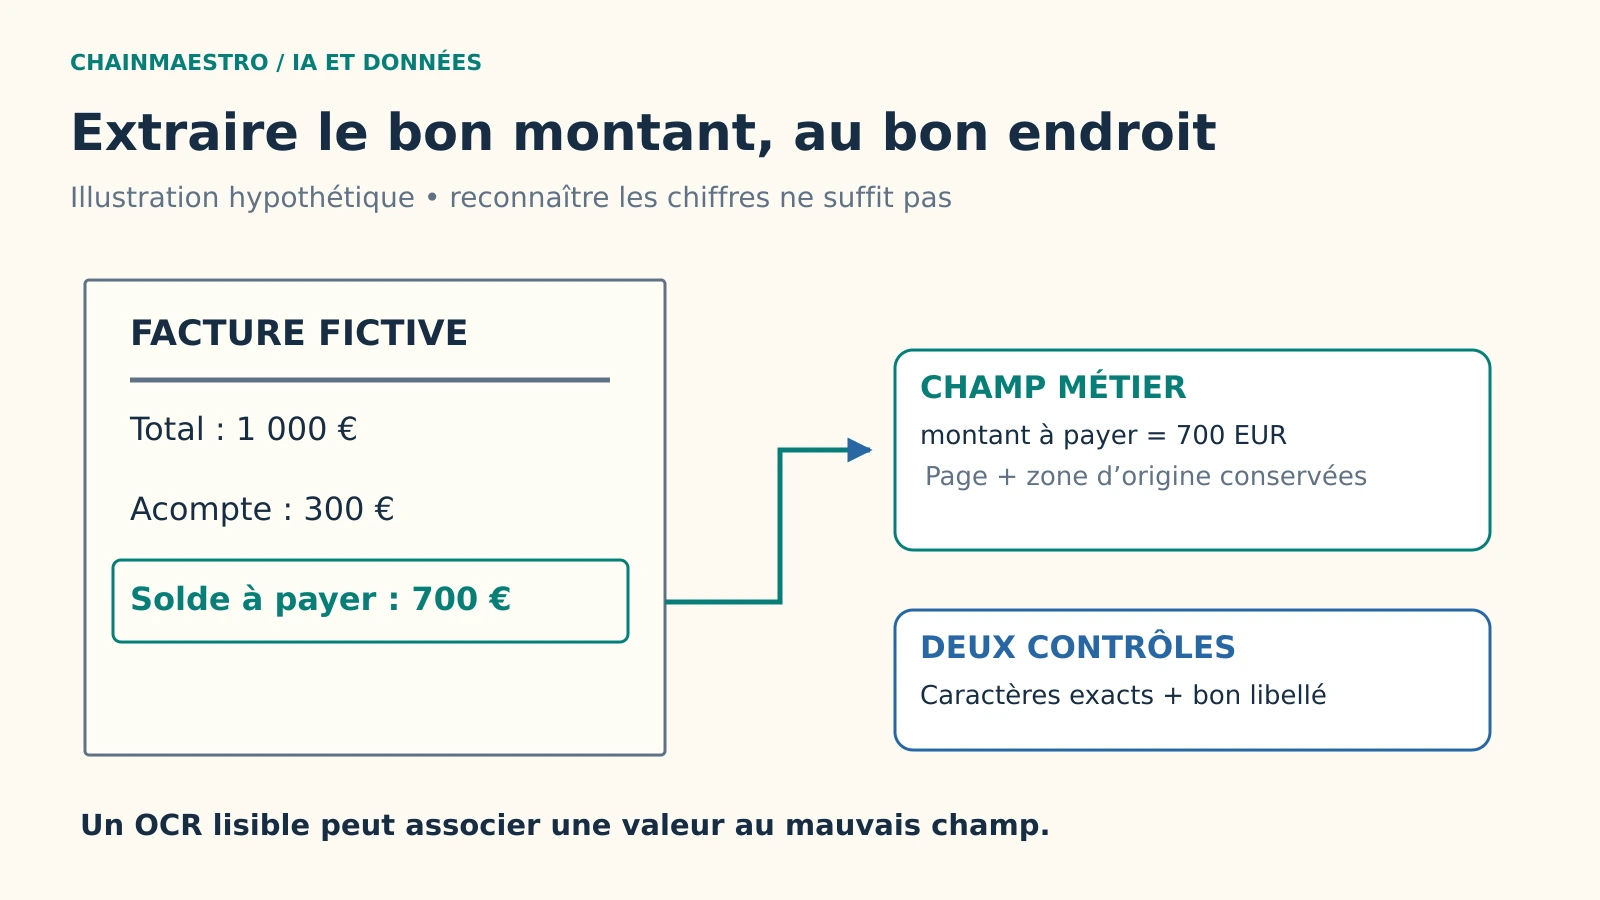
Dates, montants, identifiants : bâtir une recette d’extraction documentaire qui sépare reconnaissance du texte, lecture des tableaux et validation métier.

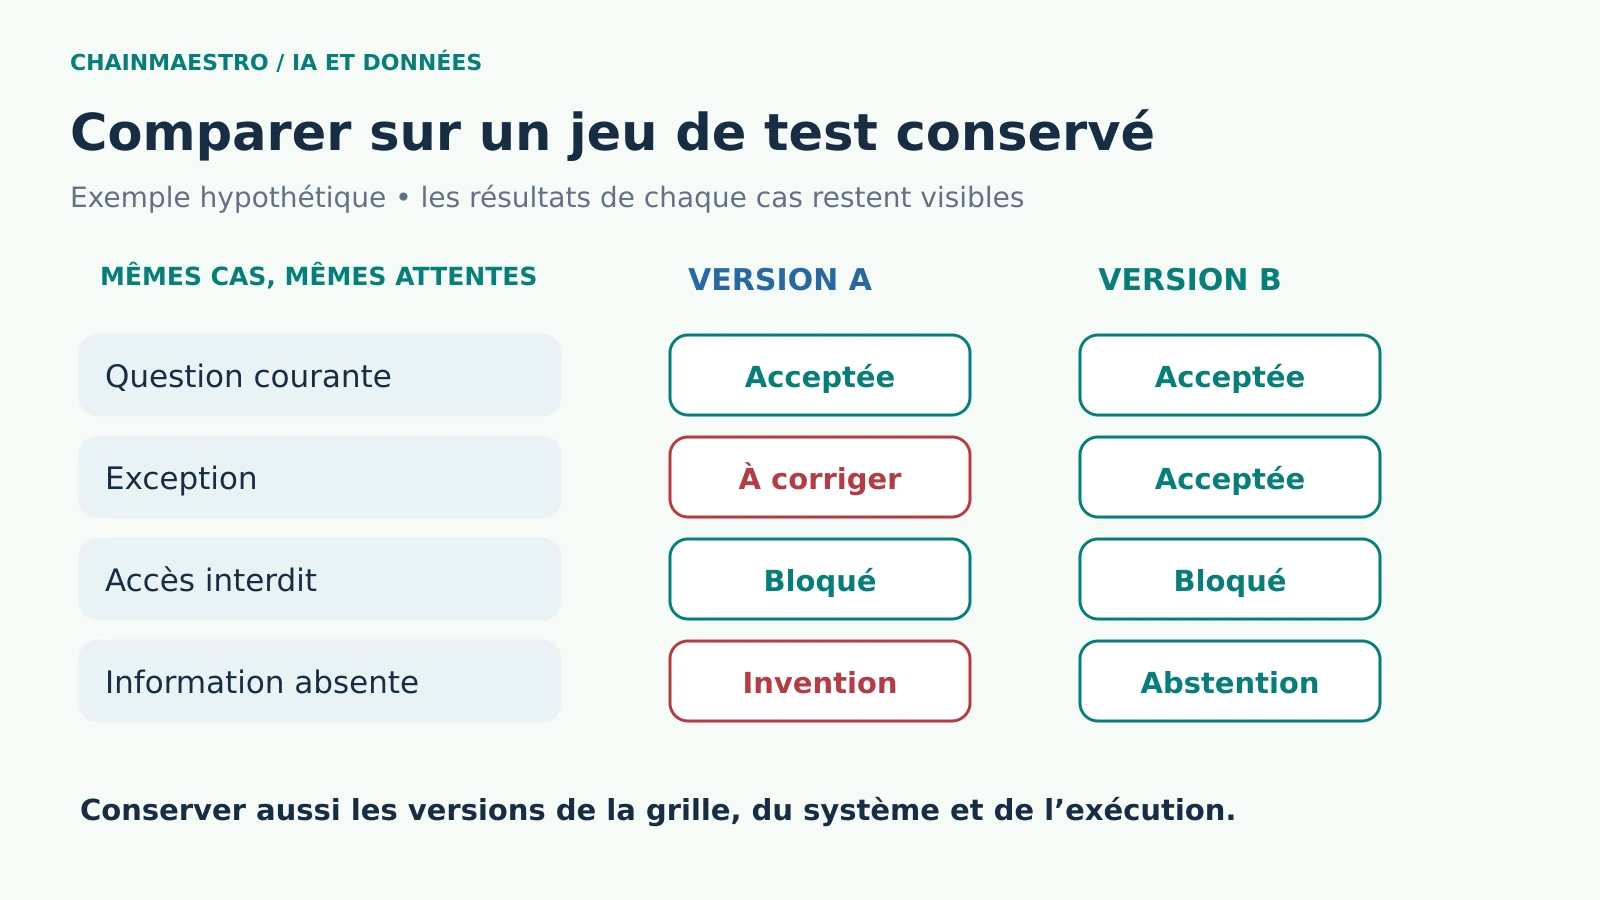
Construire des tests IA comparables : cas représentatifs, annotations, versions, critères d’acceptation et examen des régressions avant mise en production.

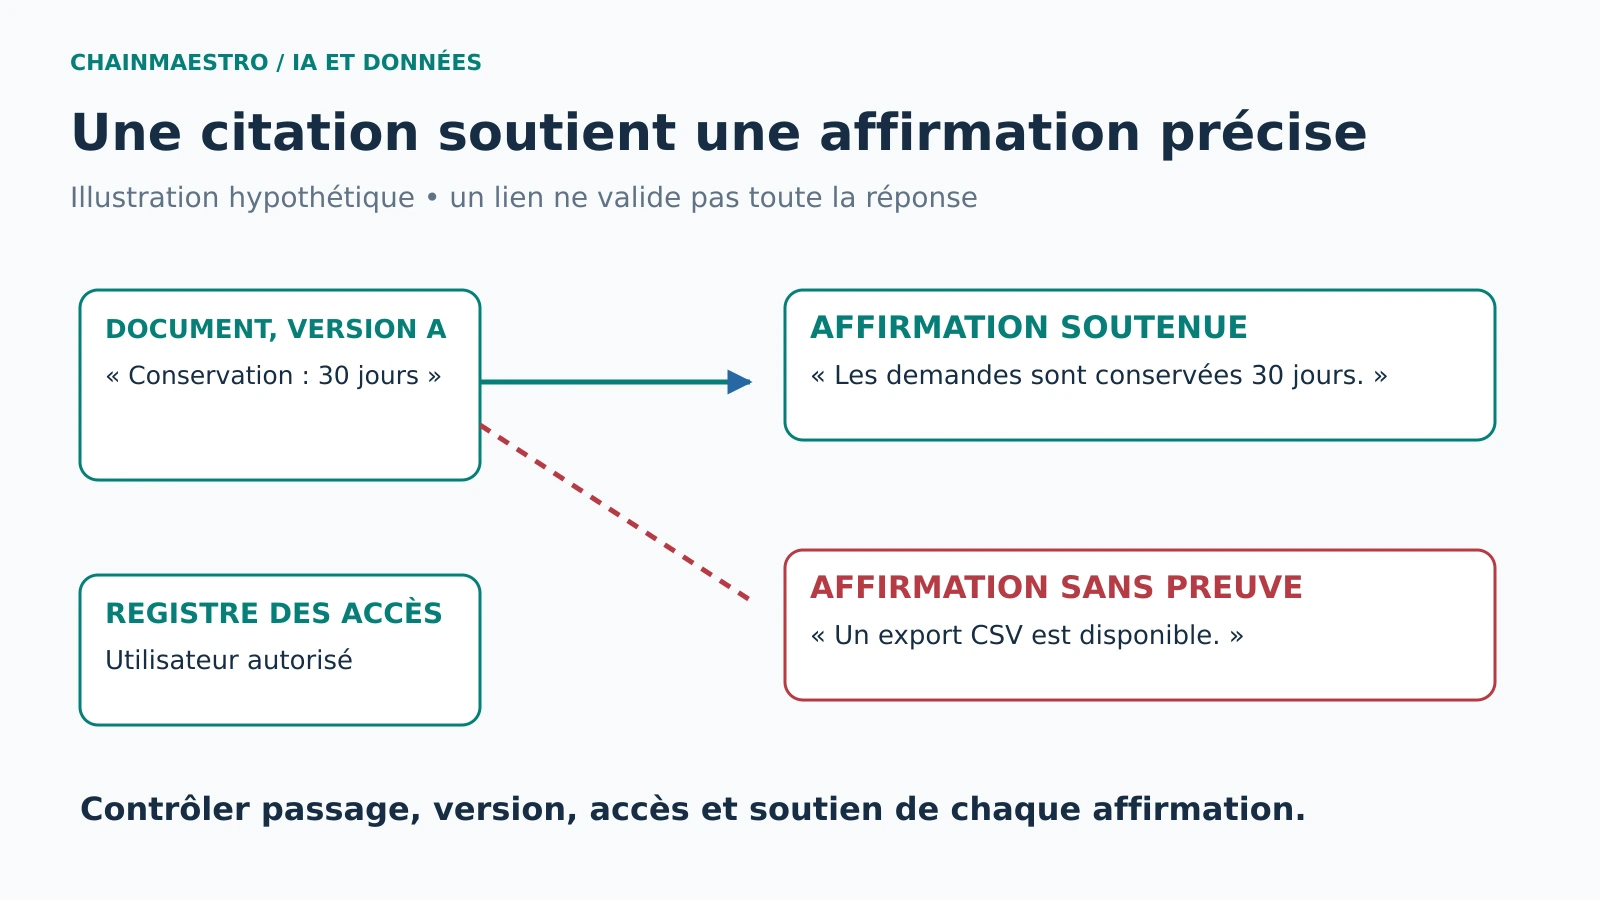
Vérifier les passages cités, les droits d’accès et la version des documents : une méthode de recette pour les assistants qui répondent sur vos sources.

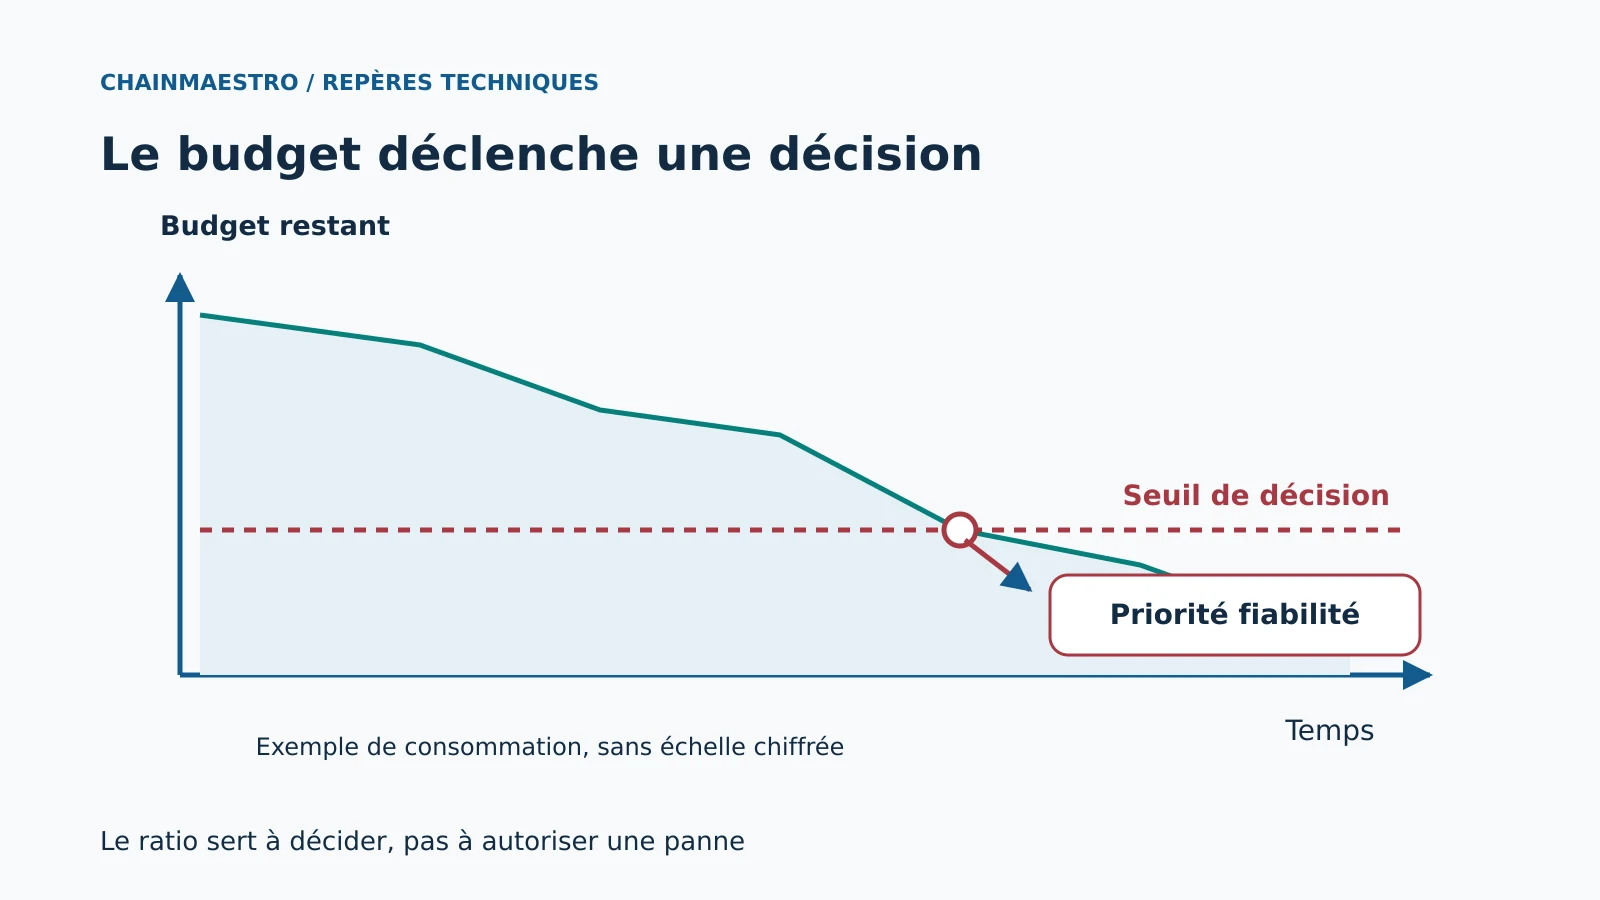
Un objectif de service doit conduire à une décision. Définir l’indicateur utilisateur, calculer le budget d’erreur et convenir des actions quand il s’épuise.

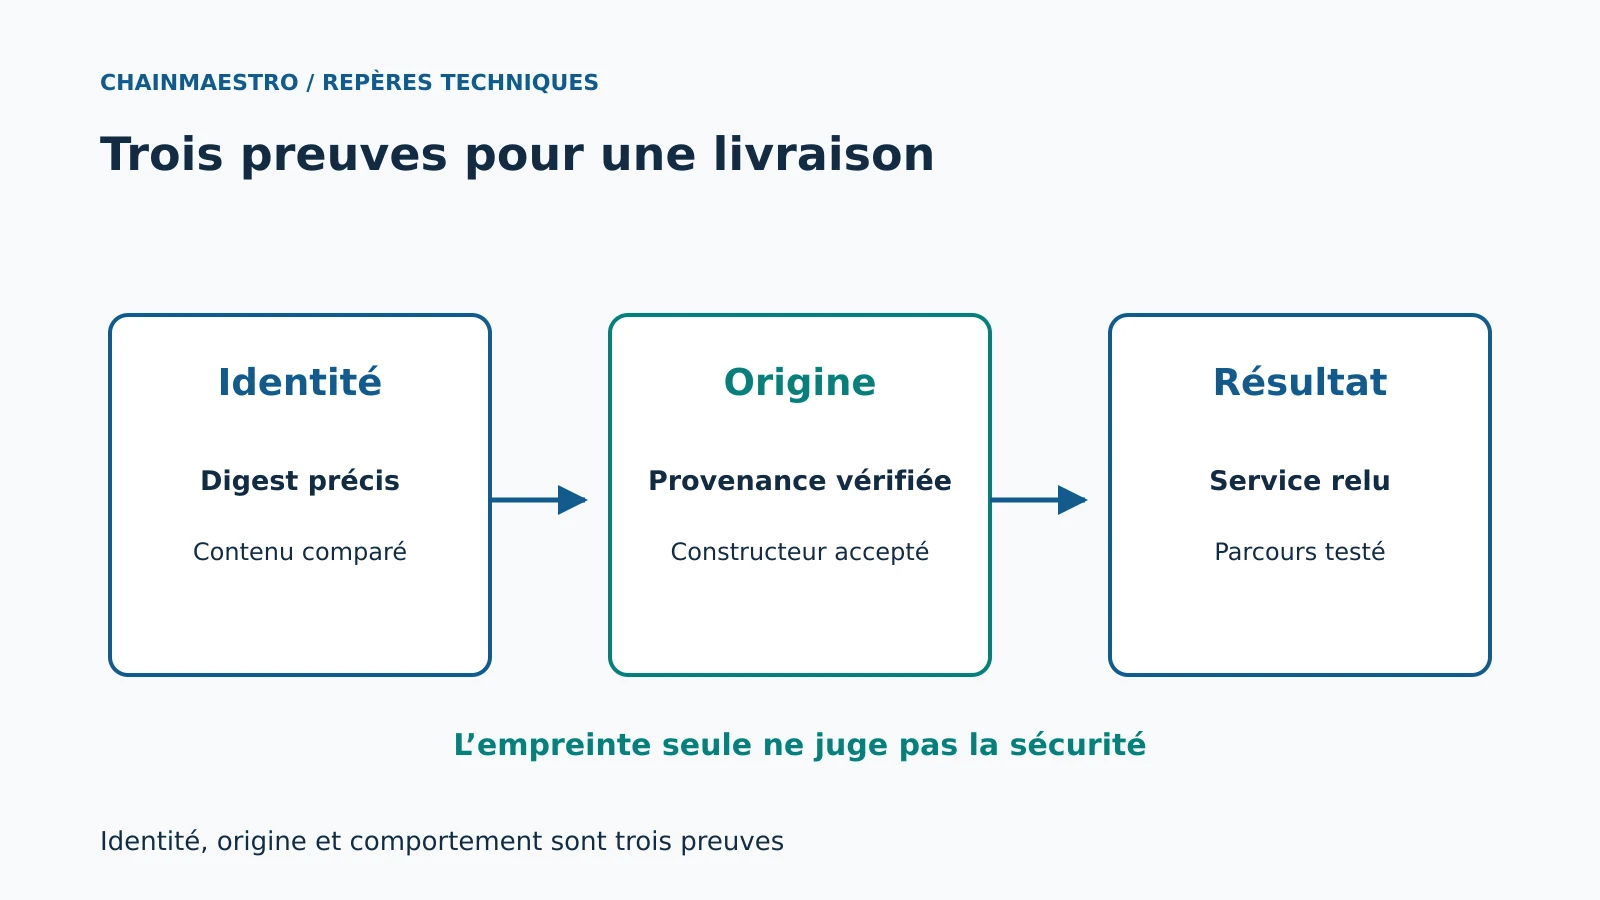
Épingler une image rend le déploiement identifiable. Vérifier aussi qui l’a construite, à partir de quoi et selon quelle politique de confiance.

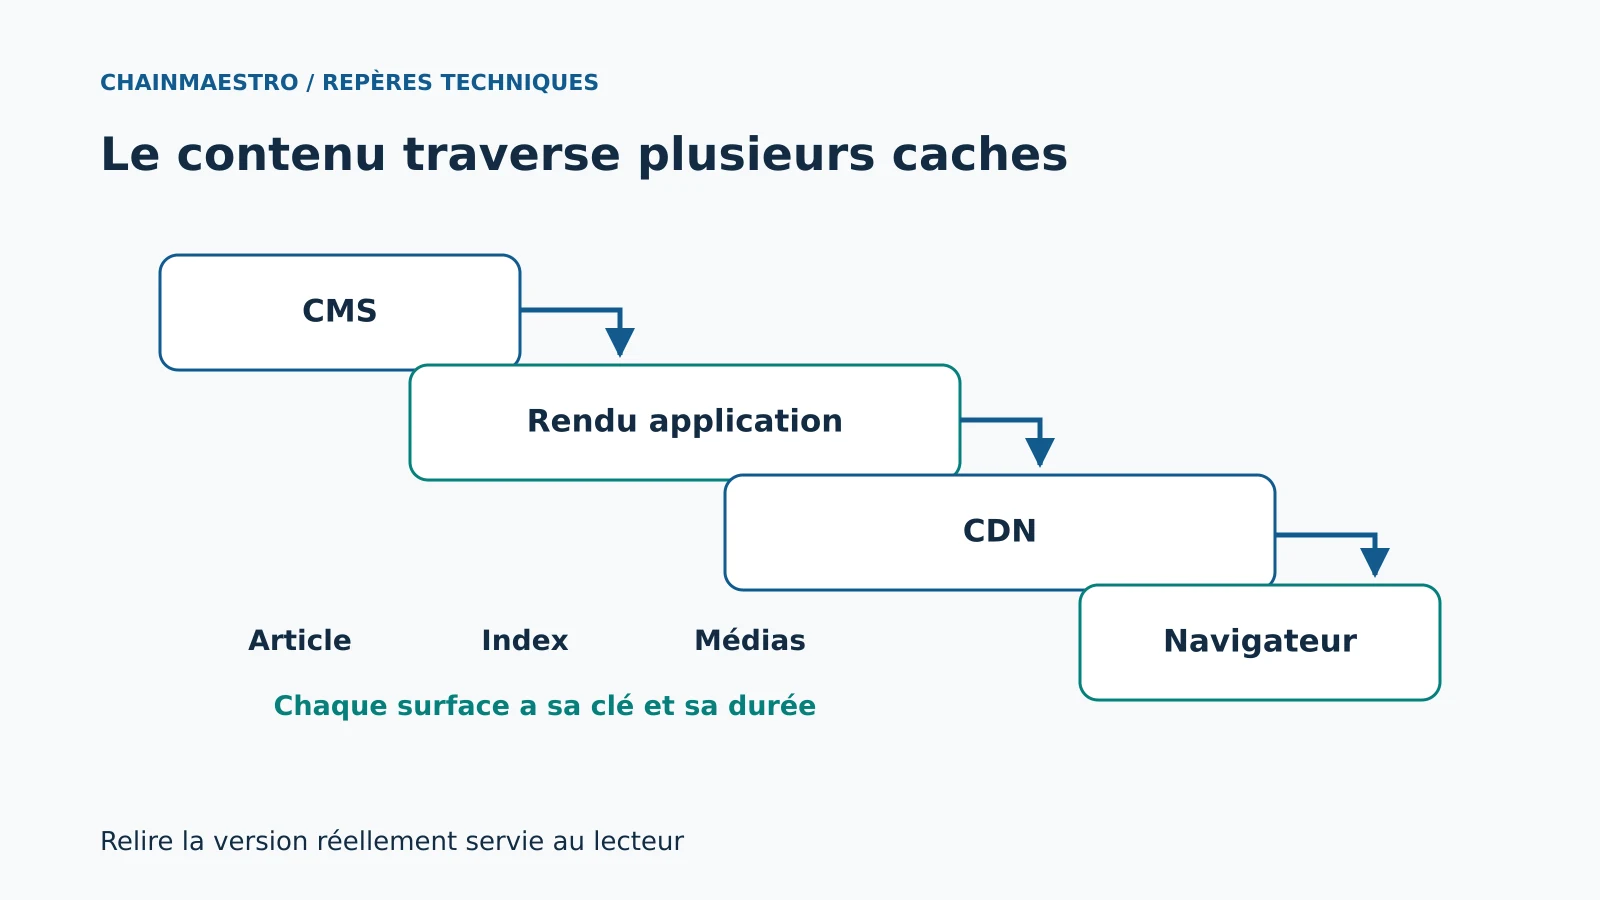
Le CMS peut être à jour pendant que les lecteurs voient l’ancienne page. Cartographier les caches, cibler les invalidations et vérifier le rendu public.

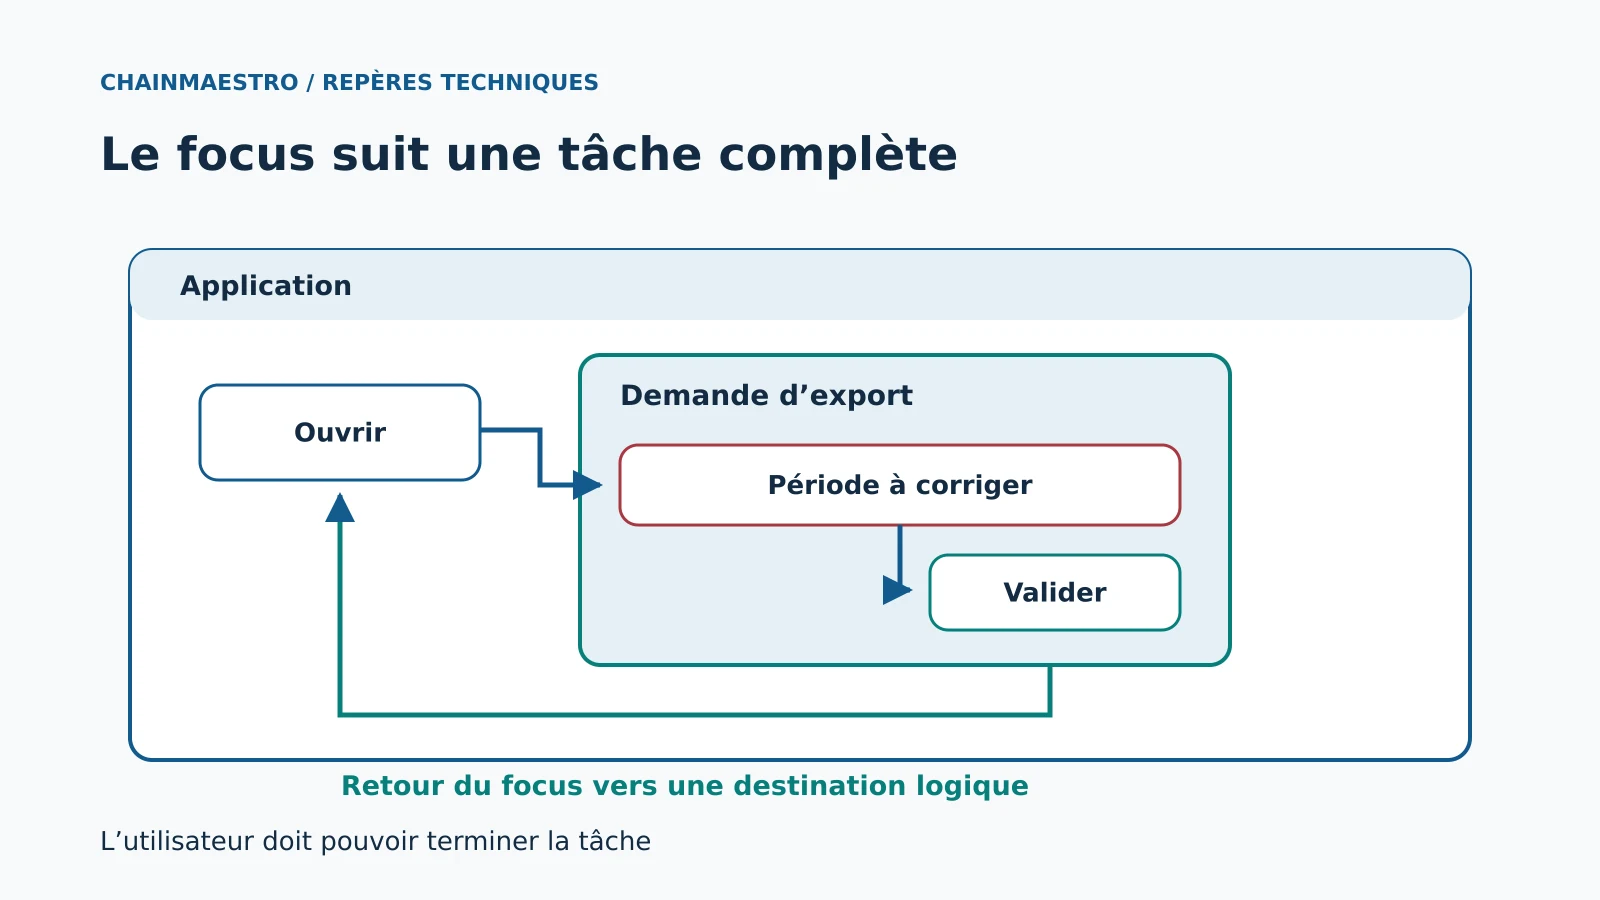
Un contrôle focusable ne garantit pas un parcours utilisable. Vérifier ordre, visibilité, modales et retour du focus dans les tâches réelles.

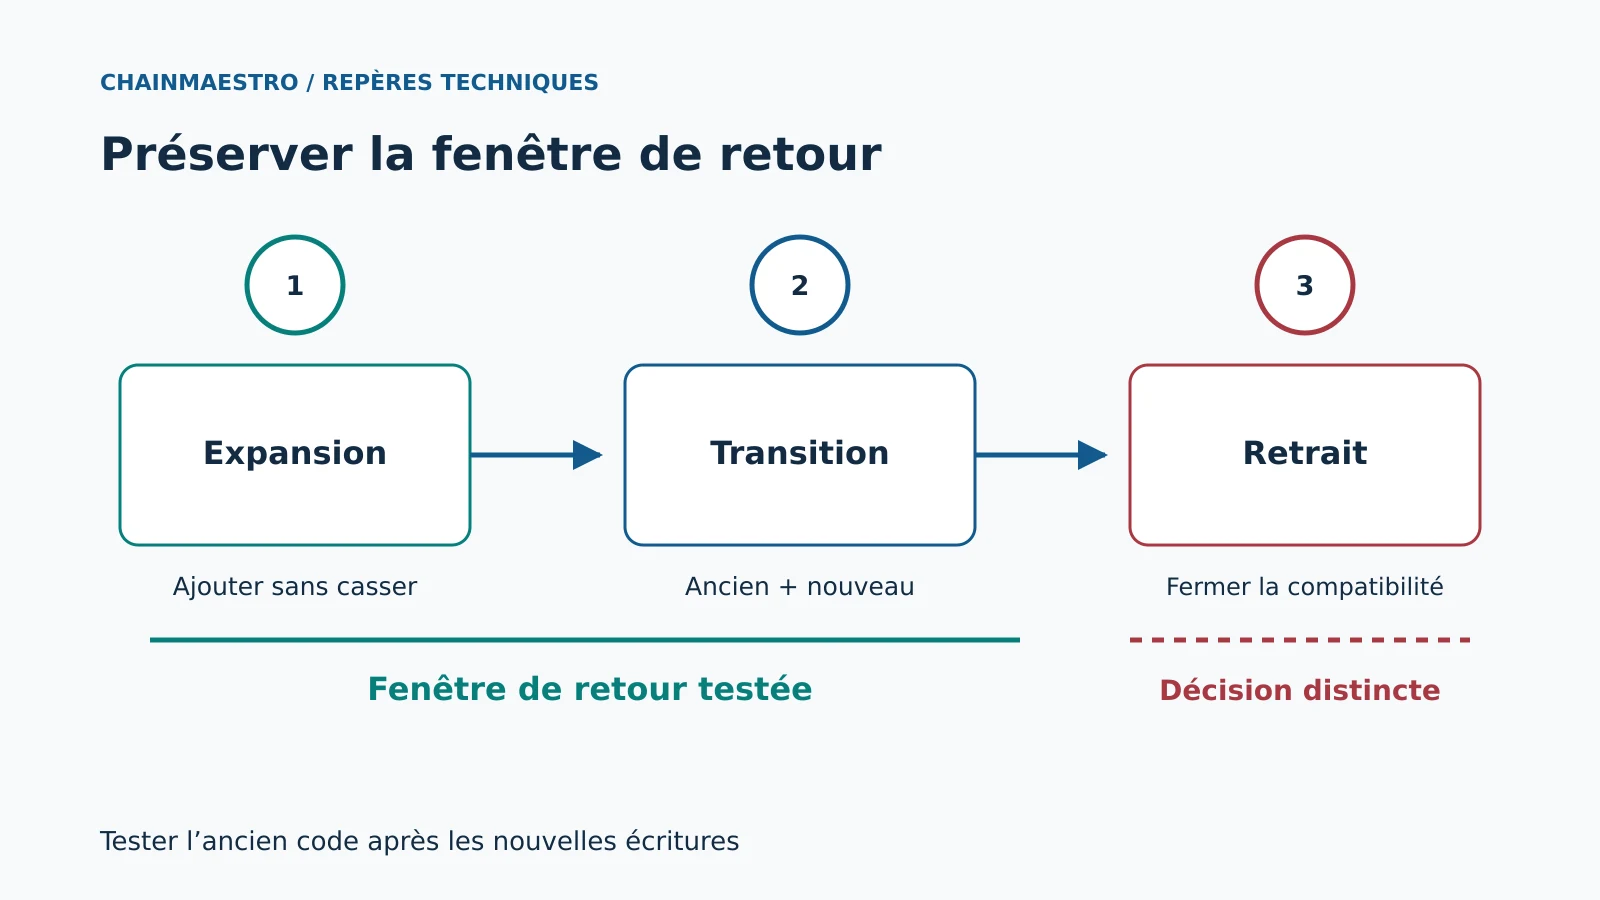
Revenir à l’ancienne application exige un schéma compatible. Concevoir expansion, transition et retrait, puis éprouver les écritures pendant la migration.

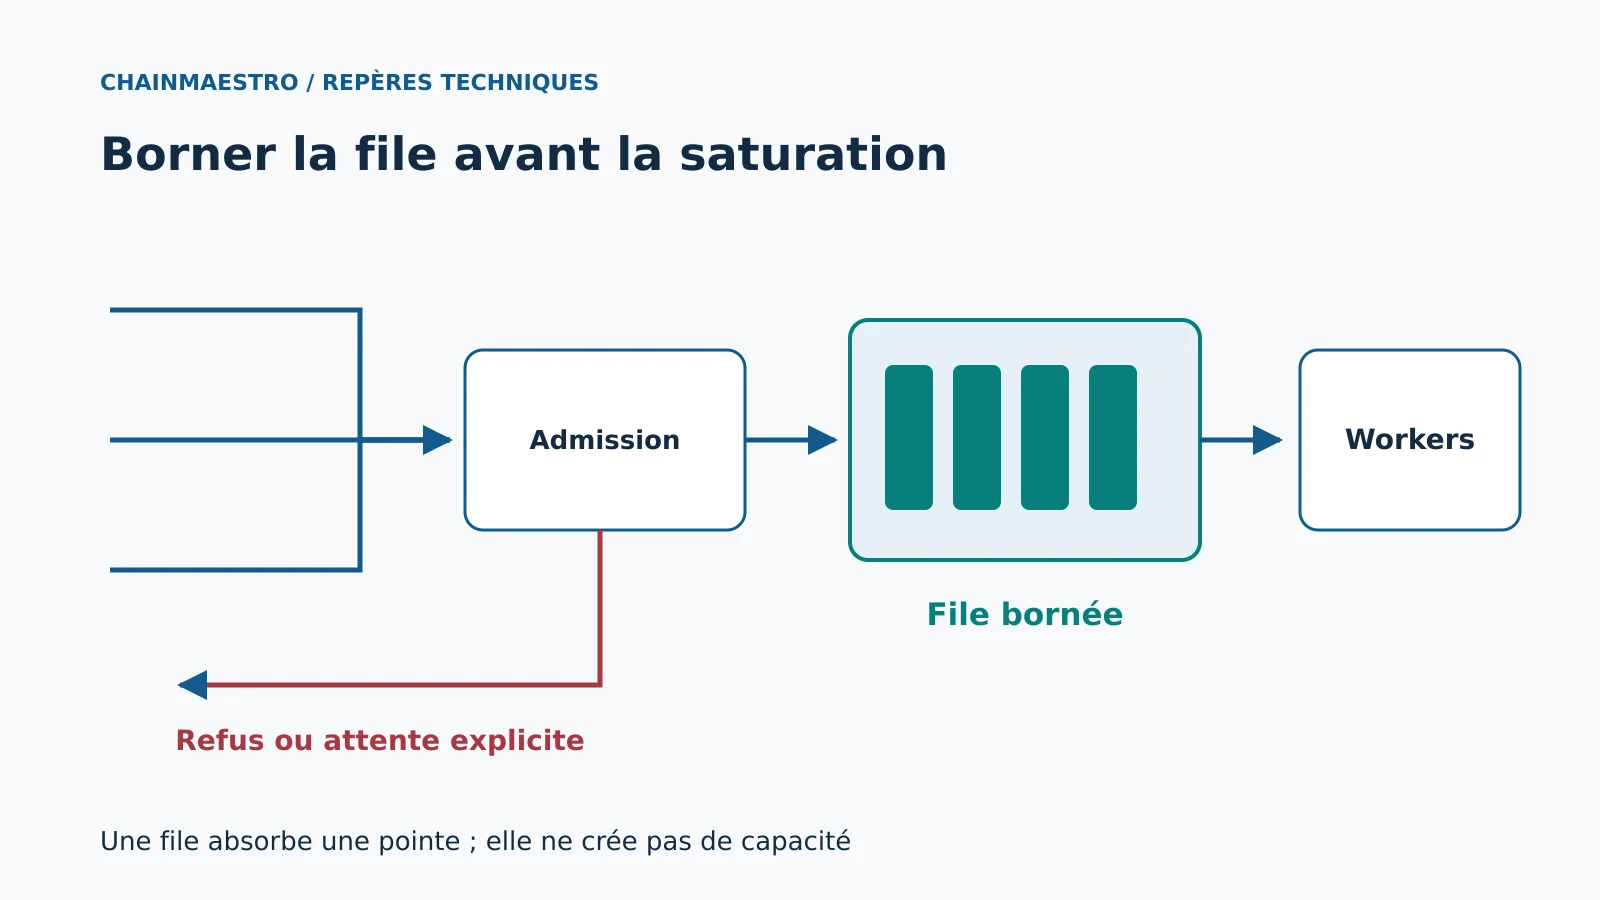
Limiter le débit ne suffit pas à absorber une surcharge. Borner les files, maîtriser les reprises et préserver les opérations essentielles.

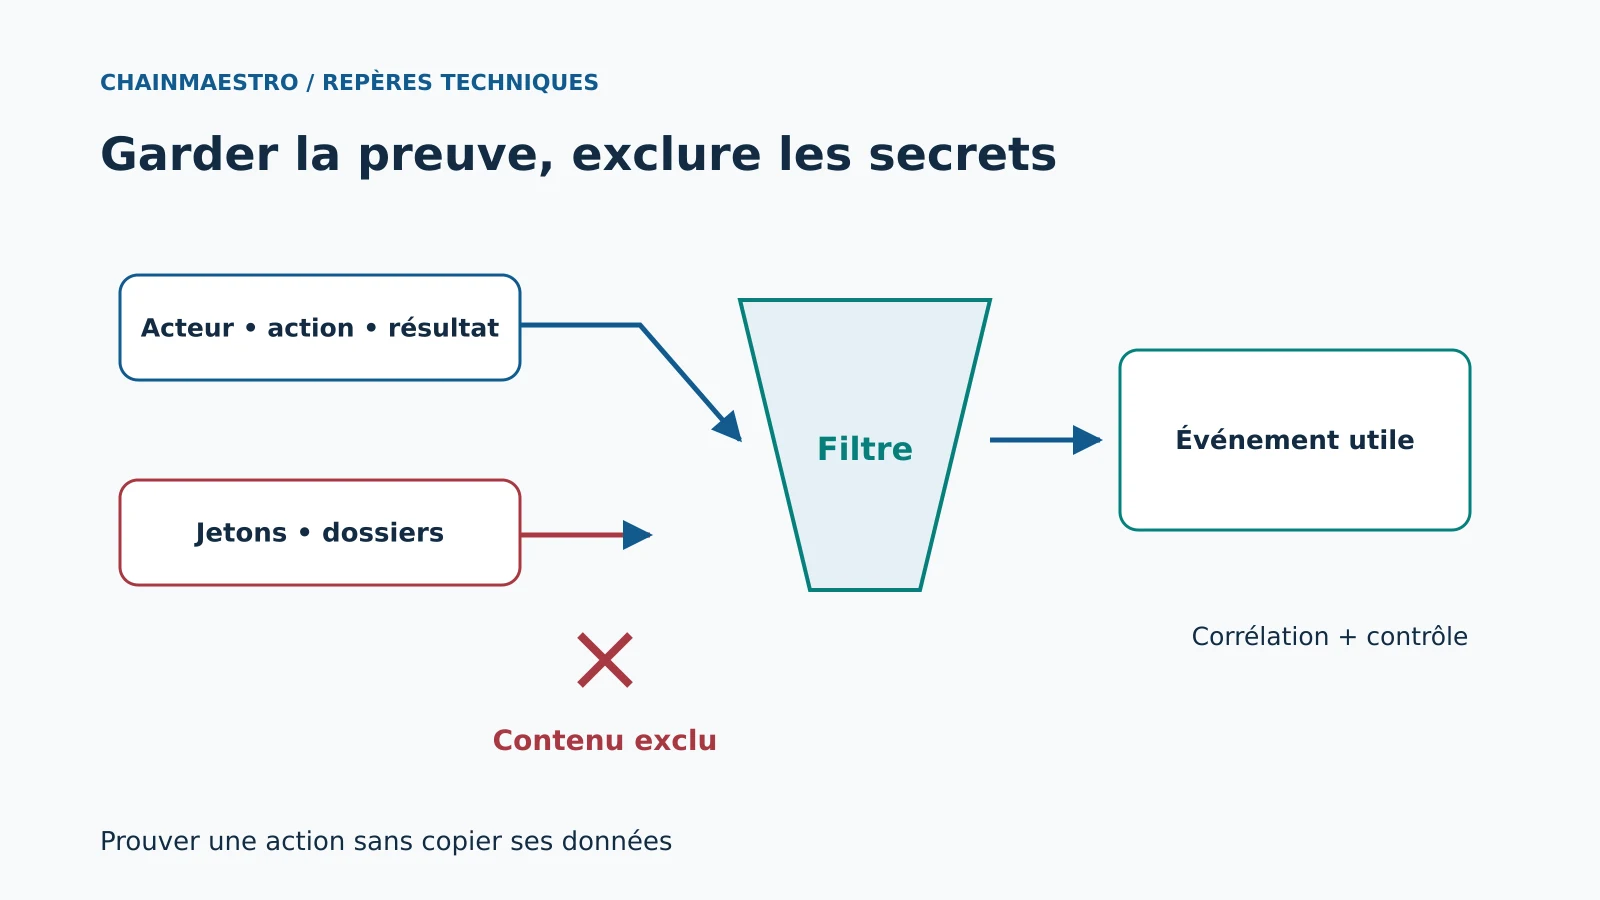
Des logs utiles racontent une action sans recopier ses secrets. Concevoir événements, corrélation, accès et rétention pour enquêter sans surcollecter.

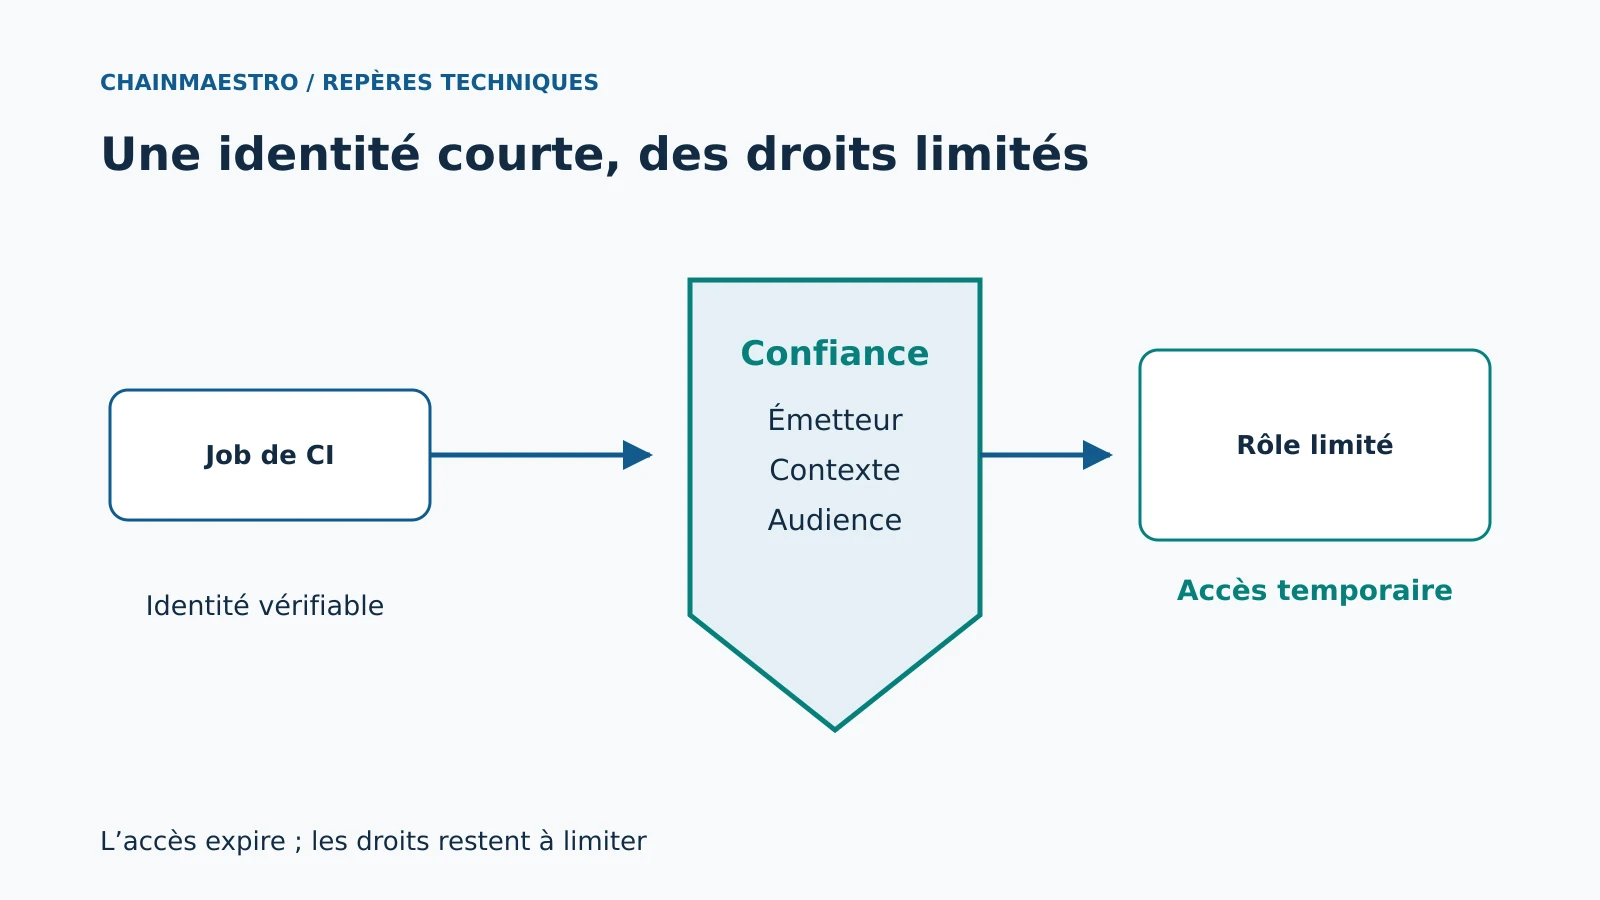
Les jetons temporaires réduisent l’exposition des déploiements. Définir la confiance OIDC, les droits du job et les tests d’accès refusé.

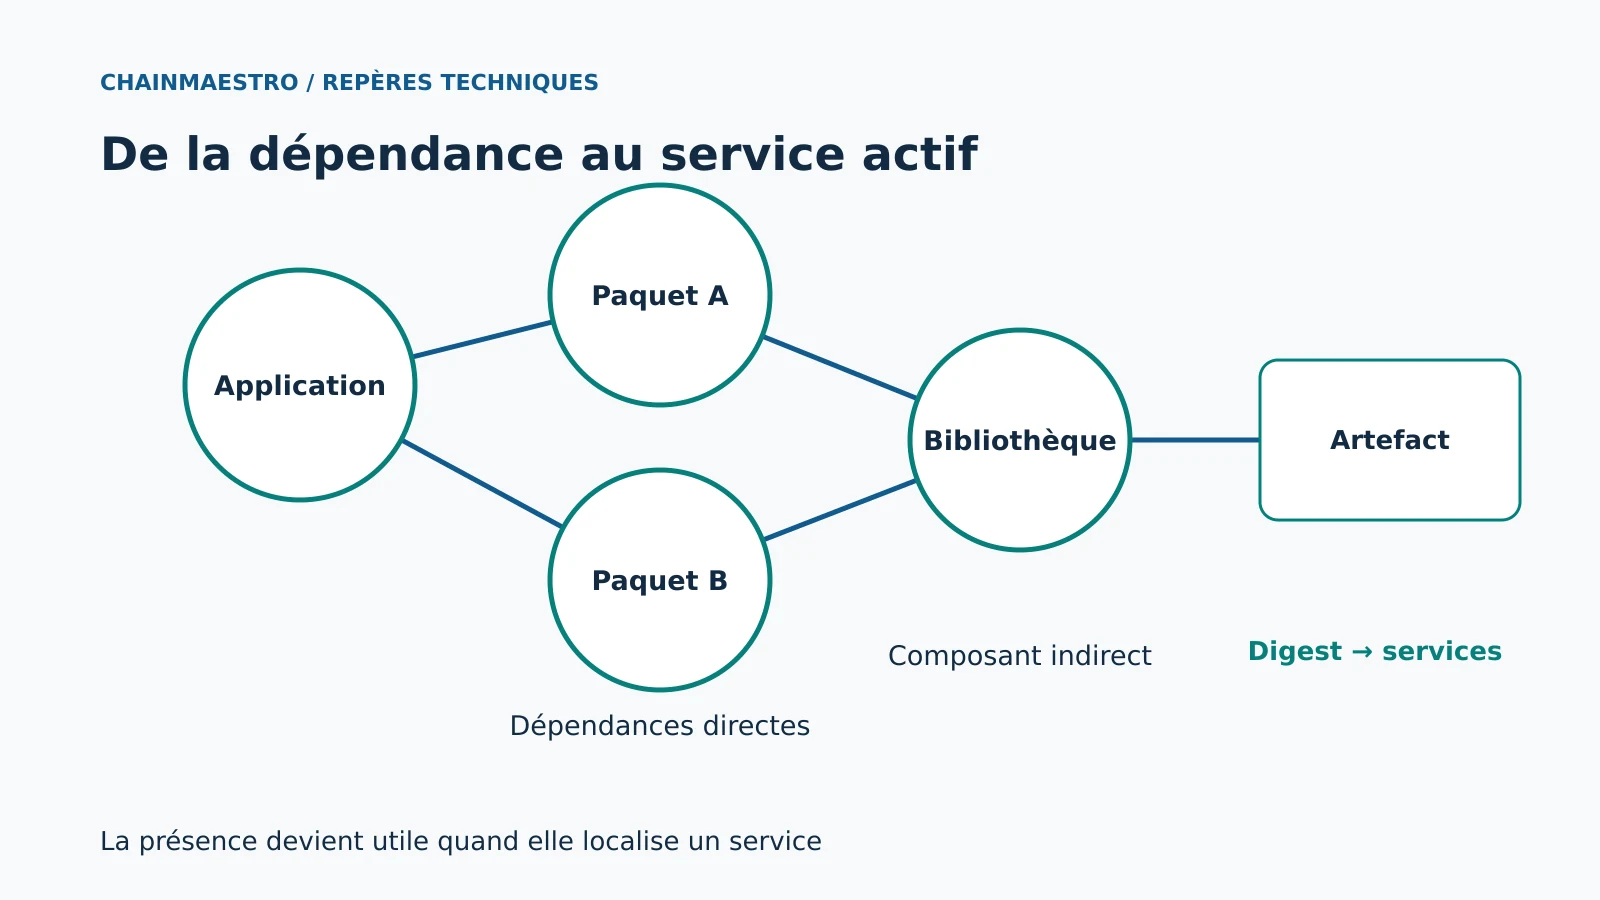
Une SBOM aide à retrouver un composant touché. Relier inventaire, artefact et déploiement pour décider vite sans confondre présence et exposition.

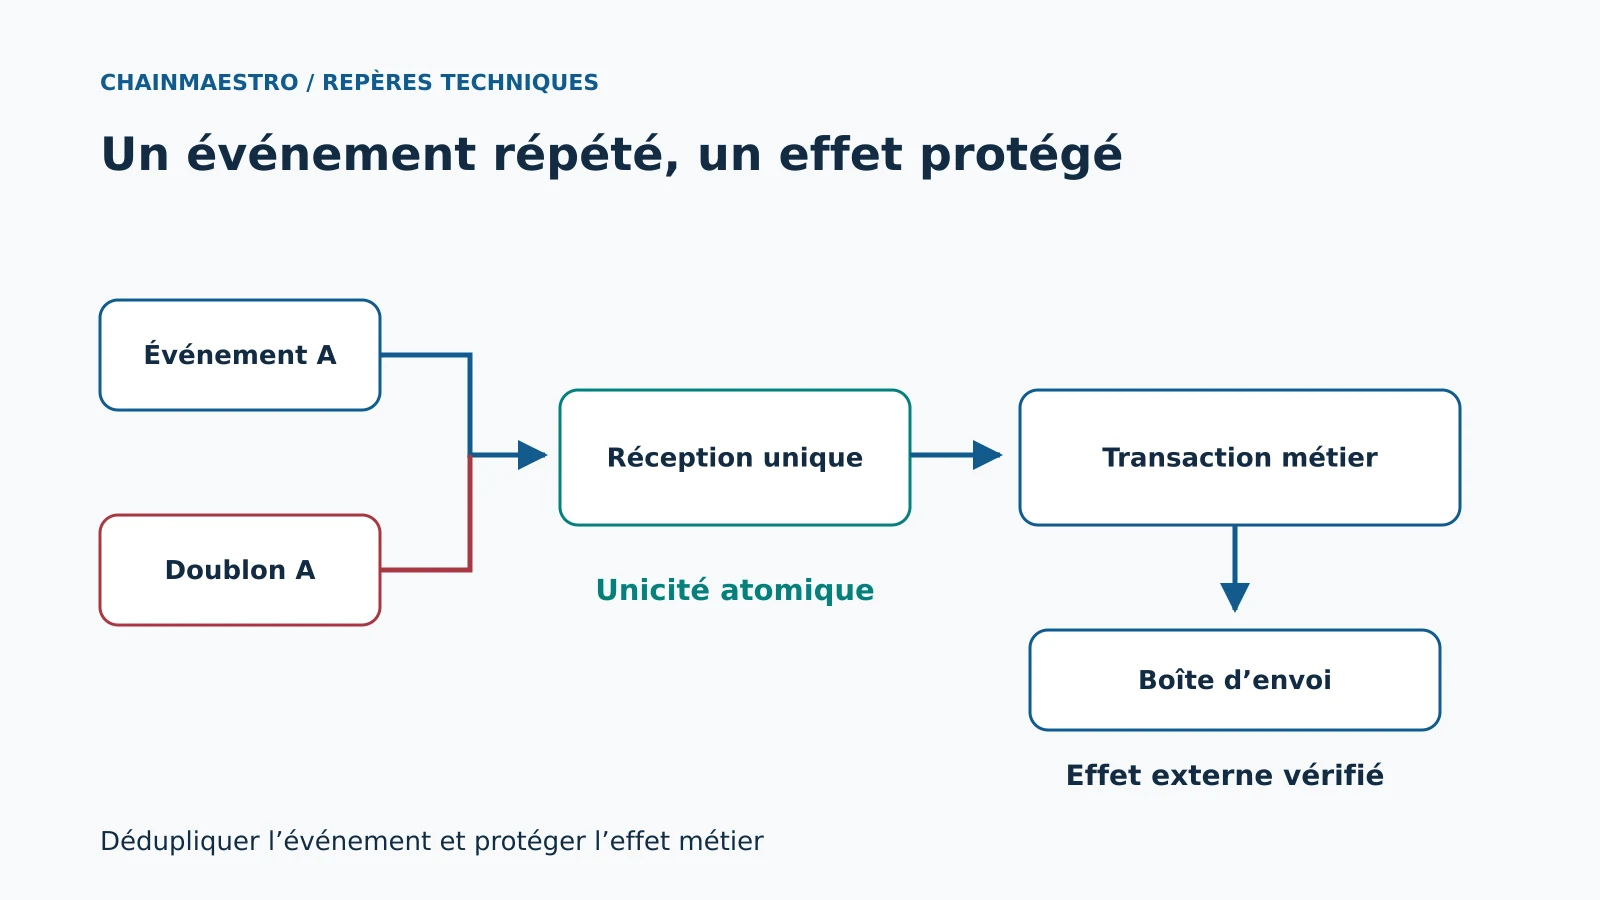
Un webhook peut arriver deux fois ou dans le désordre. Dédupliquer, traiter durablement et réconcilier les effets pour éviter les doubles actions.

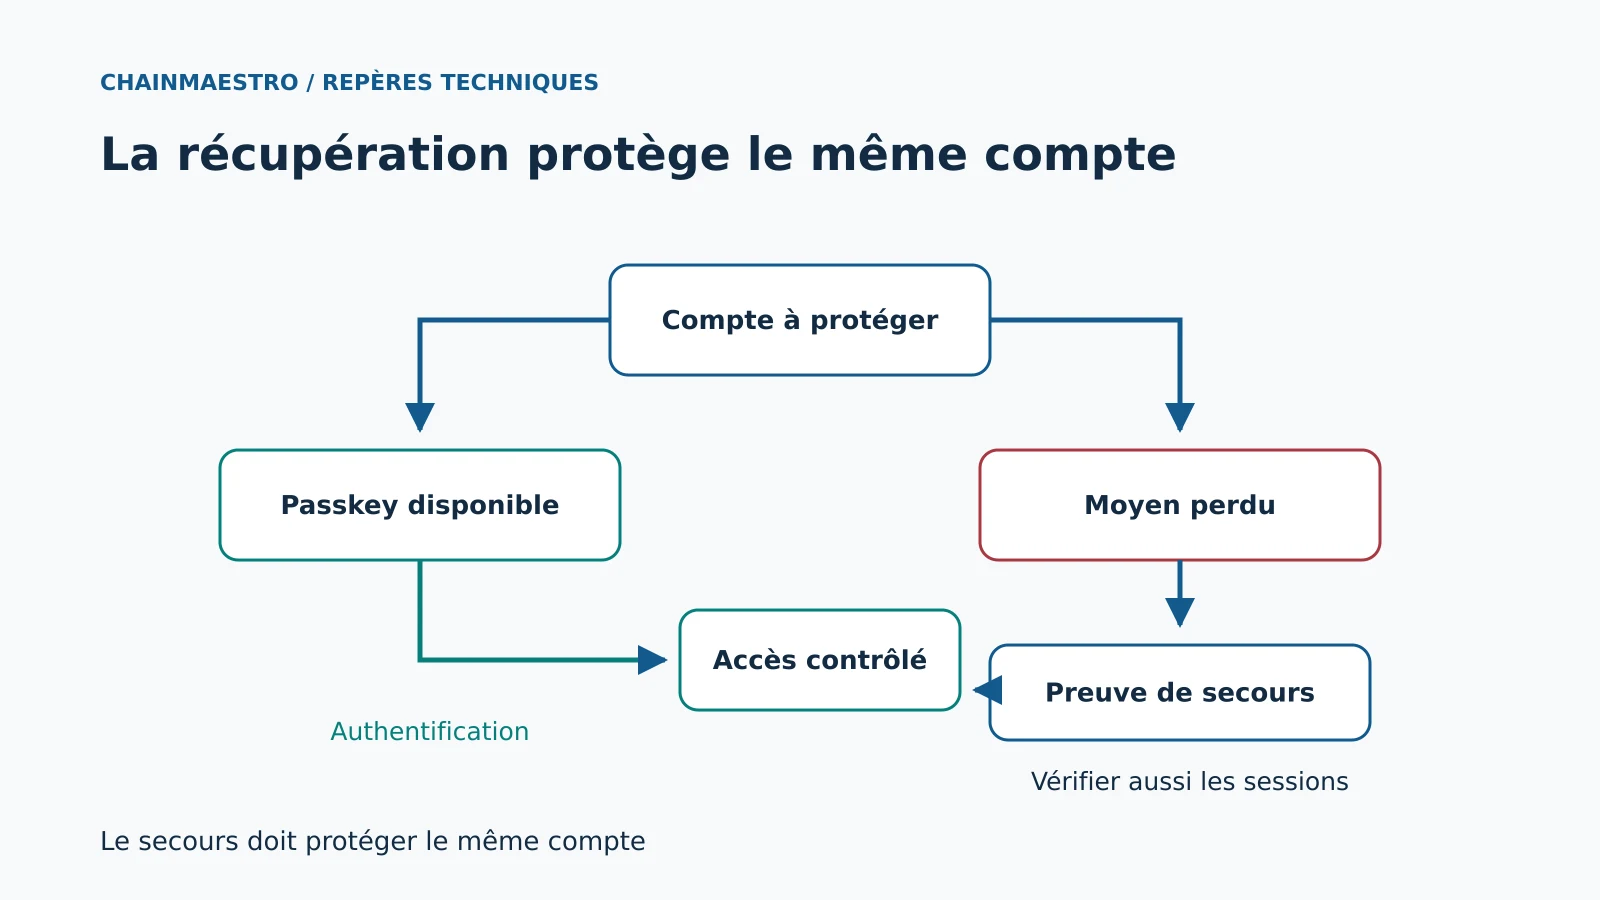
La résistance au phishing se joue aussi dans la récupération. Concevoir les clés de secours, les sessions et le support sans réintroduire une porte faible.

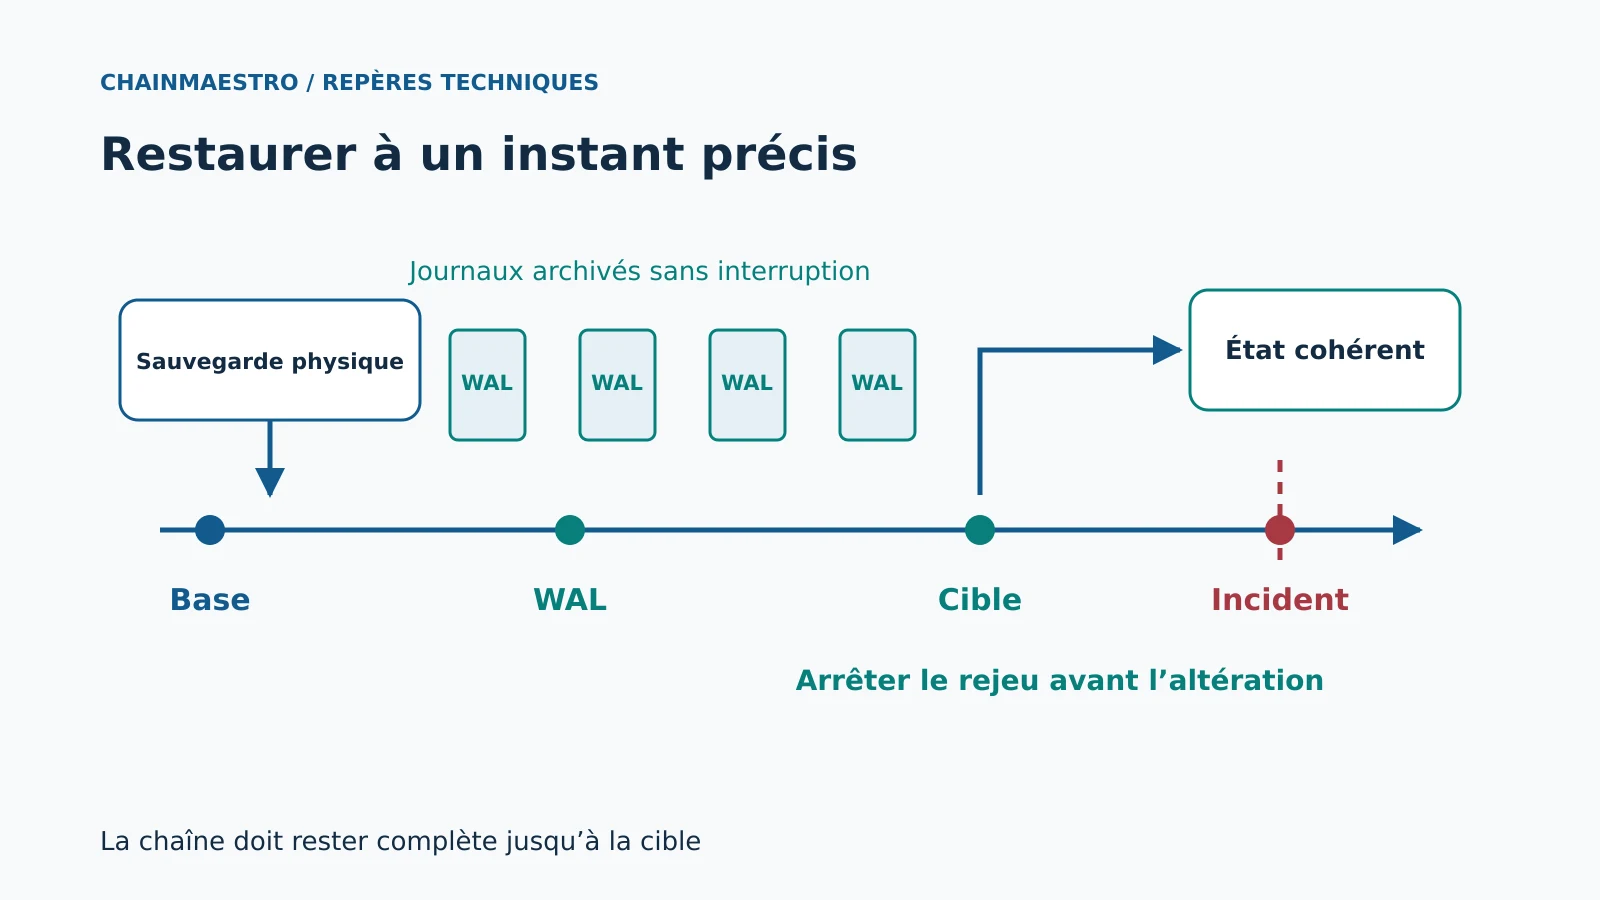
Une sauvegarde réussie ne prouve pas que le service peut repartir. Choisir les bons objectifs, tester le rejeu et mesurer la reprise PostgreSQL.
MCP standardise la connexion entre agents IA, données et outils. Voici ce que les entreprises doivent comprendre avant d'exposer leurs systèmes.
Modèles ouverts, API managées, GPU, licences, RAG, fine-tuning : le guide pratique pour décider quand l'IA open source crée vraiment de la valeur en PME.
Le coût réel de l'IA ne se limite pas au prix d'un modèle. Guide pour piloter API, contexte, agents, infrastructure, sécurité et qualité sans surprise budgétaire.
La Silicon Valley n'est pas un modèle à copier, mais certaines habitudes peuvent aider les dirigeants français à mieux décider : tester plus tôt, mesurer plus clairement et arrêter plus proprement.
Assistants bureautiques, recherche interne, réunions, support, code, CRM : le guide pour choisir les outils IA qui font vraiment gagner du temps aux équipes.
Les agents IA peuvent accélérer le triage, la veille et la remédiation sécurité. Encore faut-il encadrer leurs outils, leurs droits, leurs sorties et leurs refus.
Générer des leads qualifiés sur les réseaux sociaux exige plus qu'un formulaire : offre, ciblage, qualification, relance CRM et mesure du pipeline.
Automatiser la génération de leads exige un vrai système : capture, qualification, scoring, routage, relance, CRM, consentement, mesure et IA sous contrôle.
Guide complet pour optimiser Google Business Profile : fiche locale, catégories, avis, photos, posts, site, données structurées et mesure des conversions.
La CRO ne se résume pas aux boutons. Voici une méthode complète pour diagnostiquer, tester et améliorer les conversions sans sacrifier la qualité.
L'email marketing automation doit désormais combiner délivrabilité, consentement, segmentation, workflows lifecycle, CRM, IA contrôlée et mesure business.
Le growth hacking utile n'est pas une liste de hacks magiques : c'est une discipline d'expérimentation, de boucles, d'activation, de rétention et de mesure.
Automatiser le marketing ne suffit pas : il faut mesurer le revenu, le temps gagné, la qualité commerciale, les risques évités et la fatigue client.
Le data marketing utile ne consiste pas à accumuler des dashboards : il relie données, segments, scoring, contenu, ventes et consentement pour décider mieux.
Un tunnel de vente optimisé ne force pas les prospects : il clarifie les étapes, les preuves, les critères de passage et les frictions qui empêchent les bons acheteurs d'avancer.
Le trafic qualifié ne se mesure pas au volume mais à la progression : canaux, SEO, paid, newsletter, partenariats, tracking et qualité commerciale.
Une intégration API utile ne connecte pas seulement des outils : elle clarifie les données, les responsabilités, les erreurs, la sécurité et le ROI opérationnel.
Dernières publications
64 articles
Open source et développementNode.js 26 doit entrer en LTS fin octobre selon la feuille de route. Comment préparer la migration, tester les dépendances et exercer le retour arrière.
Business techDéfinir l’unité payante, dédupliquer les événements et rapprocher registre métier, compteur et montant pour expliquer les écarts au client.
Guides pratiquesIdentifier versions, composants et mode de livraison, puis vérifier notices et sources correspondantes dans le paquet réellement distribué.
Business techÀ partir du 12 janvier 2027, le Data Act interdit les frais de changement de service cloud, dont l’egress nécessaire à la sortie. Cette règle ne rend ni la migration ni le contrat gratuits : l’exercice technique doit commencer avant l’échéance.
Guides pratiquesPropriétaire, valeur de repli, consommateurs et données : retirer un flag après la décision produit sans casser les versions encore actives.
Guides pratiquesDimensionner les workers avec l’âge des tâches, la durée de traitement et la capacité de l’aval, puis tester les montées et les arrêts.
Actualités techUne Content Credential peut relier un média à une provenance signée et révéler certaines modifications. Elle ne certifie ni la vérité de la scène, ni l’exhaustivité de l’historique, ni la conformité automatique à l’AI Act.
Guides pratiquesDistinguer contenu absent, vocabulaire, filtres et classement pour améliorer la recherche interne sans masquer les échecs par des réponses inutiles.
Guides pratiquesSéparer attente, traitement et présentation pour corriger les interactions lentes, avec des données de terrain et une trace reproductible.
Open source et développementOpenTelemetry recommande désormais d’émettre les nouveaux événements via l’API Logs et de les corréler au span actif. La transition est progressive : elle doit préserver les vues, attributs, coûts et alertes existants.
CybersécuritéFinalité, identifiants, réutilisation et flux réels : auditer une mesure d’audience avant de la considérer comme exemptée de consentement.
Guides pratiquesTester relations, documents, droits et automatisations sur un échantillon pour distinguer un export disponible d’une reprise réellement utilisable.
Business techChatGPT Ads est accessible aux annonceurs français. Un guide pour comprendre son fonctionnement, ses coûts, ses limites et sa différence avec le GEO.
CybersécuritéLes premiers standards post-quantiques du NIST sont disponibles, mais une migration ne commence pas par un remplacement massif. Il faut d’abord savoir où résident clés, certificats, protocoles et données à longue durée de confidentialité.
Business techAffectation, ratio des groupes, collecte et règle d’arrêt : les contrôles qui rendent un test A/B interprétable et utile au produit.
CybersécuritéVérifier les identités et l’alignement dans les messages reçus, recenser tous les émetteurs et préparer un durcissement DMARC mesuré.
Business techLes États membres doivent proposer des portefeuilles européens d’identité numérique d’ici fin 2026. Pour un service en ligne, le chantier porte sur les attributs demandés, la confiance, le consentement et le parcours de repli.
Business techRetrouver coûts directs, plateforme partagée et solde inconnu pour rapprocher une facture cloud et piloter le coût par opération réussie.
Guides pratiquesUtiliser des cas générés pour éprouver une IA : provenance, séparation des lots, contamination, diversité et validation indépendante des attentes.
Outils et logicielsLe 13 octobre 2026 clôt la première année d’ESU pour Windows 10 commercial. Ce n’est ni l’arrêt de tous les PC ni une prolongation générale : chaque parc doit être segmenté par édition, canal et couverture.
Guides pratiquesDistinguer changement des entrées, évolution des règles et panne de la chaîne : suivre la qualité réelle d’un système IA après son lancement.
CybersécuritéDéfinir des permissions par opération, vérifier les objets et borner l’autonomie : une méthode pour relier les agents IA aux services de l’entreprise.
CybersécuritéDepuis le 15 mars 2026, un certificat TLS public ne peut plus dépasser 200 jours. Les plafonds tomberont à 100 puis 47 jours : l’inventaire et le renouvellement automatique deviennent des contrôles d’exploitation.
Guides pratiquesSéparer validation du schéma, cohérence métier et preuve documentaire : concevoir des sorties IA structurées qui gardent leurs incertitudes.
Guides pratiquesRetirer documents, fragments, vecteurs, caches et sauvegardes : organiser une suppression vérifiable sans réintroduire les données lors d’une restauration.
Open source et développementPostgreSQL 19 Beta 4 apporte REPACK, la réplication des séquences et un nouvel autovacuum. Ces fonctions méritent un protocole de test, pas une migration anticipée en production.
Guides pratiquesRéindexation, compatibilité des vecteurs, seuils et retour en arrière : préparer un changement de modèle d’embeddings sans dégrader la recherche.
CybersécuritéTester les documents malveillants d’un RAG et limiter leurs effets : séparation des données, permissions des outils, sorties et validation des actions.
Intelligence artificielleL’article 50 de l’AI Act s’applique depuis le 2 août 2026. Chatbots, médias synthétiques et textes d’intérêt public ne relèvent pourtant ni du même acteur ni du même signalement.
Guides pratiquesChoisir un modèle selon la difficulté et le risque : mesurer la qualité, les reprises, la latence et le coût réel d’un routeur avant de l’activer.
Guides pratiquesFaire tourner un modèle sur un poste ne suffit pas : vérifier les flux réseau, les extensions, les traces et les sauvegardes de toute la chaîne IA.
CybersécuritéDepuis le 11 septembre 2026, le CRA impose aux fabricants de notifier certaines vulnérabilités exploitées et certains incidents graves. Voici comment transformer trois échéances réglementaires en procédure opérationnelle vérifiable.
Guides pratiquesDates, montants, identifiants : bâtir une recette d’extraction documentaire qui sépare reconnaissance du texte, lecture des tableaux et validation métier.
Guides pratiquesConstruire des tests IA comparables : cas représentatifs, annotations, versions, critères d’acceptation et examen des régressions avant mise en production.
Guides pratiquesVérifier les passages cités, les droits d’accès et la version des documents : une méthode de recette pour les assistants qui répondent sur vos sources.
Guides pratiquesUn objectif de service doit conduire à une décision. Définir l’indicateur utilisateur, calculer le budget d’erreur et convenir des actions quand il s’épuise.
Guides pratiquesÉpingler une image rend le déploiement identifiable. Vérifier aussi qui l’a construite, à partir de quoi et selon quelle politique de confiance.
Guides pratiquesLe CMS peut être à jour pendant que les lecteurs voient l’ancienne page. Cartographier les caches, cibler les invalidations et vérifier le rendu public.
Guides pratiquesUn contrôle focusable ne garantit pas un parcours utilisable. Vérifier ordre, visibilité, modales et retour du focus dans les tâches réelles.
Guides pratiquesRevenir à l’ancienne application exige un schéma compatible. Concevoir expansion, transition et retrait, puis éprouver les écritures pendant la migration.
Guides pratiquesLimiter le débit ne suffit pas à absorber une surcharge. Borner les files, maîtriser les reprises et préserver les opérations essentielles.
CybersécuritéDes logs utiles racontent une action sans recopier ses secrets. Concevoir événements, corrélation, accès et rétention pour enquêter sans surcollecter.
CybersécuritéLes jetons temporaires réduisent l’exposition des déploiements. Définir la confiance OIDC, les droits du job et les tests d’accès refusé.
Guides pratiquesUne SBOM aide à retrouver un composant touché. Relier inventaire, artefact et déploiement pour décider vite sans confondre présence et exposition.
Guides pratiquesUn webhook peut arriver deux fois ou dans le désordre. Dédupliquer, traiter durablement et réconcilier les effets pour éviter les doubles actions.
CybersécuritéLa résistance au phishing se joue aussi dans la récupération. Concevoir les clés de secours, les sessions et le support sans réintroduire une porte faible.
Guides pratiquesUne sauvegarde réussie ne prouve pas que le service peut repartir. Choisir les bons objectifs, tester le rejeu et mesurer la reprise PostgreSQL.
MCP standardise la connexion entre agents IA, données et outils. Voici ce que les entreprises doivent comprendre avant d'exposer leurs systèmes.
Modèles ouverts, API managées, GPU, licences, RAG, fine-tuning : le guide pratique pour décider quand l'IA open source crée vraiment de la valeur en PME.
Le coût réel de l'IA ne se limite pas au prix d'un modèle. Guide pour piloter API, contexte, agents, infrastructure, sécurité et qualité sans surprise budgétaire.
La Silicon Valley n'est pas un modèle à copier, mais certaines habitudes peuvent aider les dirigeants français à mieux décider : tester plus tôt, mesurer plus clairement et arrêter plus proprement.
Assistants bureautiques, recherche interne, réunions, support, code, CRM : le guide pour choisir les outils IA qui font vraiment gagner du temps aux équipes.
Les agents IA peuvent accélérer le triage, la veille et la remédiation sécurité. Encore faut-il encadrer leurs outils, leurs droits, leurs sorties et leurs refus.
Générer des leads qualifiés sur les réseaux sociaux exige plus qu'un formulaire : offre, ciblage, qualification, relance CRM et mesure du pipeline.
Automatiser la génération de leads exige un vrai système : capture, qualification, scoring, routage, relance, CRM, consentement, mesure et IA sous contrôle.
Guide complet pour optimiser Google Business Profile : fiche locale, catégories, avis, photos, posts, site, données structurées et mesure des conversions.
La CRO ne se résume pas aux boutons. Voici une méthode complète pour diagnostiquer, tester et améliorer les conversions sans sacrifier la qualité.
L'email marketing automation doit désormais combiner délivrabilité, consentement, segmentation, workflows lifecycle, CRM, IA contrôlée et mesure business.
Le growth hacking utile n'est pas une liste de hacks magiques : c'est une discipline d'expérimentation, de boucles, d'activation, de rétention et de mesure.
Automatiser le marketing ne suffit pas : il faut mesurer le revenu, le temps gagné, la qualité commerciale, les risques évités et la fatigue client.
Le data marketing utile ne consiste pas à accumuler des dashboards : il relie données, segments, scoring, contenu, ventes et consentement pour décider mieux.
Un tunnel de vente optimisé ne force pas les prospects : il clarifie les étapes, les preuves, les critères de passage et les frictions qui empêchent les bons acheteurs d'avancer.
Le trafic qualifié ne se mesure pas au volume mais à la progression : canaux, SEO, paid, newsletter, partenariats, tracking et qualité commerciale.
Une intégration API utile ne connecte pas seulement des outils : elle clarifie les données, les responsabilités, les erreurs, la sécurité et le ROI opérationnel.