Supprimer une donnée d’un RAG : l’index n’est qu’une des copies
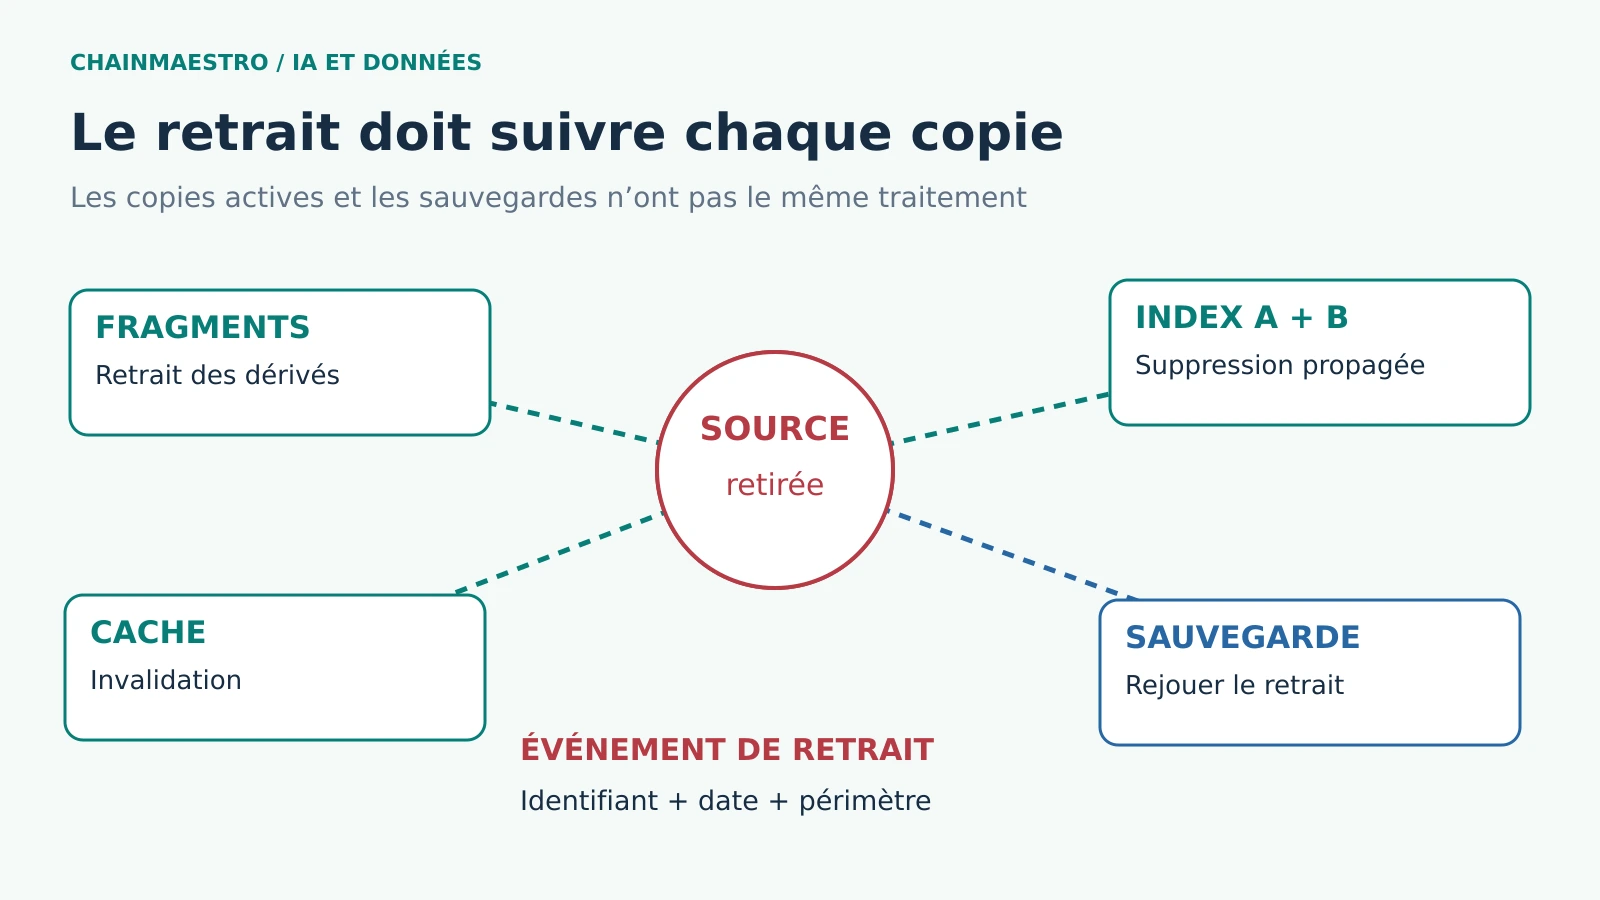
Retirer documents, fragments, vecteurs, caches et sauvegardes : organiser une suppression vérifiable sans réintroduire les données lors d’une restauration.
Chainmaestro / Le journal
Des analyses, des guides et des signaux faibles sur les technologies qui transforment le travail et la société.
40 articles

Retirer documents, fragments, vecteurs, caches et sauvegardes : organiser une suppression vérifiable sans réintroduire les données lors d’une restauration.

PostgreSQL 19 Beta 4 apporte REPACK, la réplication des séquences et un nouvel autovacuum. Ces fonctions méritent un protocole de test, pas une migration anticipée en production.

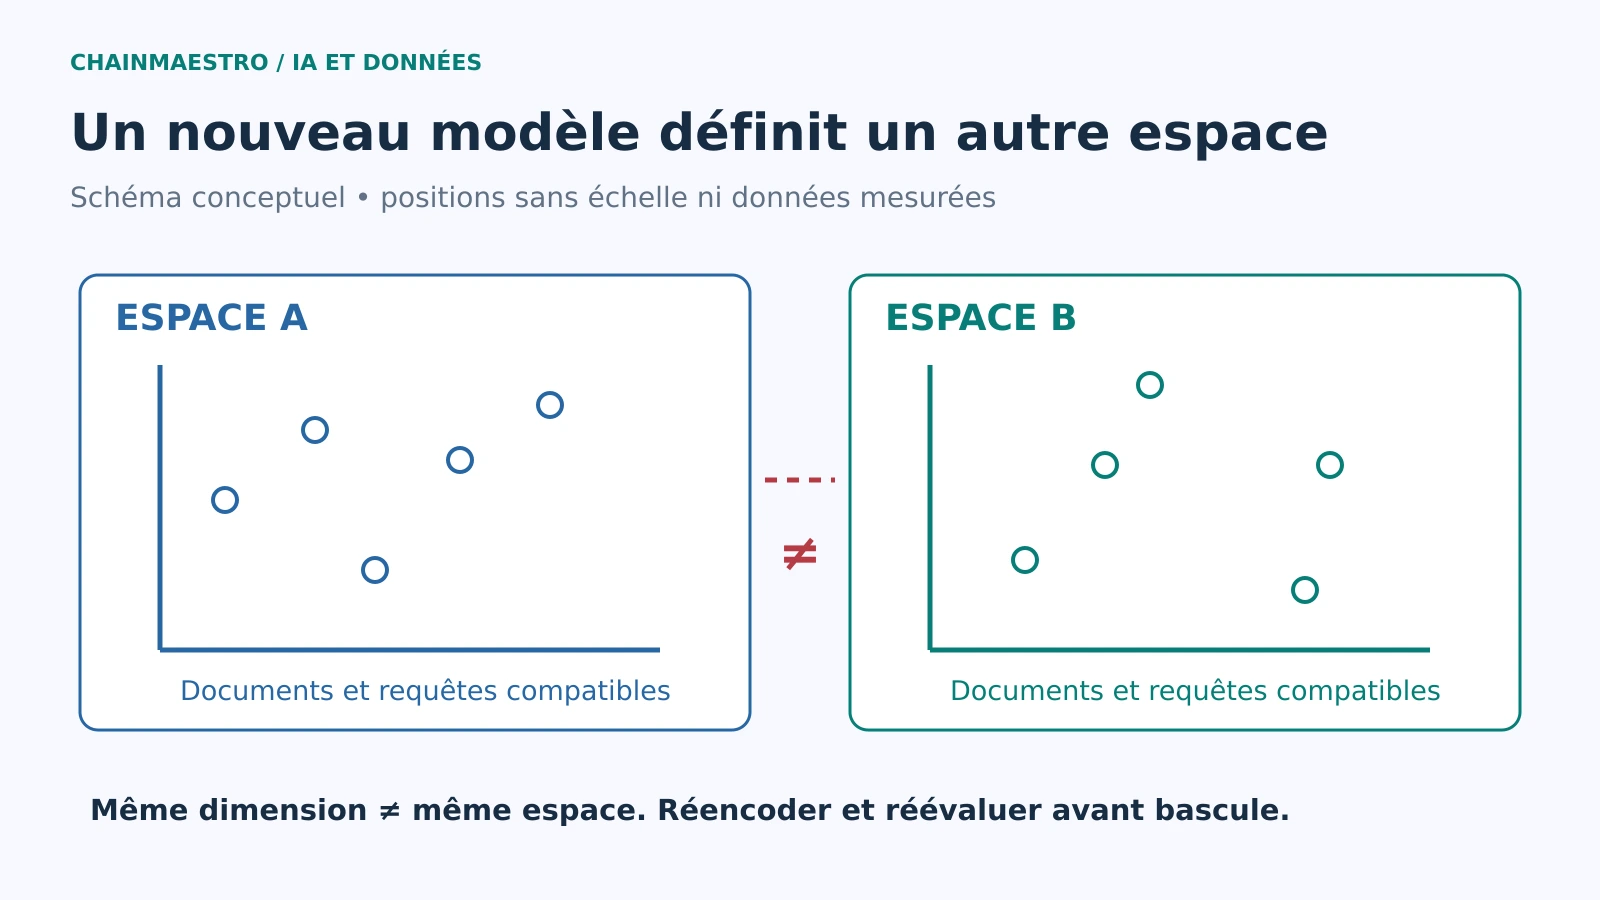
Réindexation, compatibilité des vecteurs, seuils et retour en arrière : préparer un changement de modèle d’embeddings sans dégrader la recherche.

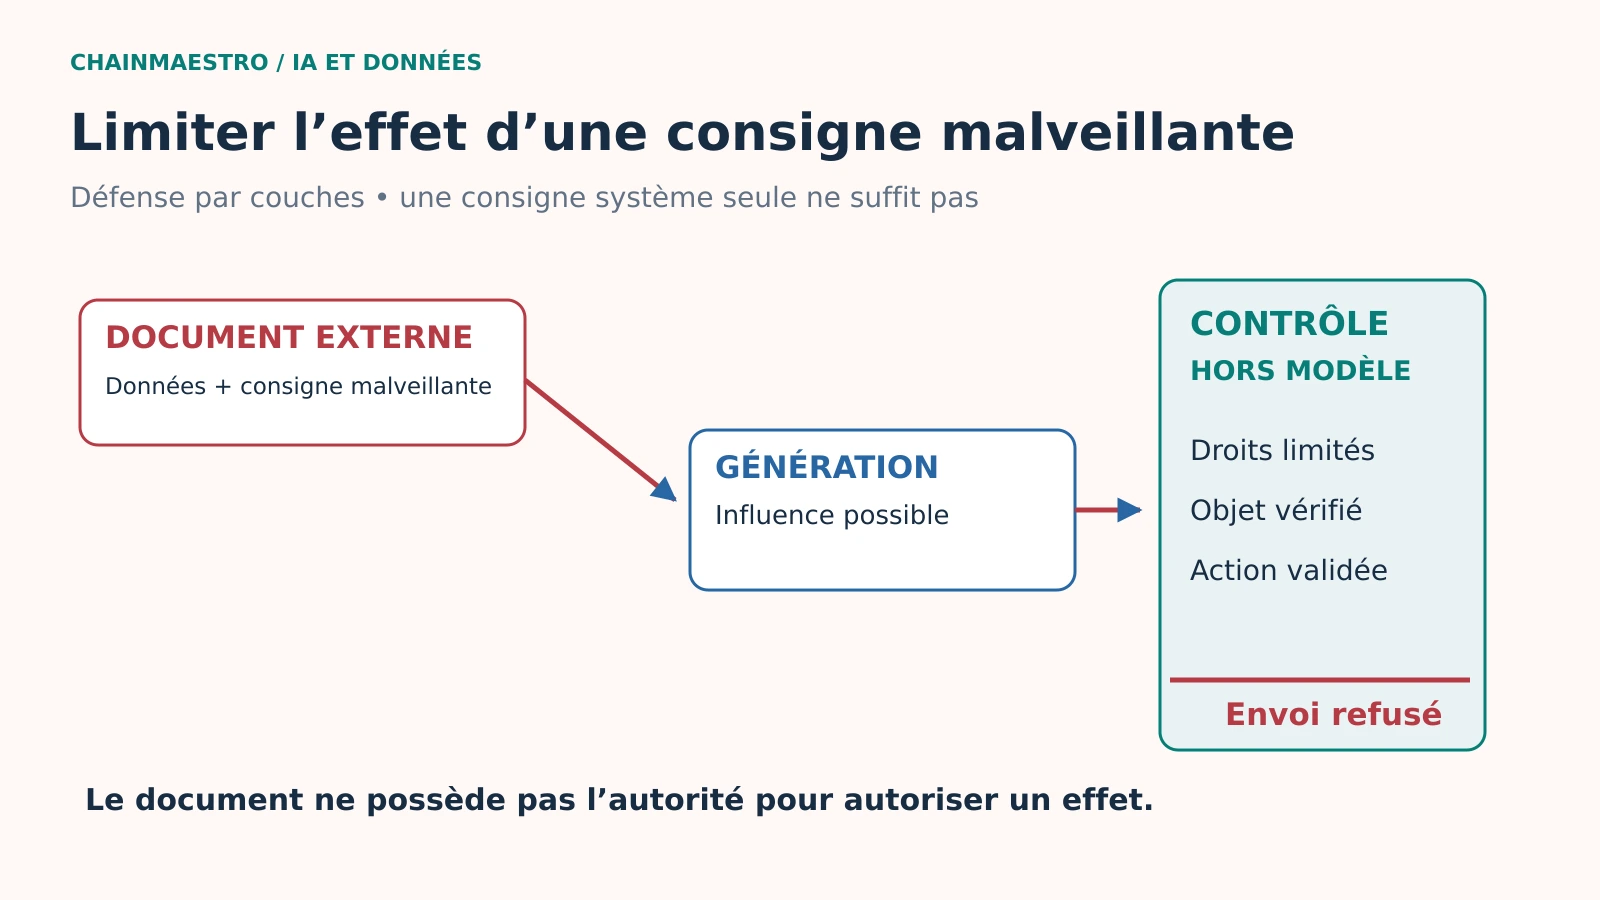
Tester les documents malveillants d’un RAG et limiter leurs effets : séparation des données, permissions des outils, sorties et validation des actions.

L’article 50 de l’AI Act s’applique depuis le 2 août 2026. Chatbots, médias synthétiques et textes d’intérêt public ne relèvent pourtant ni du même acteur ni du même signalement.

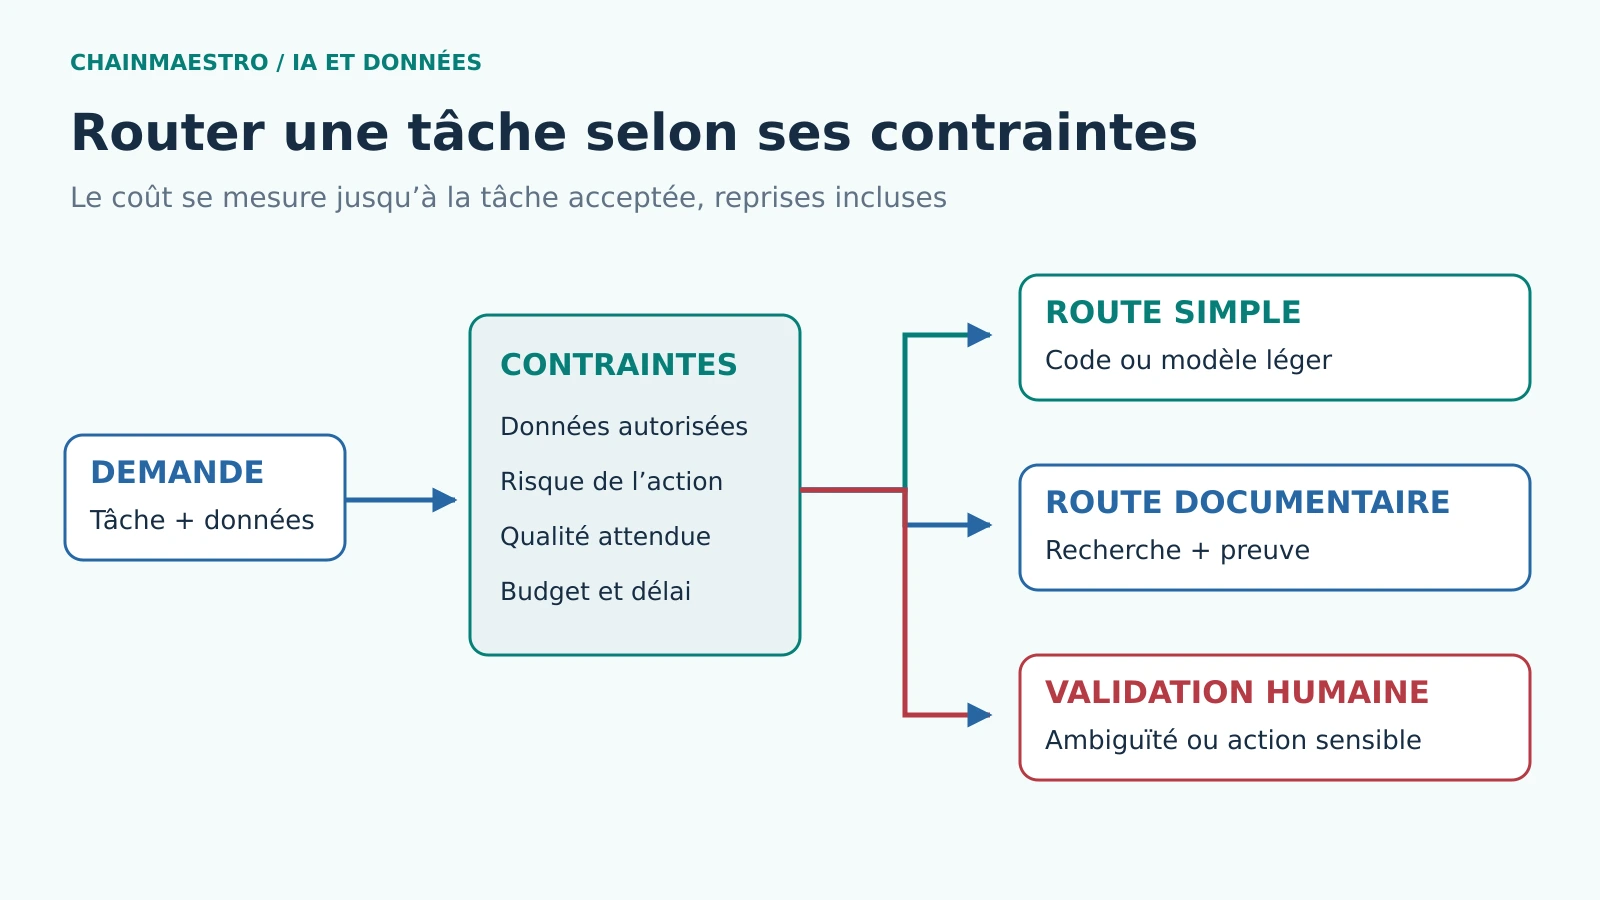
Choisir un modèle selon la difficulté et le risque : mesurer la qualité, les reprises, la latence et le coût réel d’un routeur avant de l’activer.

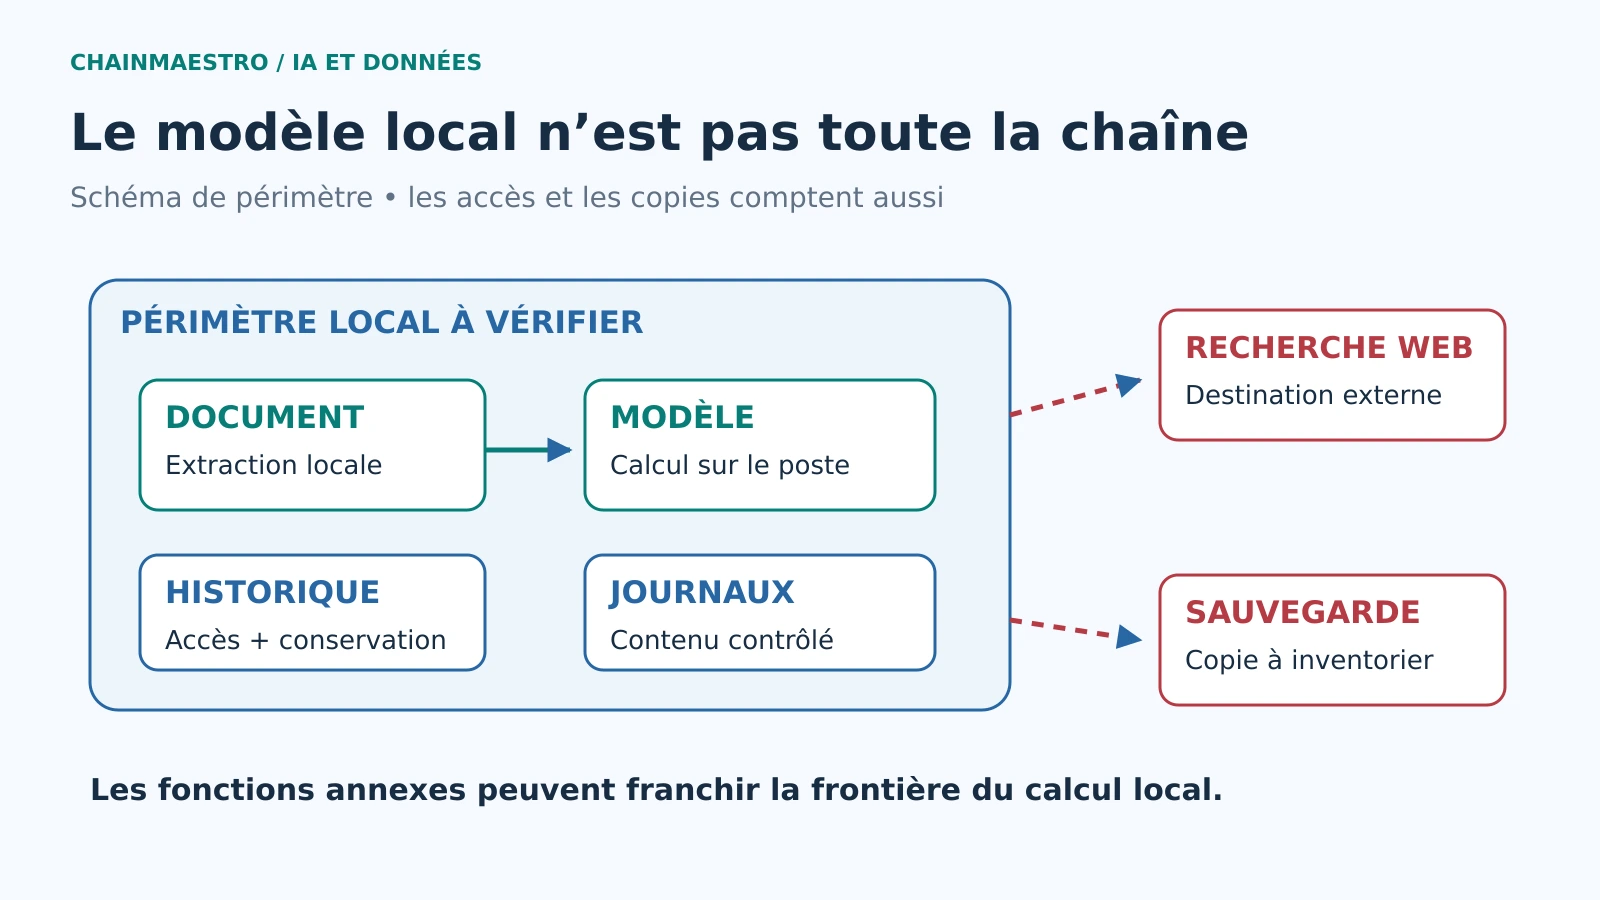
Faire tourner un modèle sur un poste ne suffit pas : vérifier les flux réseau, les extensions, les traces et les sauvegardes de toute la chaîne IA.

Depuis le 11 septembre 2026, le CRA impose aux fabricants de notifier certaines vulnérabilités exploitées et certains incidents graves. Voici comment transformer trois échéances réglementaires en procédure opérationnelle vérifiable.

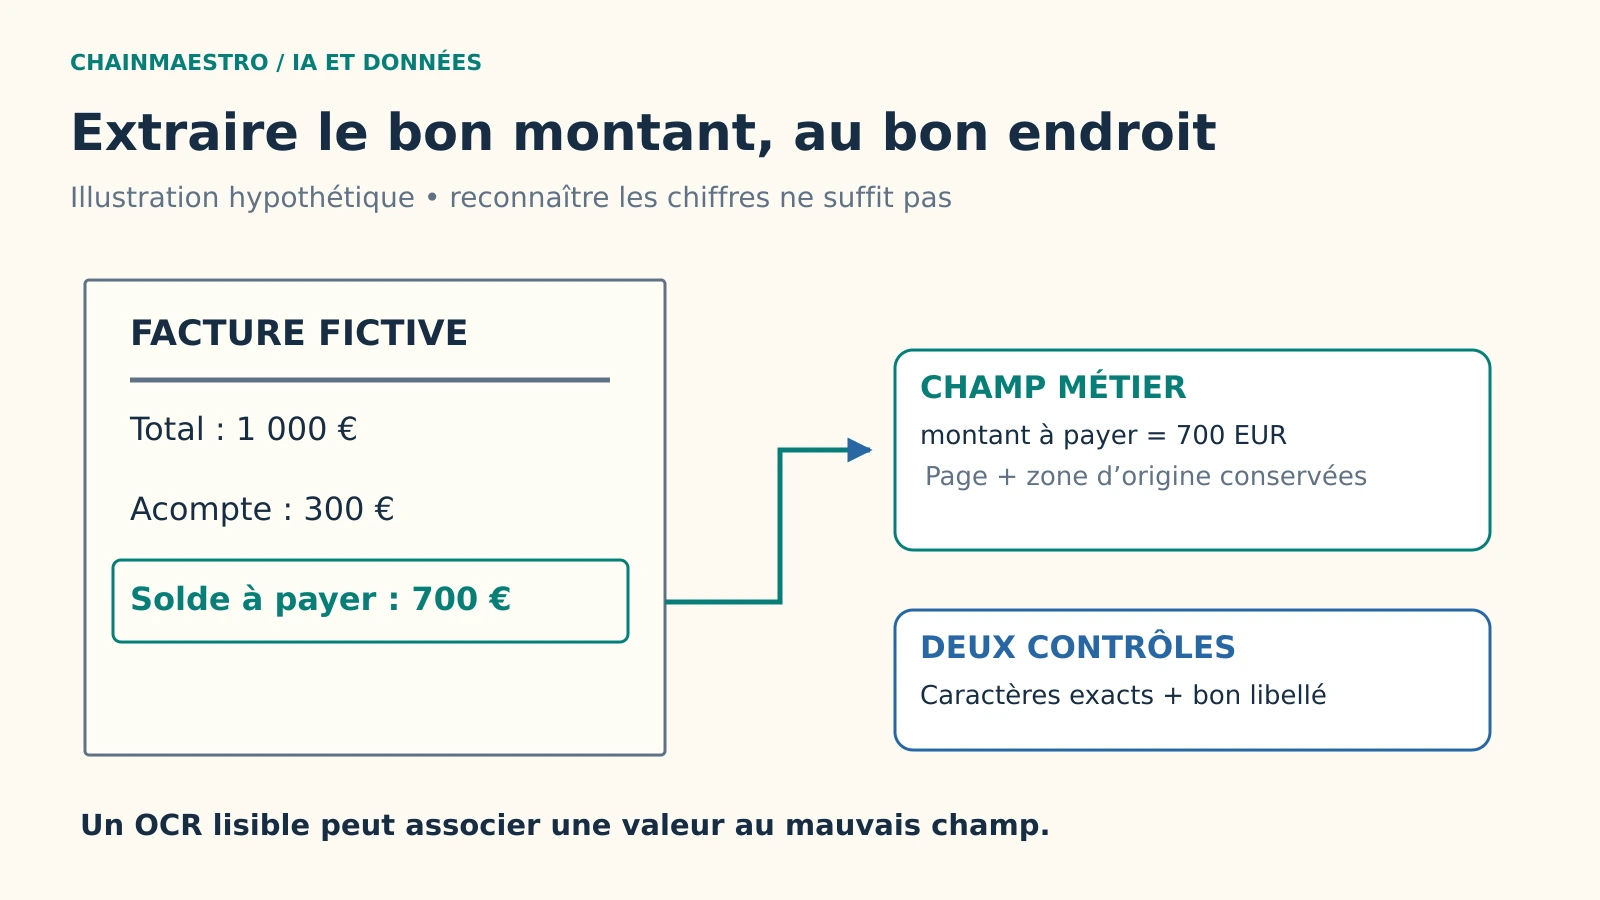
Dates, montants, identifiants : bâtir une recette d’extraction documentaire qui sépare reconnaissance du texte, lecture des tableaux et validation métier.

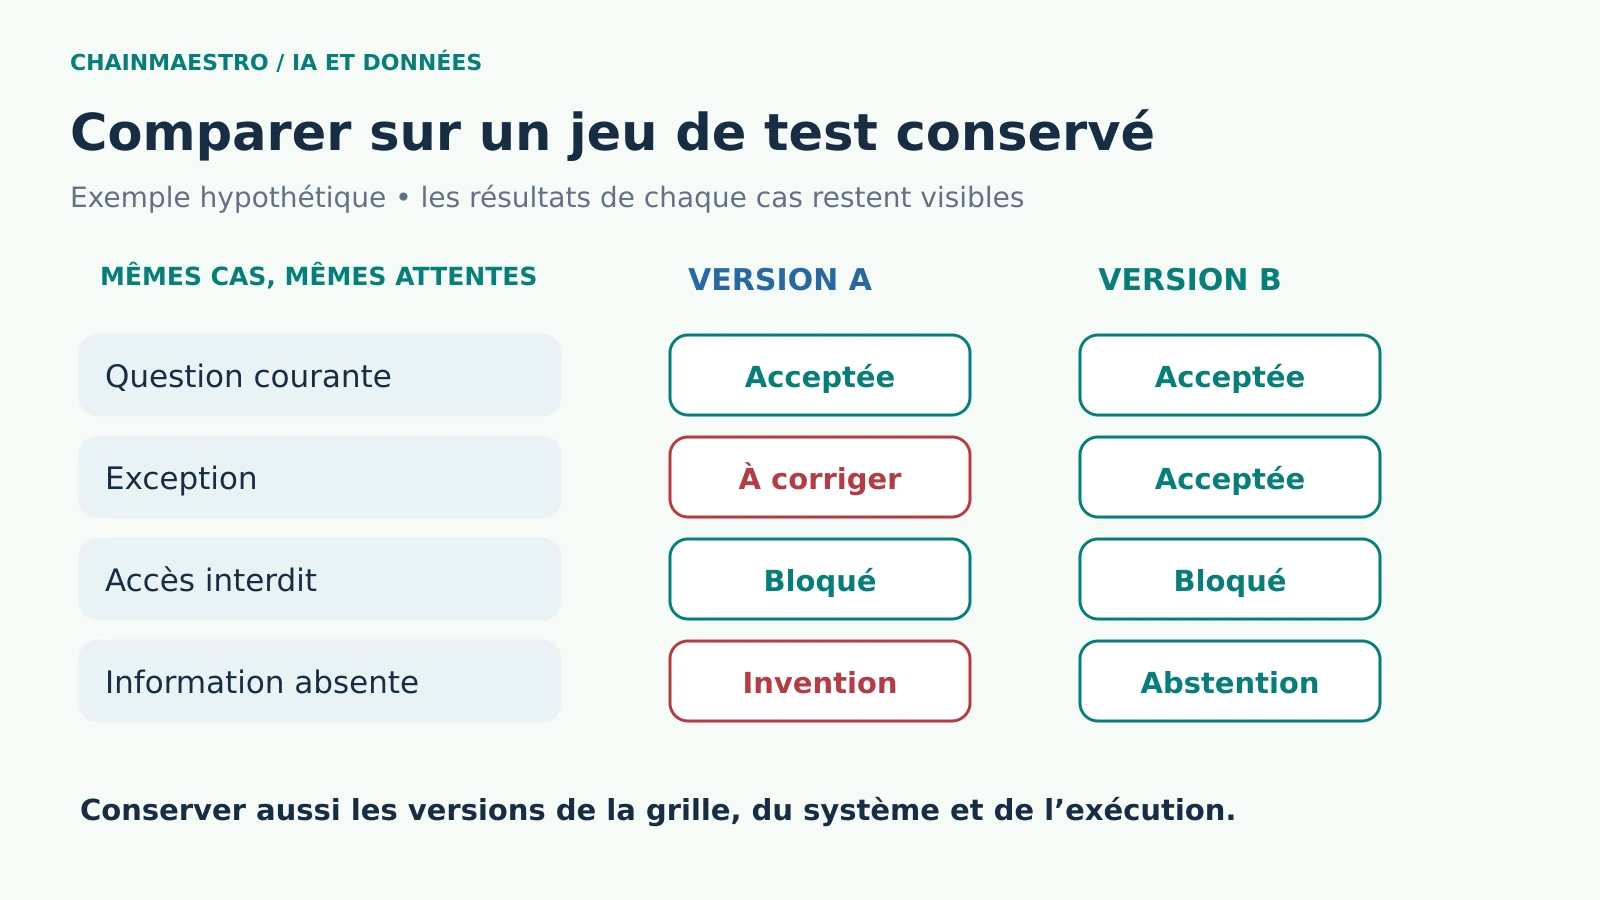
Construire des tests IA comparables : cas représentatifs, annotations, versions, critères d’acceptation et examen des régressions avant mise en production.

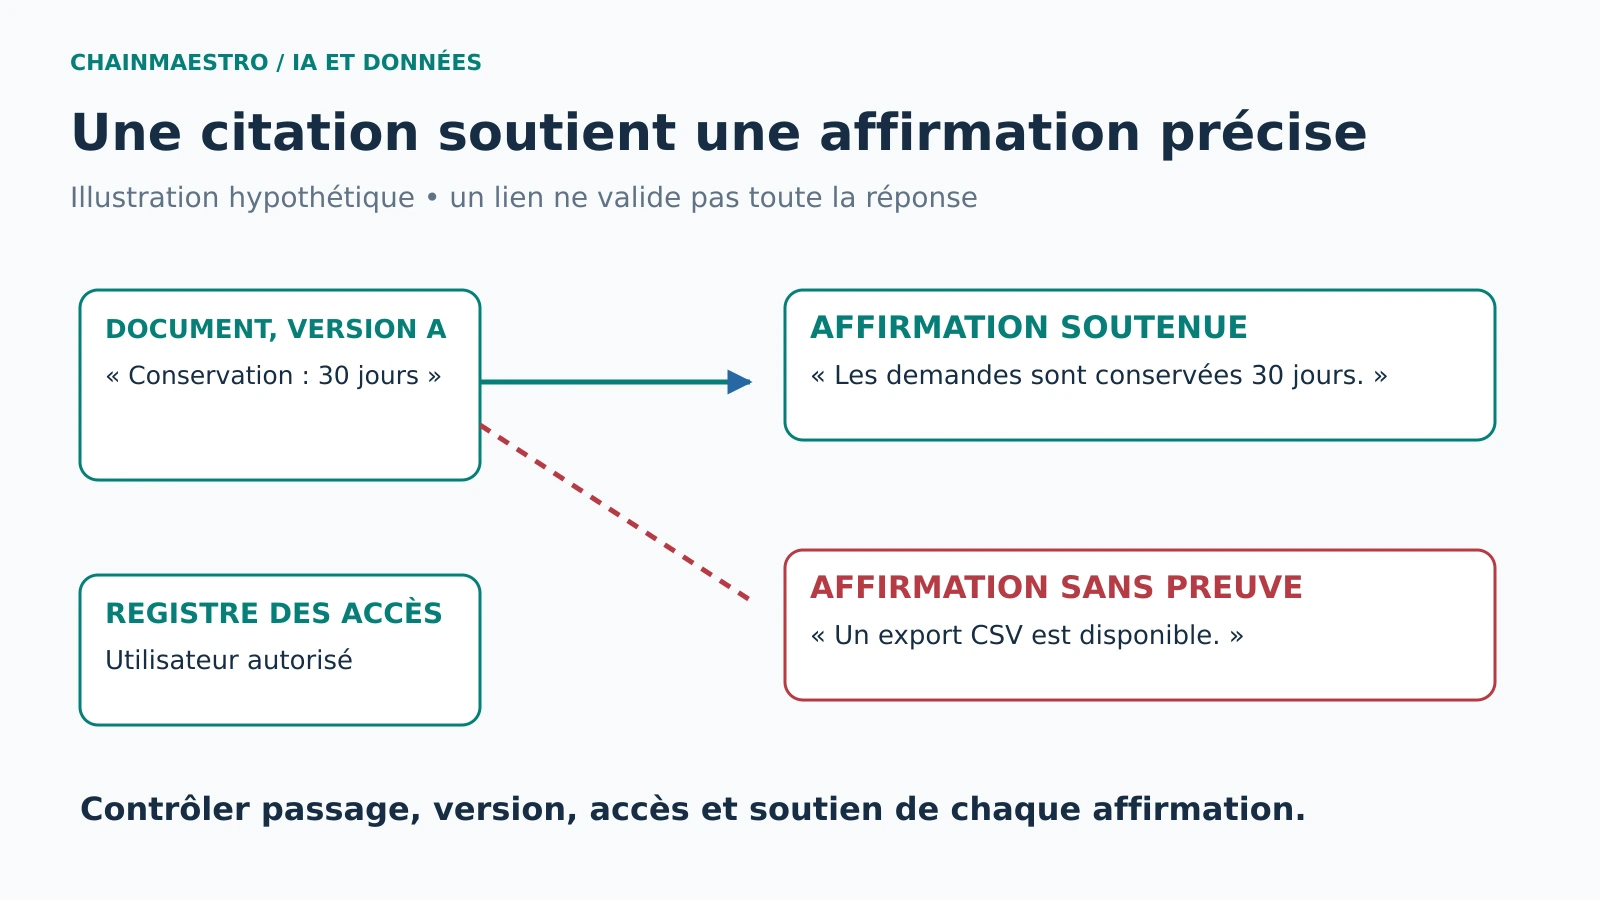
Vérifier les passages cités, les droits d’accès et la version des documents : une méthode de recette pour les assistants qui répondent sur vos sources.

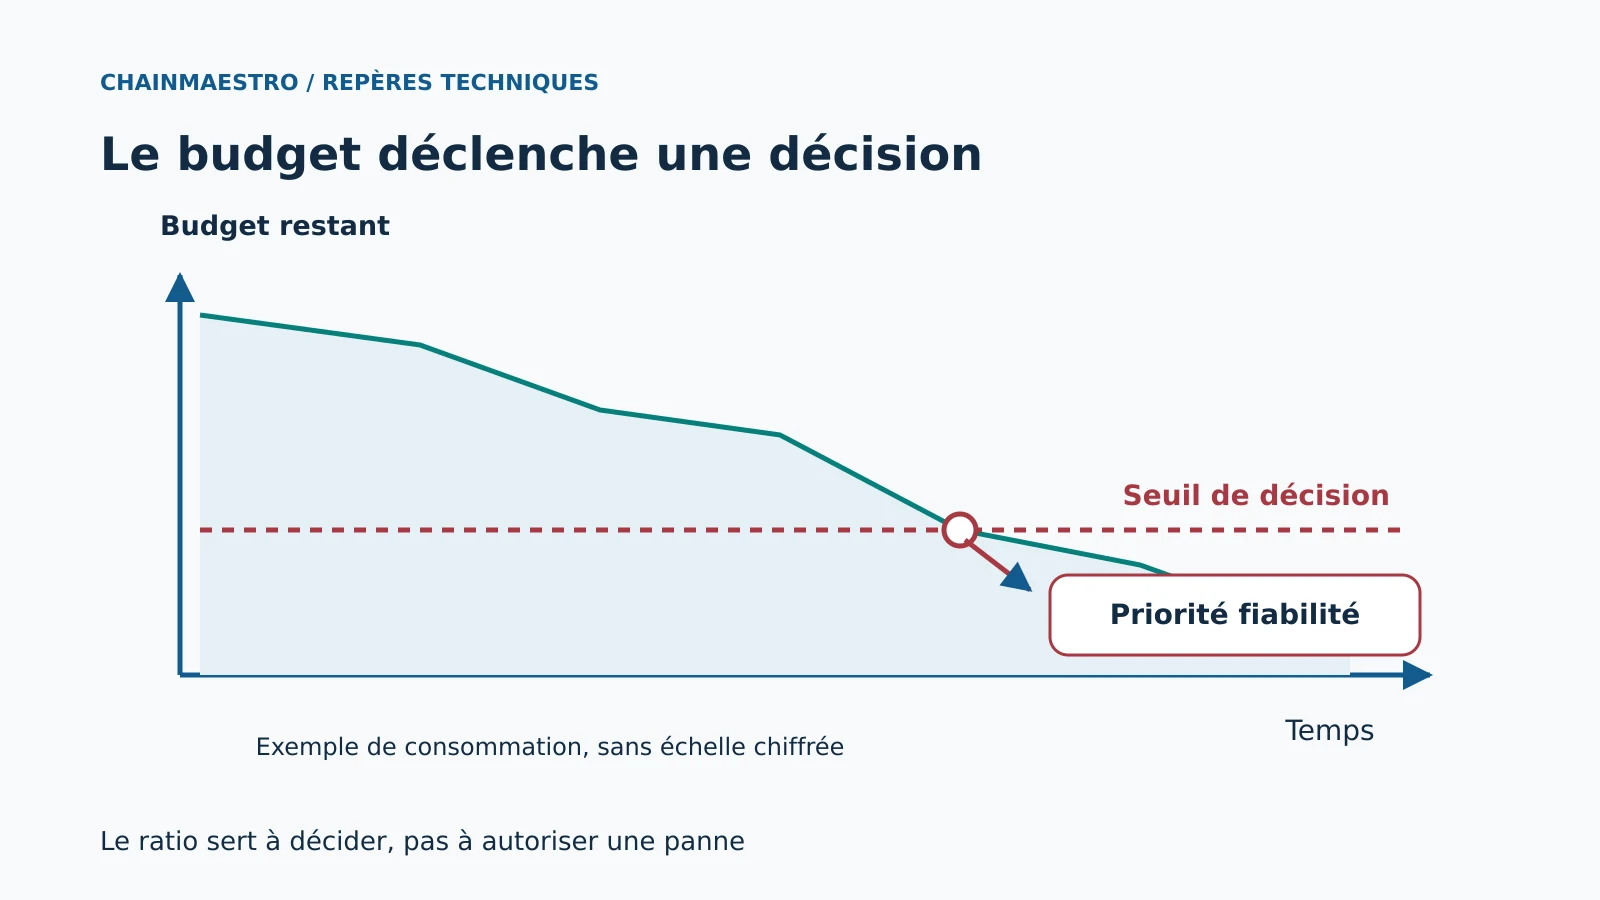
Un objectif de service doit conduire à une décision. Définir l’indicateur utilisateur, calculer le budget d’erreur et convenir des actions quand il s’épuise.

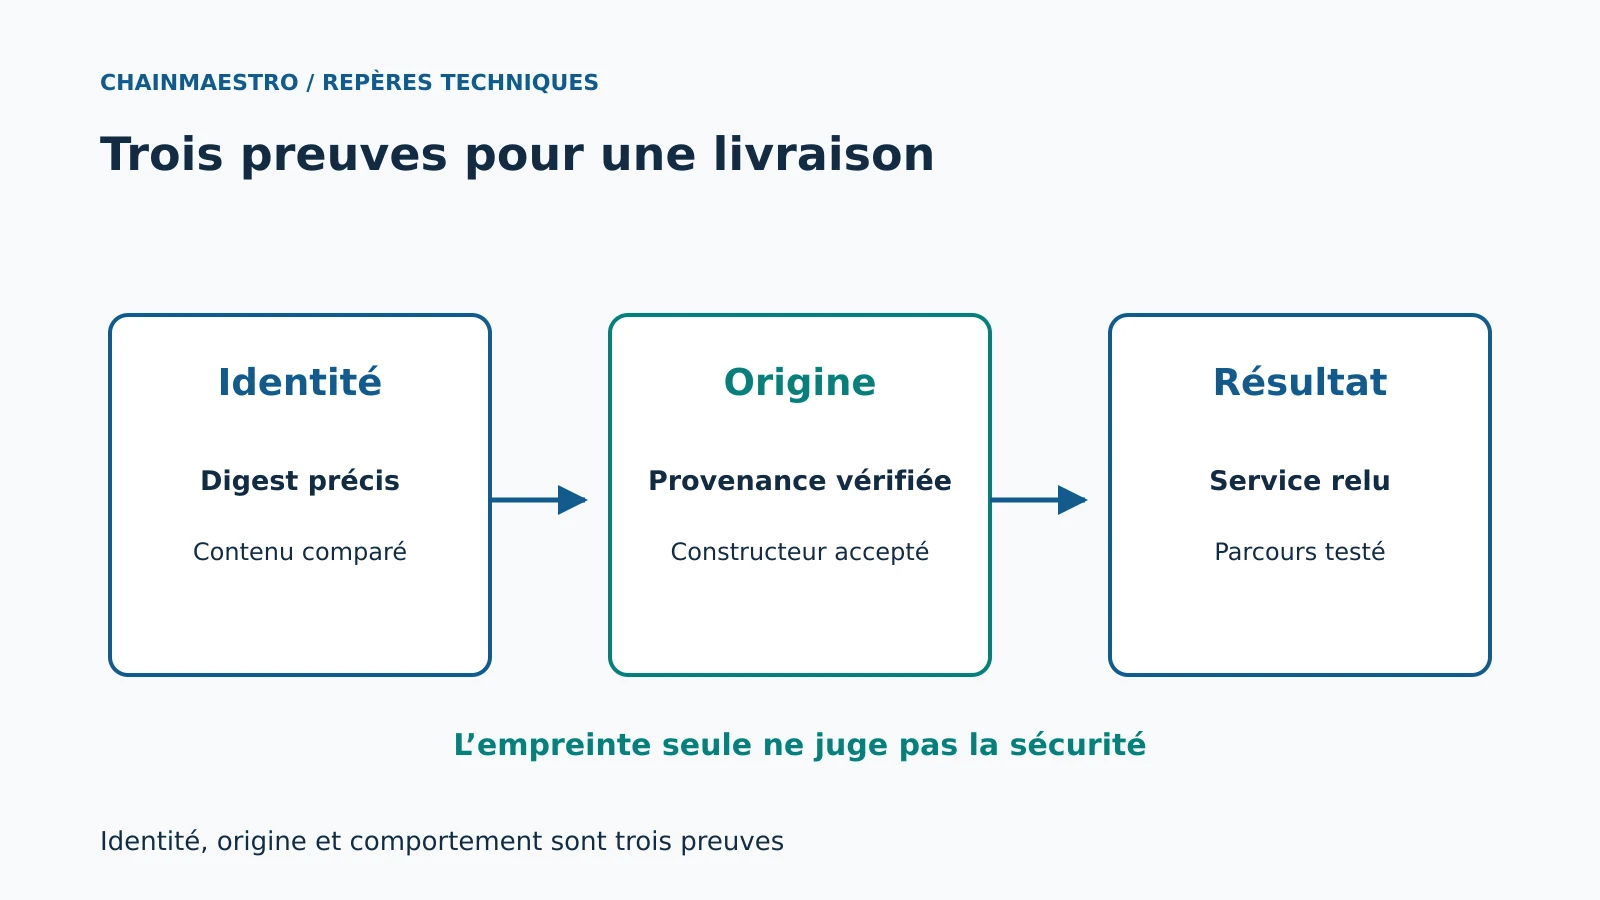
Épingler une image rend le déploiement identifiable. Vérifier aussi qui l’a construite, à partir de quoi et selon quelle politique de confiance.

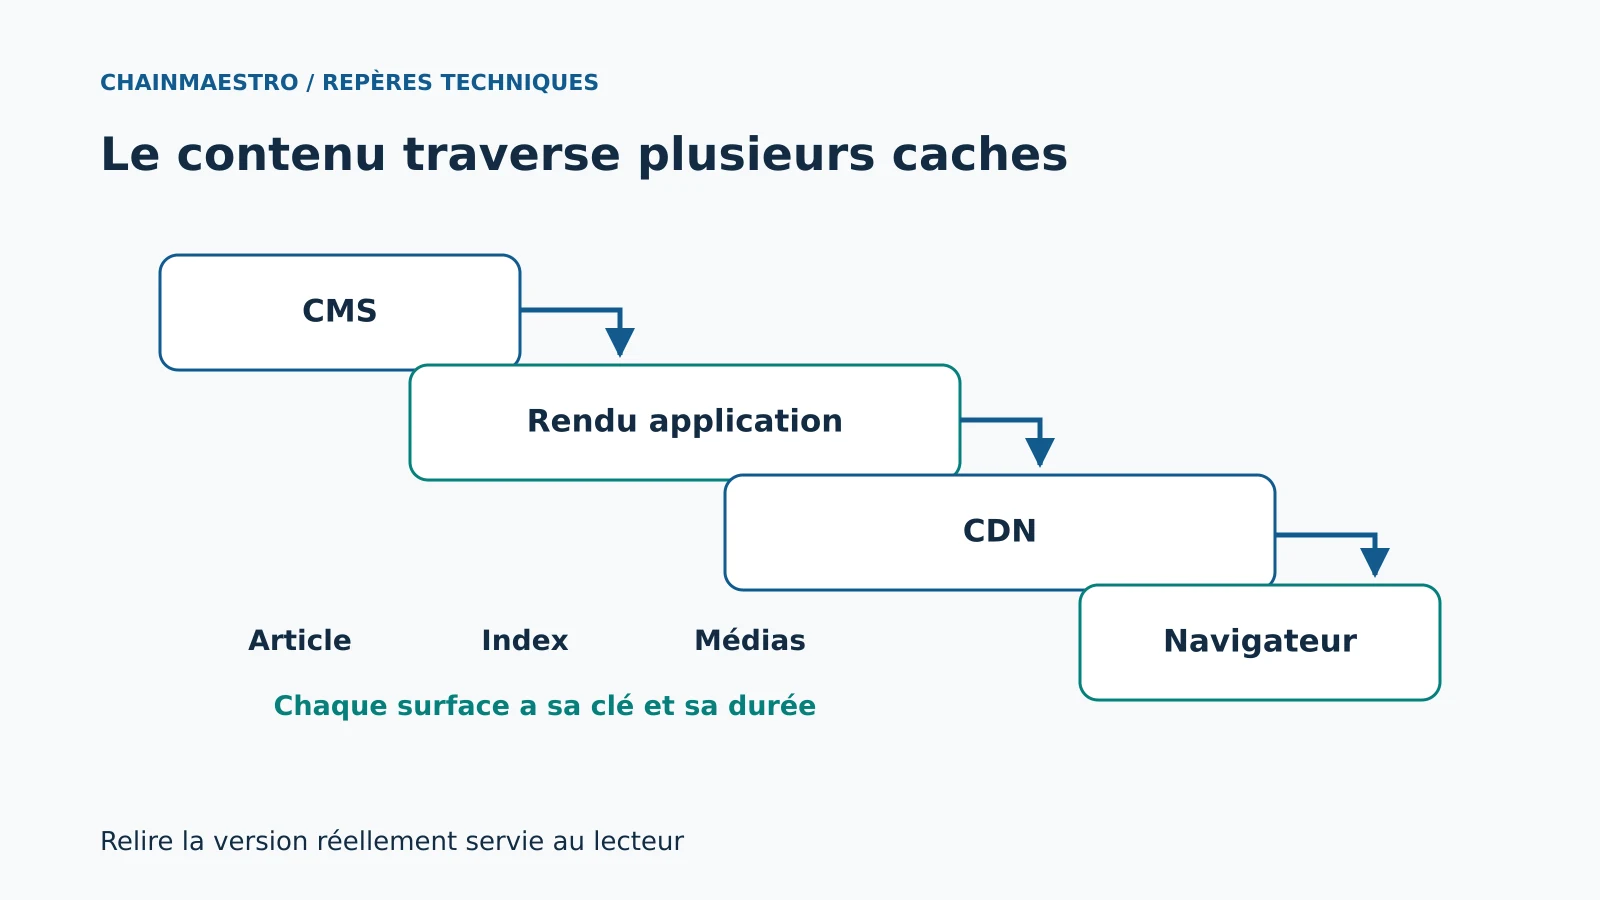
Le CMS peut être à jour pendant que les lecteurs voient l’ancienne page. Cartographier les caches, cibler les invalidations et vérifier le rendu public.

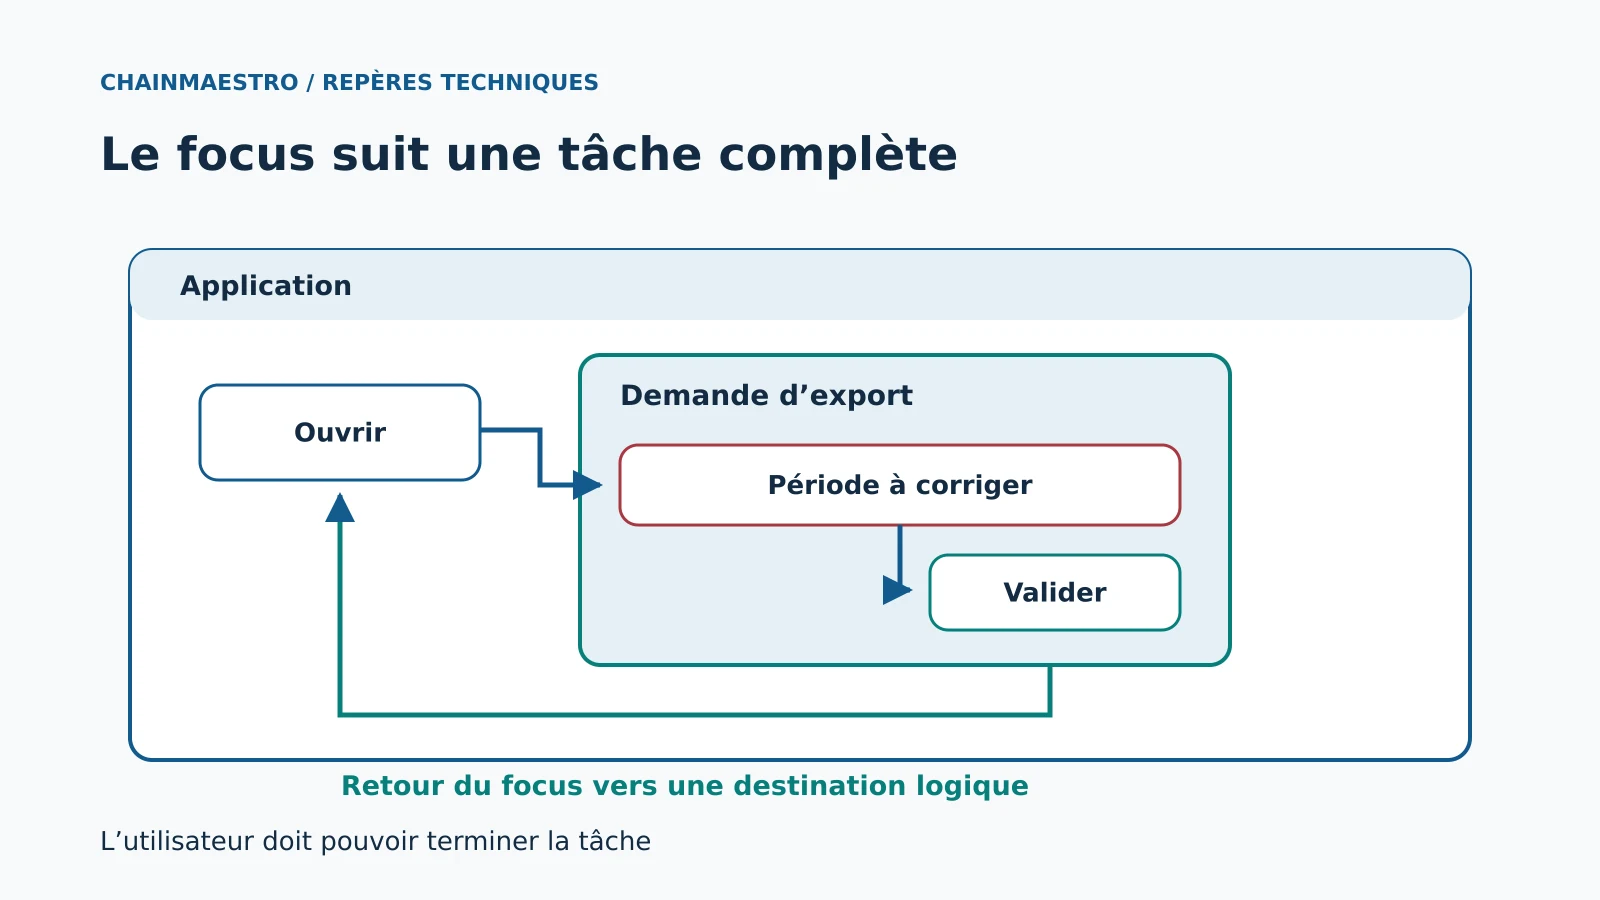
Un contrôle focusable ne garantit pas un parcours utilisable. Vérifier ordre, visibilité, modales et retour du focus dans les tâches réelles.

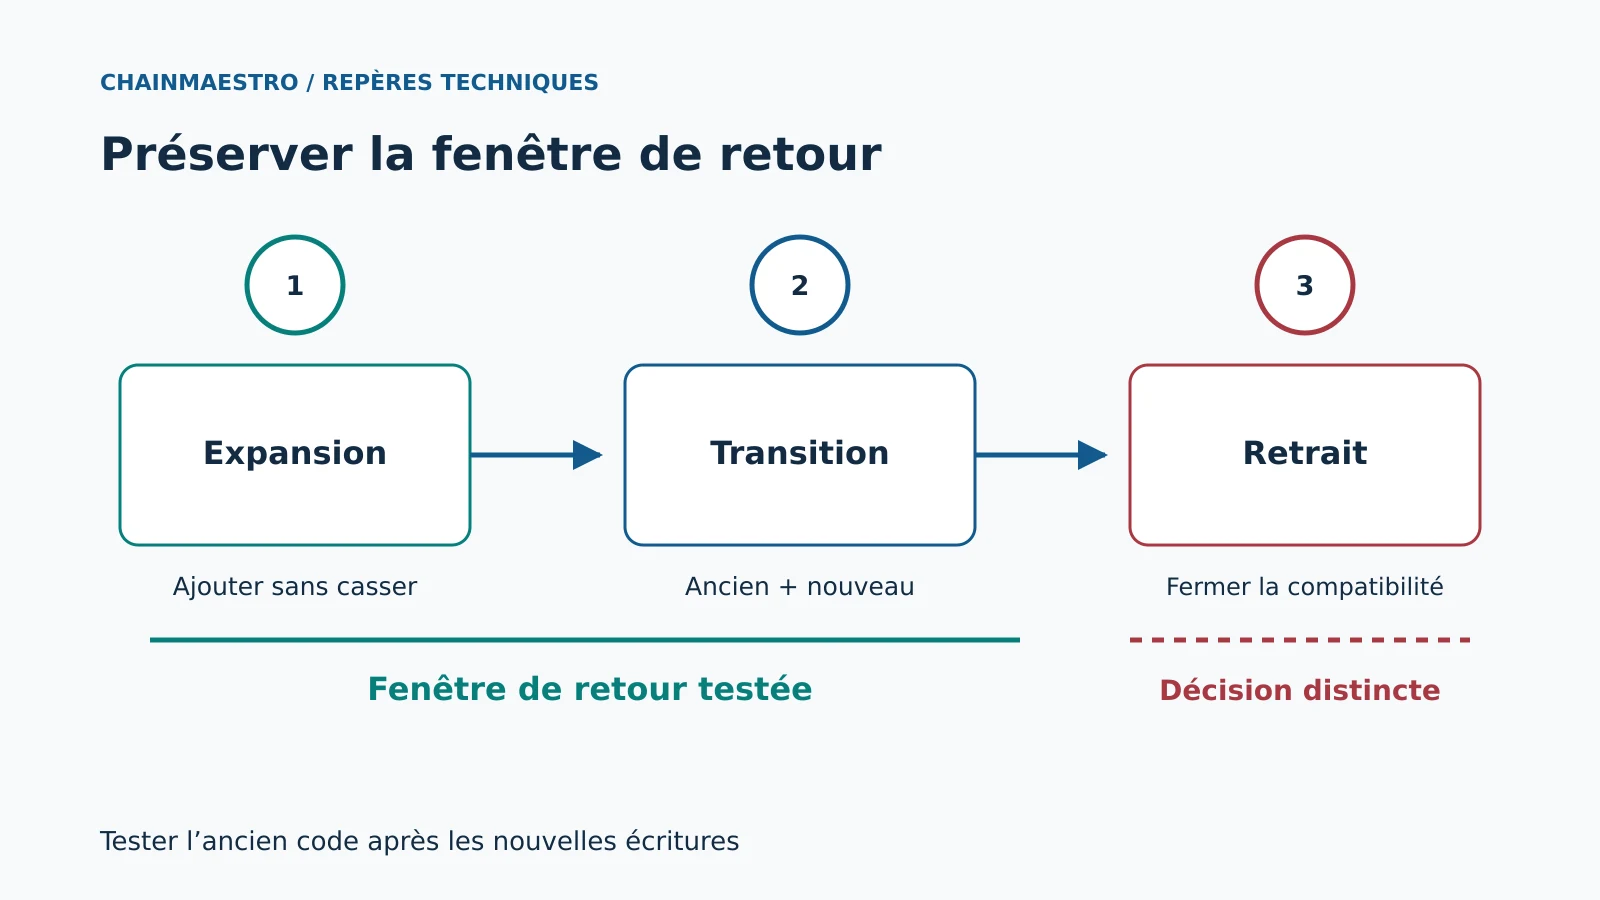
Revenir à l’ancienne application exige un schéma compatible. Concevoir expansion, transition et retrait, puis éprouver les écritures pendant la migration.

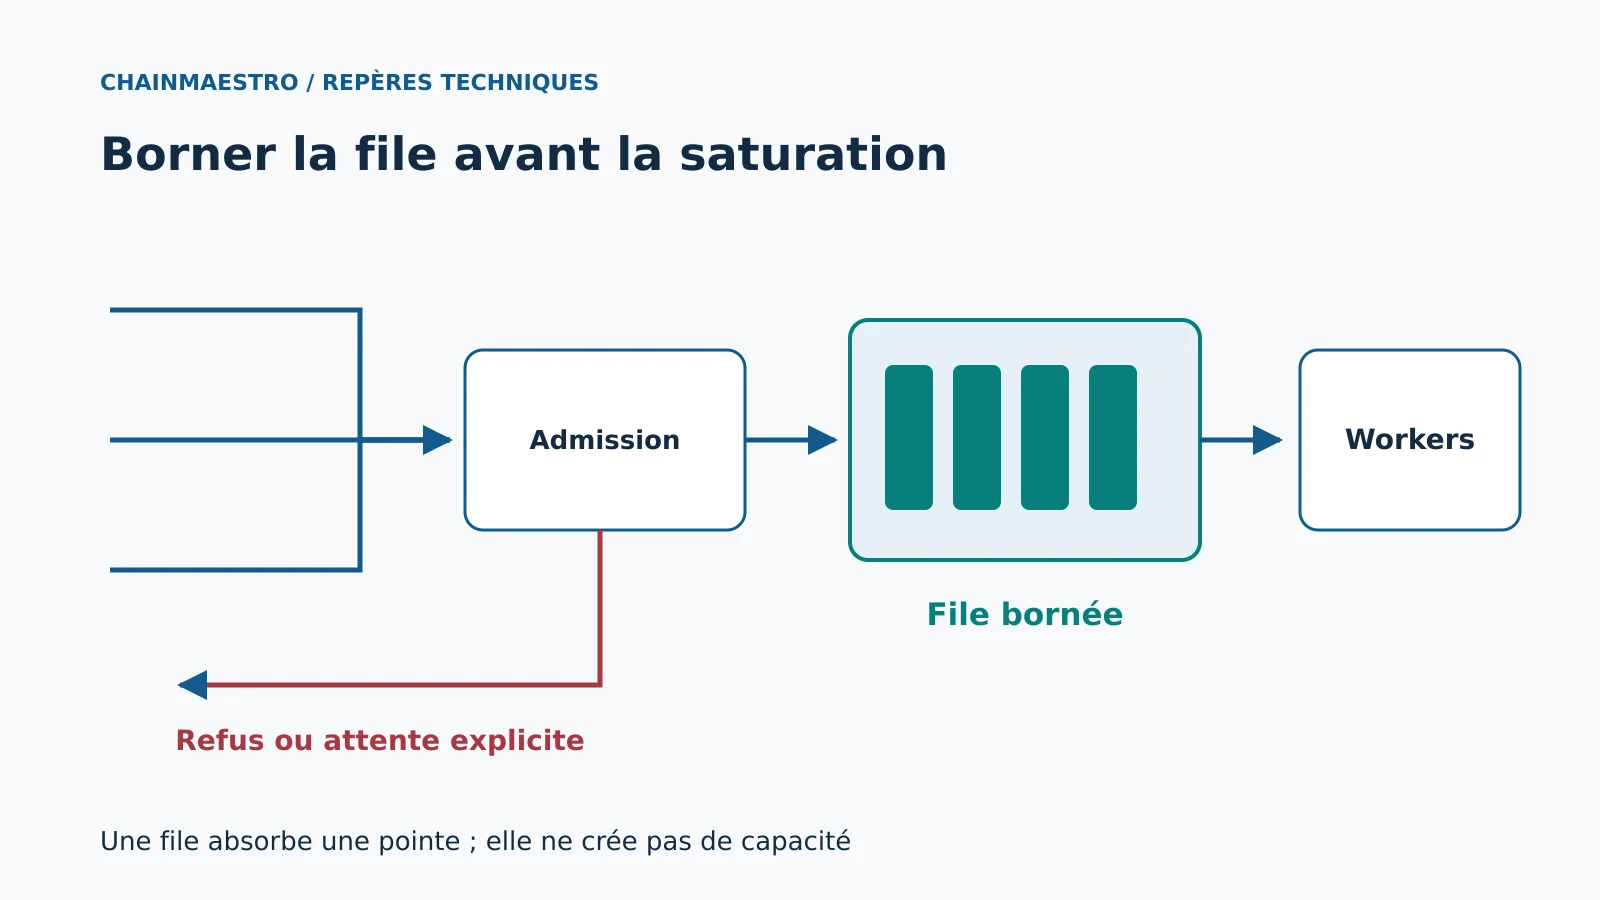
Limiter le débit ne suffit pas à absorber une surcharge. Borner les files, maîtriser les reprises et préserver les opérations essentielles.

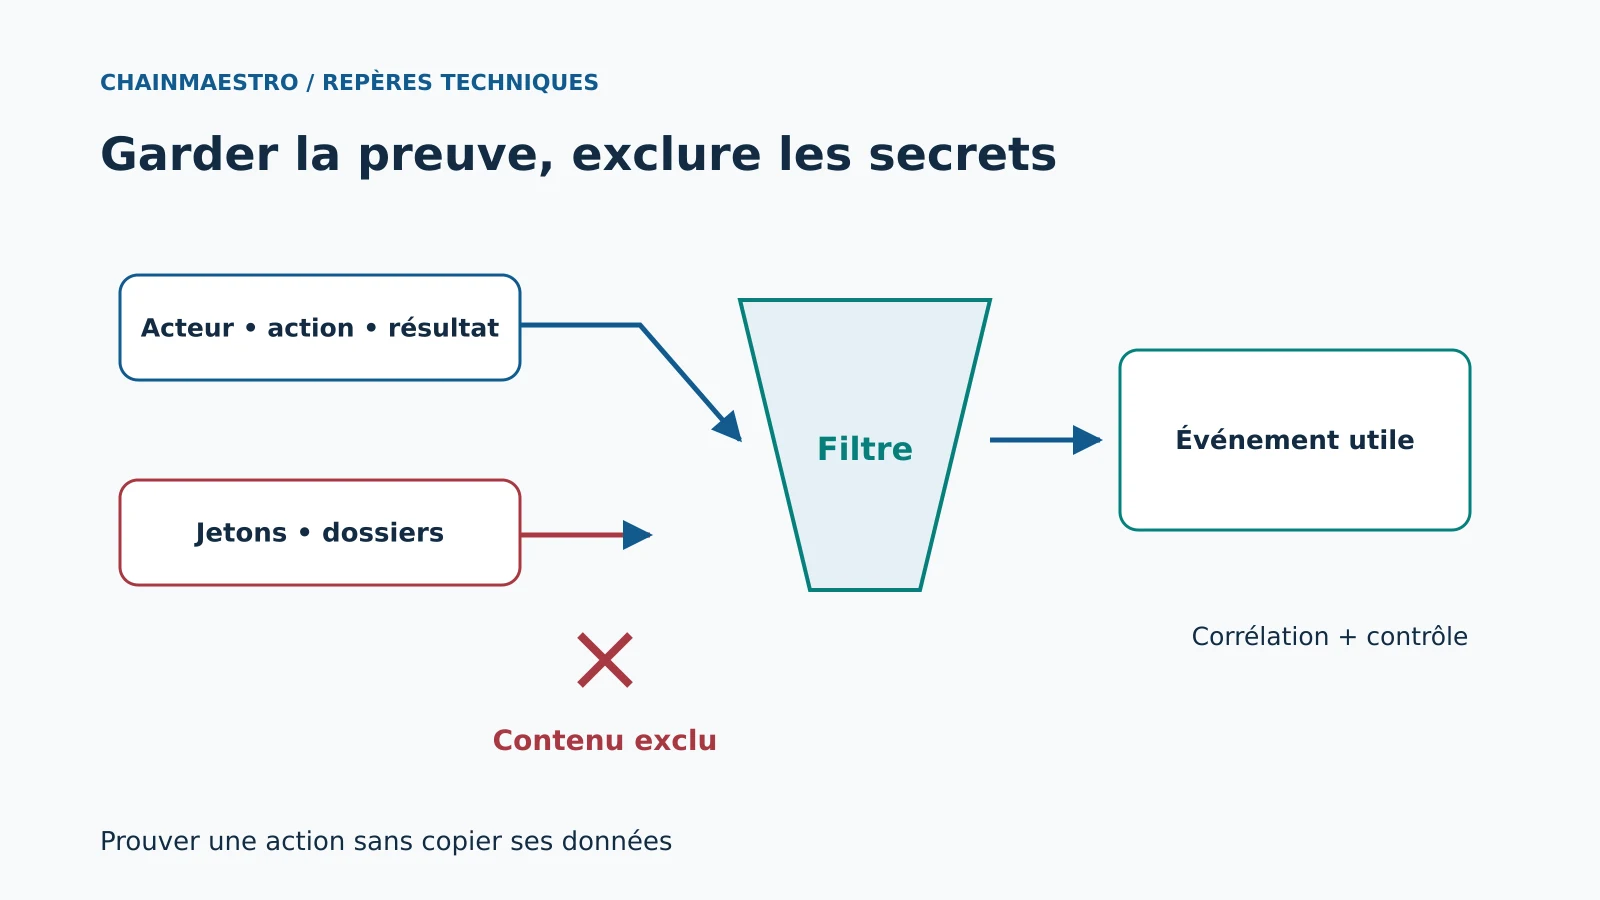
Des logs utiles racontent une action sans recopier ses secrets. Concevoir événements, corrélation, accès et rétention pour enquêter sans surcollecter.

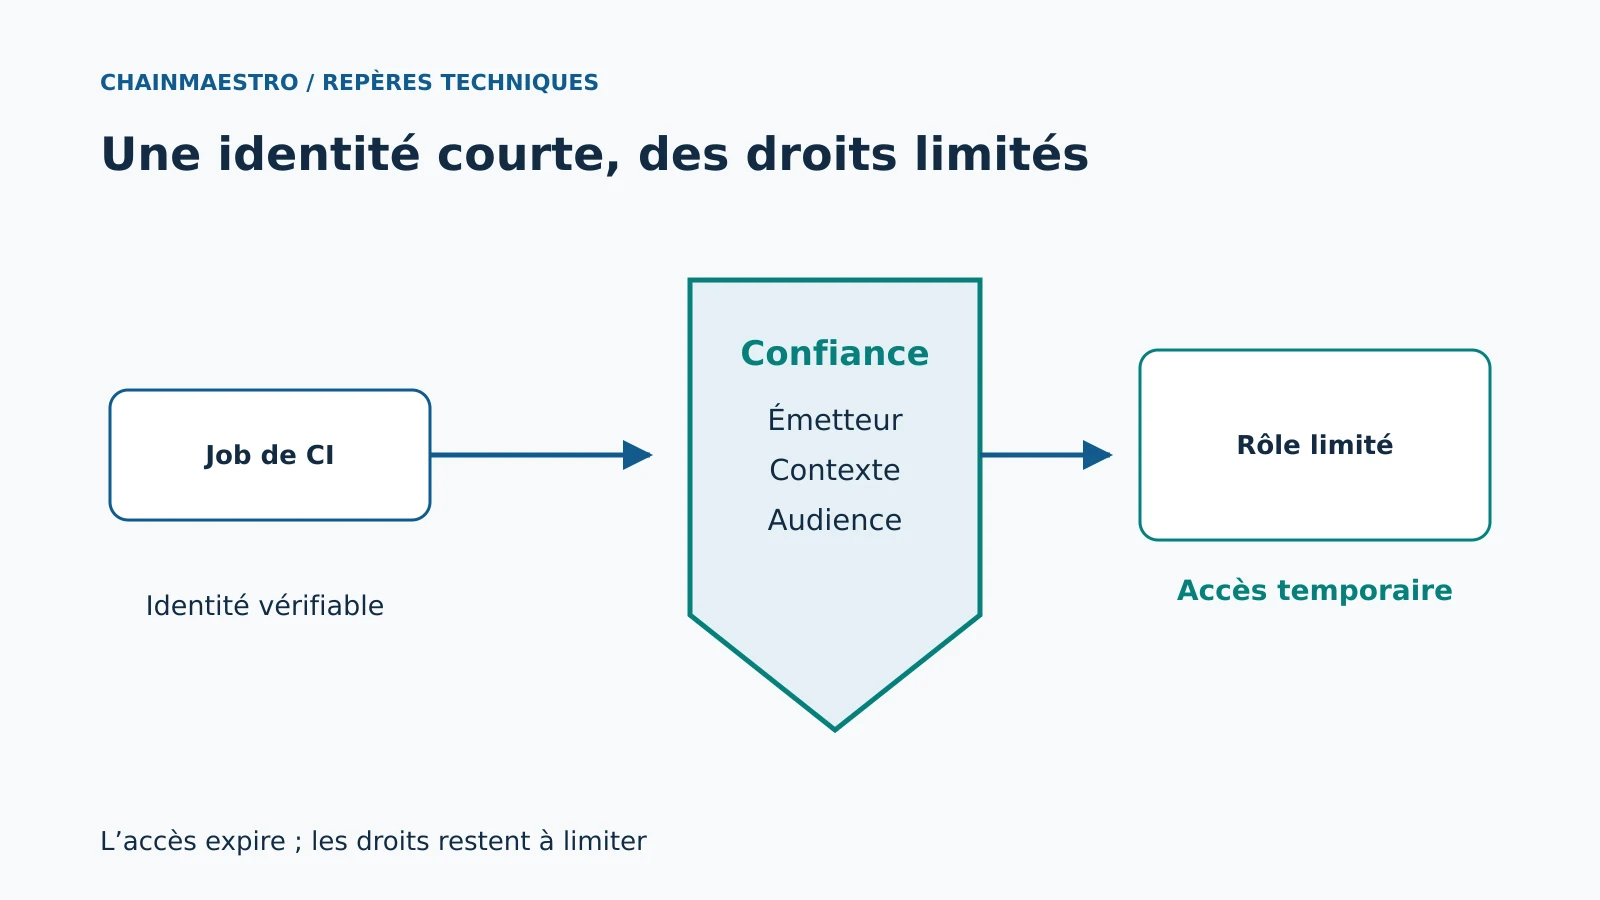
Les jetons temporaires réduisent l’exposition des déploiements. Définir la confiance OIDC, les droits du job et les tests d’accès refusé.

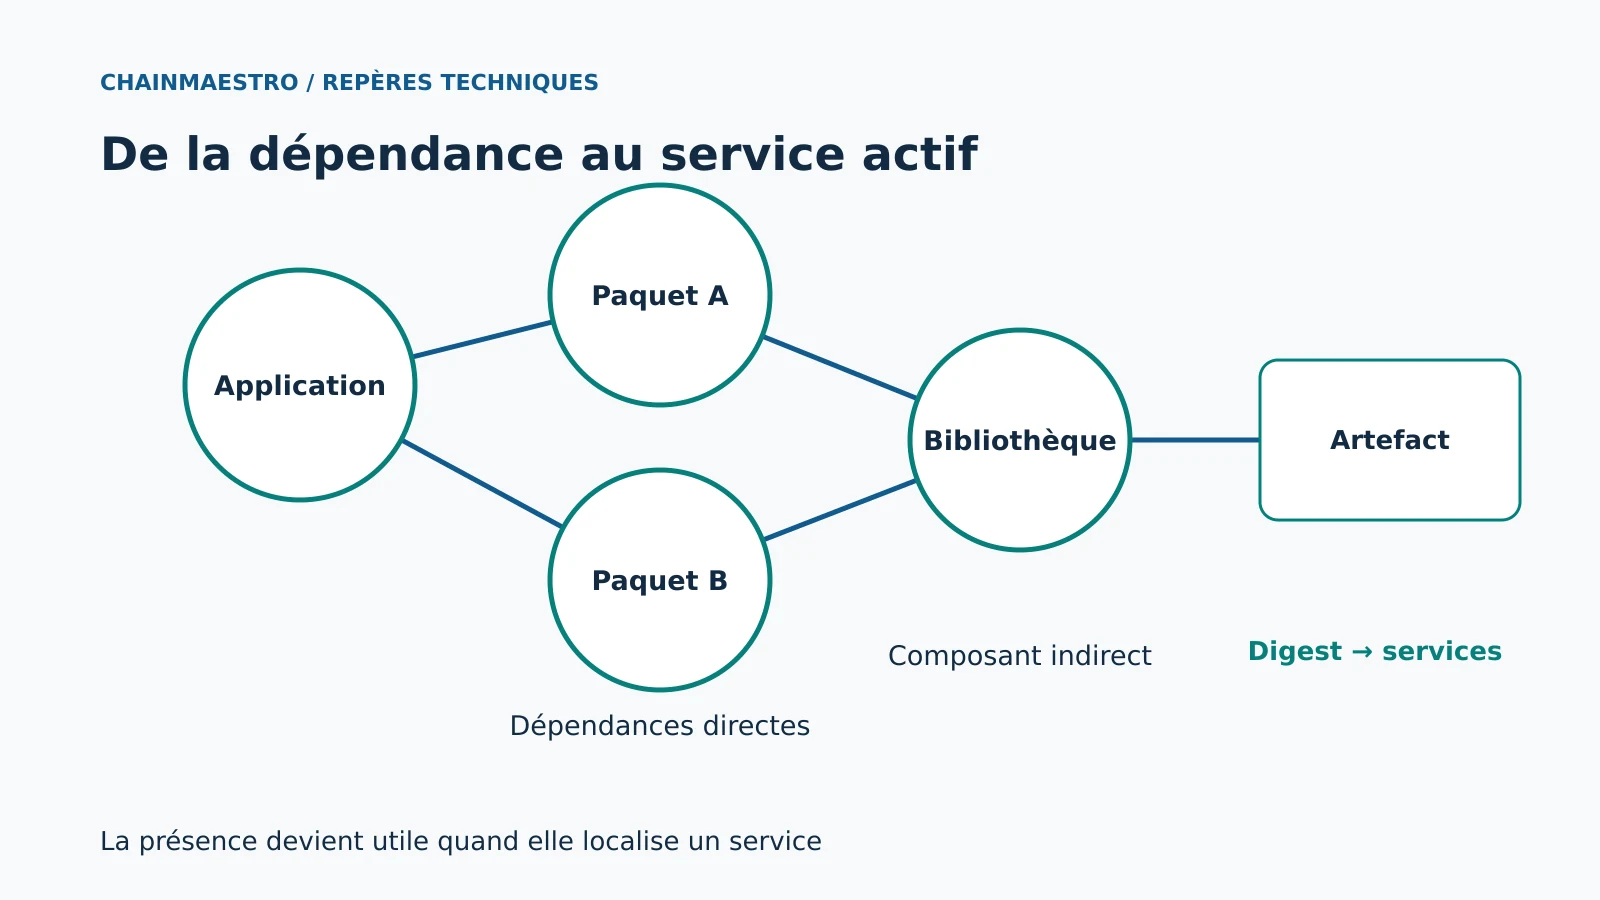
Une SBOM aide à retrouver un composant touché. Relier inventaire, artefact et déploiement pour décider vite sans confondre présence et exposition.

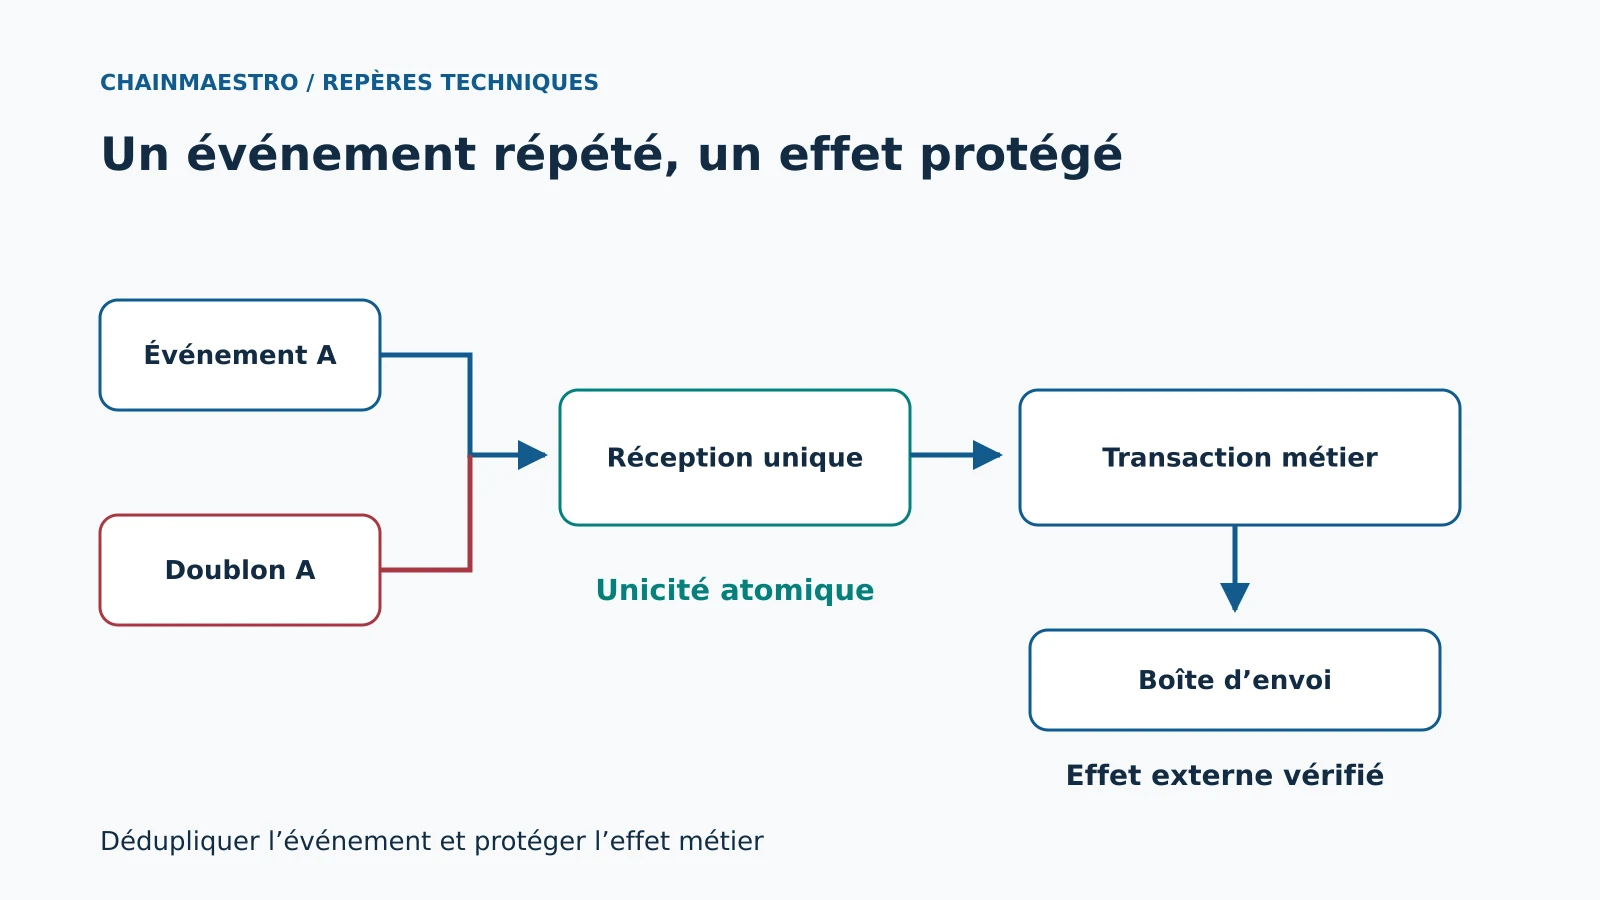
Un webhook peut arriver deux fois ou dans le désordre. Dédupliquer, traiter durablement et réconcilier les effets pour éviter les doubles actions.

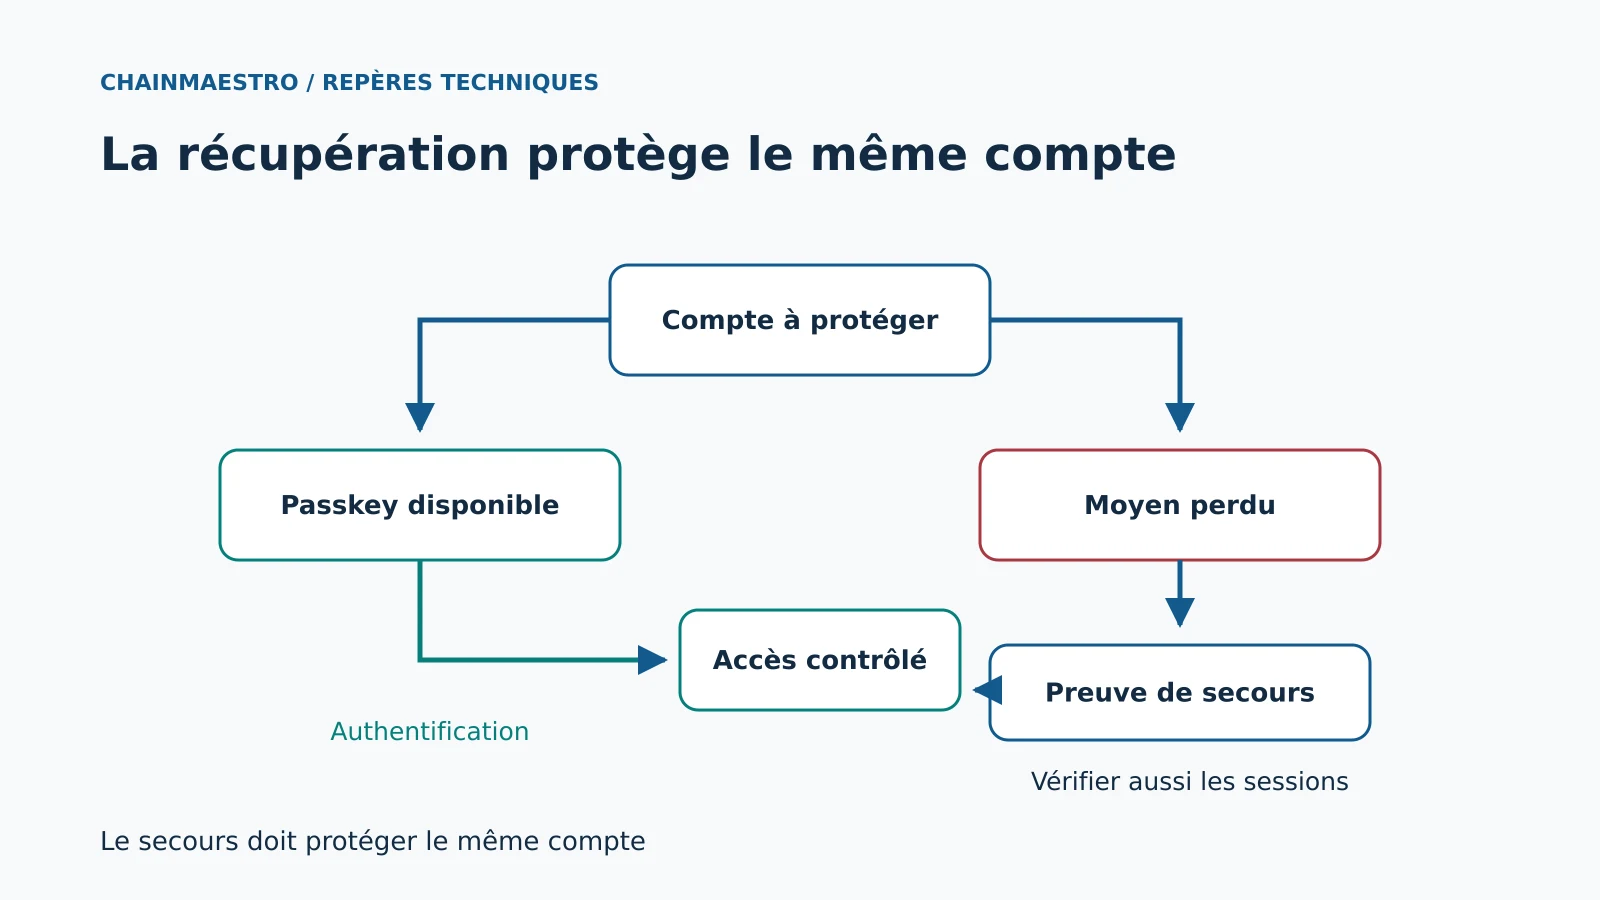
La résistance au phishing se joue aussi dans la récupération. Concevoir les clés de secours, les sessions et le support sans réintroduire une porte faible.

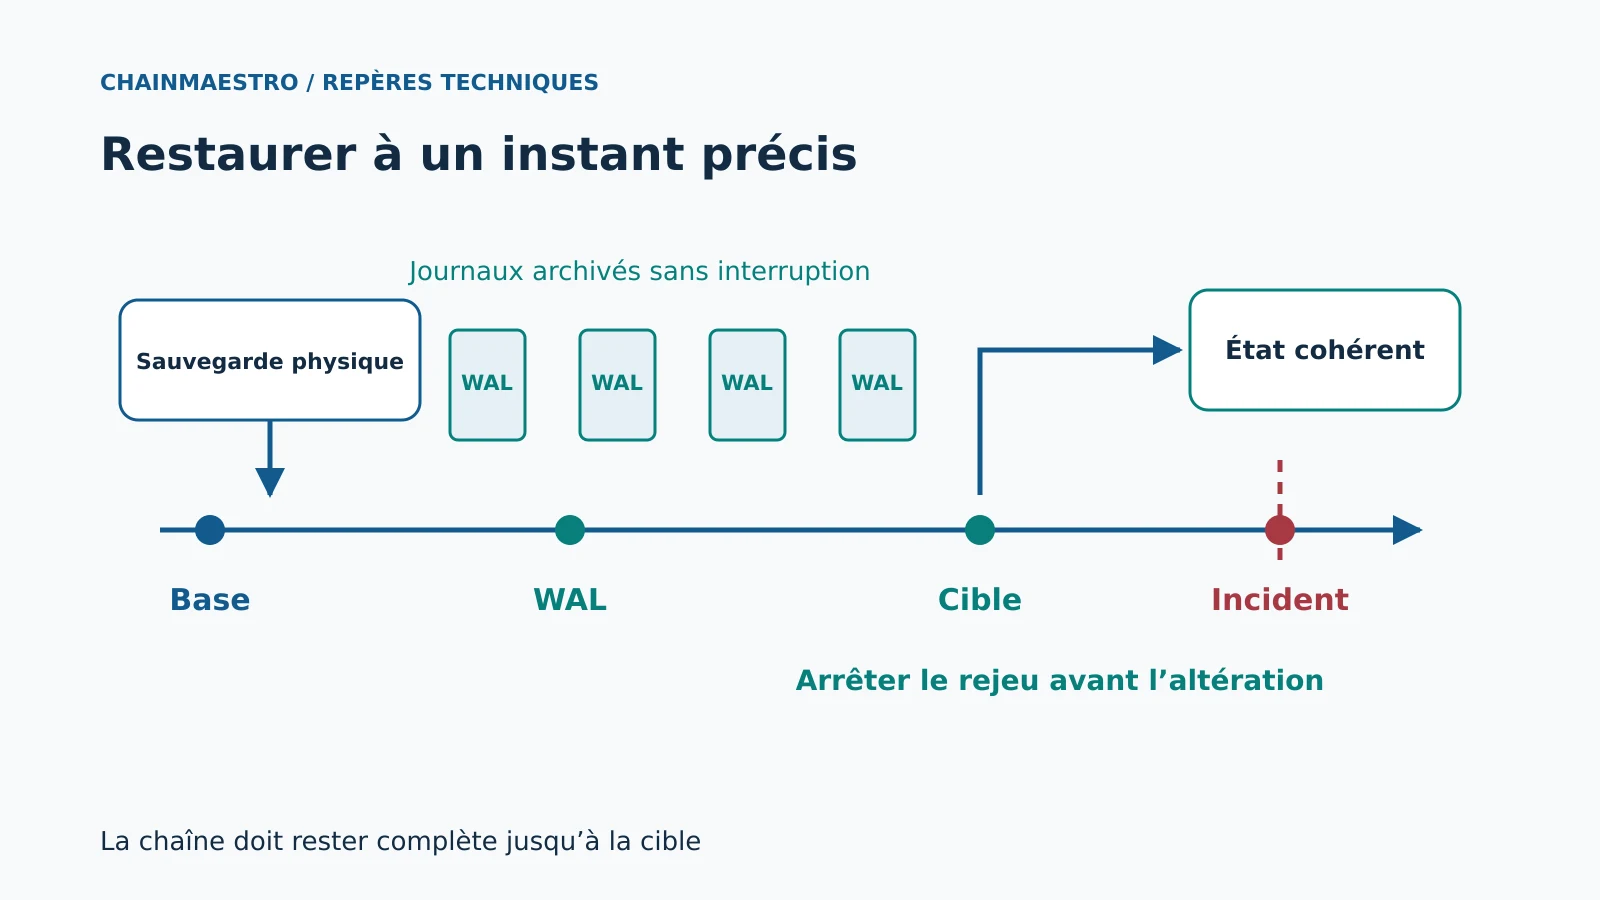
Une sauvegarde réussie ne prouve pas que le service peut repartir. Choisir les bons objectifs, tester le rejeu et mesurer la reprise PostgreSQL.
La Silicon Valley n'est pas un modèle à copier, mais certaines habitudes peuvent aider les dirigeants français à mieux décider : tester plus tôt, mesurer plus clairement et arrêter plus proprement.
Modèles ouverts, API managées, GPU, licences, RAG, fine-tuning : le guide pratique pour décider quand l'IA open source crée vraiment de la valeur en PME.
Le coût réel de l'IA ne se limite pas au prix d'un modèle. Guide pour piloter API, contexte, agents, infrastructure, sécurité et qualité sans surprise budgétaire.
Assistants bureautiques, recherche interne, réunions, support, code, CRM : le guide pour choisir les outils IA qui font vraiment gagner du temps aux équipes.
Les agents IA peuvent accélérer le triage, la veille et la remédiation sécurité. Encore faut-il encadrer leurs outils, leurs droits, leurs sorties et leurs refus.
MCP standardise la connexion entre agents IA, données et outils. Voici ce que les entreprises doivent comprendre avant d'exposer leurs systèmes.
Générer des leads qualifiés sur les réseaux sociaux exige plus qu'un formulaire : offre, ciblage, qualification, relance CRM et mesure du pipeline.
Automatiser la génération de leads exige un vrai système : capture, qualification, scoring, routage, relance, CRM, consentement, mesure et IA sous contrôle.
Guide complet pour optimiser Google Business Profile : fiche locale, catégories, avis, photos, posts, site, données structurées et mesure des conversions.
La CRO ne se résume pas aux boutons. Voici une méthode complète pour diagnostiquer, tester et améliorer les conversions sans sacrifier la qualité.
L'email marketing automation doit désormais combiner délivrabilité, consentement, segmentation, workflows lifecycle, CRM, IA contrôlée et mesure business.
Le growth hacking utile n'est pas une liste de hacks magiques : c'est une discipline d'expérimentation, de boucles, d'activation, de rétention et de mesure.
Automatiser le marketing ne suffit pas : il faut mesurer le revenu, le temps gagné, la qualité commerciale, les risques évités et la fatigue client.
Le data marketing utile ne consiste pas à accumuler des dashboards : il relie données, segments, scoring, contenu, ventes et consentement pour décider mieux.
Un tunnel de vente optimisé ne force pas les prospects : il clarifie les étapes, les preuves, les critères de passage et les frictions qui empêchent les bons acheteurs d'avancer.
Le trafic qualifié ne se mesure pas au volume mais à la progression : canaux, SEO, paid, newsletter, partenariats, tracking et qualité commerciale.
Une intégration API utile ne connecte pas seulement des outils : elle clarifie les données, les responsabilités, les erreurs, la sécurité et le ROI opérationnel.
Dernières publications
40 articles
Guides pratiquesRetirer documents, fragments, vecteurs, caches et sauvegardes : organiser une suppression vérifiable sans réintroduire les données lors d’une restauration.
Open source et développementPostgreSQL 19 Beta 4 apporte REPACK, la réplication des séquences et un nouvel autovacuum. Ces fonctions méritent un protocole de test, pas une migration anticipée en production.
Guides pratiquesRéindexation, compatibilité des vecteurs, seuils et retour en arrière : préparer un changement de modèle d’embeddings sans dégrader la recherche.
CybersécuritéTester les documents malveillants d’un RAG et limiter leurs effets : séparation des données, permissions des outils, sorties et validation des actions.
Intelligence artificielleL’article 50 de l’AI Act s’applique depuis le 2 août 2026. Chatbots, médias synthétiques et textes d’intérêt public ne relèvent pourtant ni du même acteur ni du même signalement.
Guides pratiquesChoisir un modèle selon la difficulté et le risque : mesurer la qualité, les reprises, la latence et le coût réel d’un routeur avant de l’activer.
Guides pratiquesFaire tourner un modèle sur un poste ne suffit pas : vérifier les flux réseau, les extensions, les traces et les sauvegardes de toute la chaîne IA.
CybersécuritéDepuis le 11 septembre 2026, le CRA impose aux fabricants de notifier certaines vulnérabilités exploitées et certains incidents graves. Voici comment transformer trois échéances réglementaires en procédure opérationnelle vérifiable.
Guides pratiquesDates, montants, identifiants : bâtir une recette d’extraction documentaire qui sépare reconnaissance du texte, lecture des tableaux et validation métier.
Guides pratiquesConstruire des tests IA comparables : cas représentatifs, annotations, versions, critères d’acceptation et examen des régressions avant mise en production.
Guides pratiquesVérifier les passages cités, les droits d’accès et la version des documents : une méthode de recette pour les assistants qui répondent sur vos sources.
Guides pratiquesUn objectif de service doit conduire à une décision. Définir l’indicateur utilisateur, calculer le budget d’erreur et convenir des actions quand il s’épuise.
Guides pratiquesÉpingler une image rend le déploiement identifiable. Vérifier aussi qui l’a construite, à partir de quoi et selon quelle politique de confiance.
Guides pratiquesLe CMS peut être à jour pendant que les lecteurs voient l’ancienne page. Cartographier les caches, cibler les invalidations et vérifier le rendu public.
Guides pratiquesUn contrôle focusable ne garantit pas un parcours utilisable. Vérifier ordre, visibilité, modales et retour du focus dans les tâches réelles.
Guides pratiquesRevenir à l’ancienne application exige un schéma compatible. Concevoir expansion, transition et retrait, puis éprouver les écritures pendant la migration.
Guides pratiquesLimiter le débit ne suffit pas à absorber une surcharge. Borner les files, maîtriser les reprises et préserver les opérations essentielles.
CybersécuritéDes logs utiles racontent une action sans recopier ses secrets. Concevoir événements, corrélation, accès et rétention pour enquêter sans surcollecter.
CybersécuritéLes jetons temporaires réduisent l’exposition des déploiements. Définir la confiance OIDC, les droits du job et les tests d’accès refusé.
Guides pratiquesUne SBOM aide à retrouver un composant touché. Relier inventaire, artefact et déploiement pour décider vite sans confondre présence et exposition.
Guides pratiquesUn webhook peut arriver deux fois ou dans le désordre. Dédupliquer, traiter durablement et réconcilier les effets pour éviter les doubles actions.
CybersécuritéLa résistance au phishing se joue aussi dans la récupération. Concevoir les clés de secours, les sessions et le support sans réintroduire une porte faible.
Guides pratiquesUne sauvegarde réussie ne prouve pas que le service peut repartir. Choisir les bons objectifs, tester le rejeu et mesurer la reprise PostgreSQL.
La Silicon Valley n'est pas un modèle à copier, mais certaines habitudes peuvent aider les dirigeants français à mieux décider : tester plus tôt, mesurer plus clairement et arrêter plus proprement.
Modèles ouverts, API managées, GPU, licences, RAG, fine-tuning : le guide pratique pour décider quand l'IA open source crée vraiment de la valeur en PME.
Le coût réel de l'IA ne se limite pas au prix d'un modèle. Guide pour piloter API, contexte, agents, infrastructure, sécurité et qualité sans surprise budgétaire.
Assistants bureautiques, recherche interne, réunions, support, code, CRM : le guide pour choisir les outils IA qui font vraiment gagner du temps aux équipes.
Les agents IA peuvent accélérer le triage, la veille et la remédiation sécurité. Encore faut-il encadrer leurs outils, leurs droits, leurs sorties et leurs refus.
MCP standardise la connexion entre agents IA, données et outils. Voici ce que les entreprises doivent comprendre avant d'exposer leurs systèmes.
Générer des leads qualifiés sur les réseaux sociaux exige plus qu'un formulaire : offre, ciblage, qualification, relance CRM et mesure du pipeline.
Automatiser la génération de leads exige un vrai système : capture, qualification, scoring, routage, relance, CRM, consentement, mesure et IA sous contrôle.
Guide complet pour optimiser Google Business Profile : fiche locale, catégories, avis, photos, posts, site, données structurées et mesure des conversions.
La CRO ne se résume pas aux boutons. Voici une méthode complète pour diagnostiquer, tester et améliorer les conversions sans sacrifier la qualité.
L'email marketing automation doit désormais combiner délivrabilité, consentement, segmentation, workflows lifecycle, CRM, IA contrôlée et mesure business.
Le growth hacking utile n'est pas une liste de hacks magiques : c'est une discipline d'expérimentation, de boucles, d'activation, de rétention et de mesure.
Automatiser le marketing ne suffit pas : il faut mesurer le revenu, le temps gagné, la qualité commerciale, les risques évités et la fatigue client.
Le data marketing utile ne consiste pas à accumuler des dashboards : il relie données, segments, scoring, contenu, ventes et consentement pour décider mieux.
Un tunnel de vente optimisé ne force pas les prospects : il clarifie les étapes, les preuves, les critères de passage et les frictions qui empêchent les bons acheteurs d'avancer.
Le trafic qualifié ne se mesure pas au volume mais à la progression : canaux, SEO, paid, newsletter, partenariats, tracking et qualité commerciale.
Une intégration API utile ne connecte pas seulement des outils : elle clarifie les données, les responsabilités, les erreurs, la sécurité et le ROI opérationnel.