Ce qu’il faut retenir
- La disponibilité d’un dépôt ne suffit pas à définir vos droits : identifier la licence exacte de la version et de chaque composant distribué.
- Utilisation interne, modification, distribution de copies et interaction réseau peuvent déclencher des exigences différentes selon la licence.
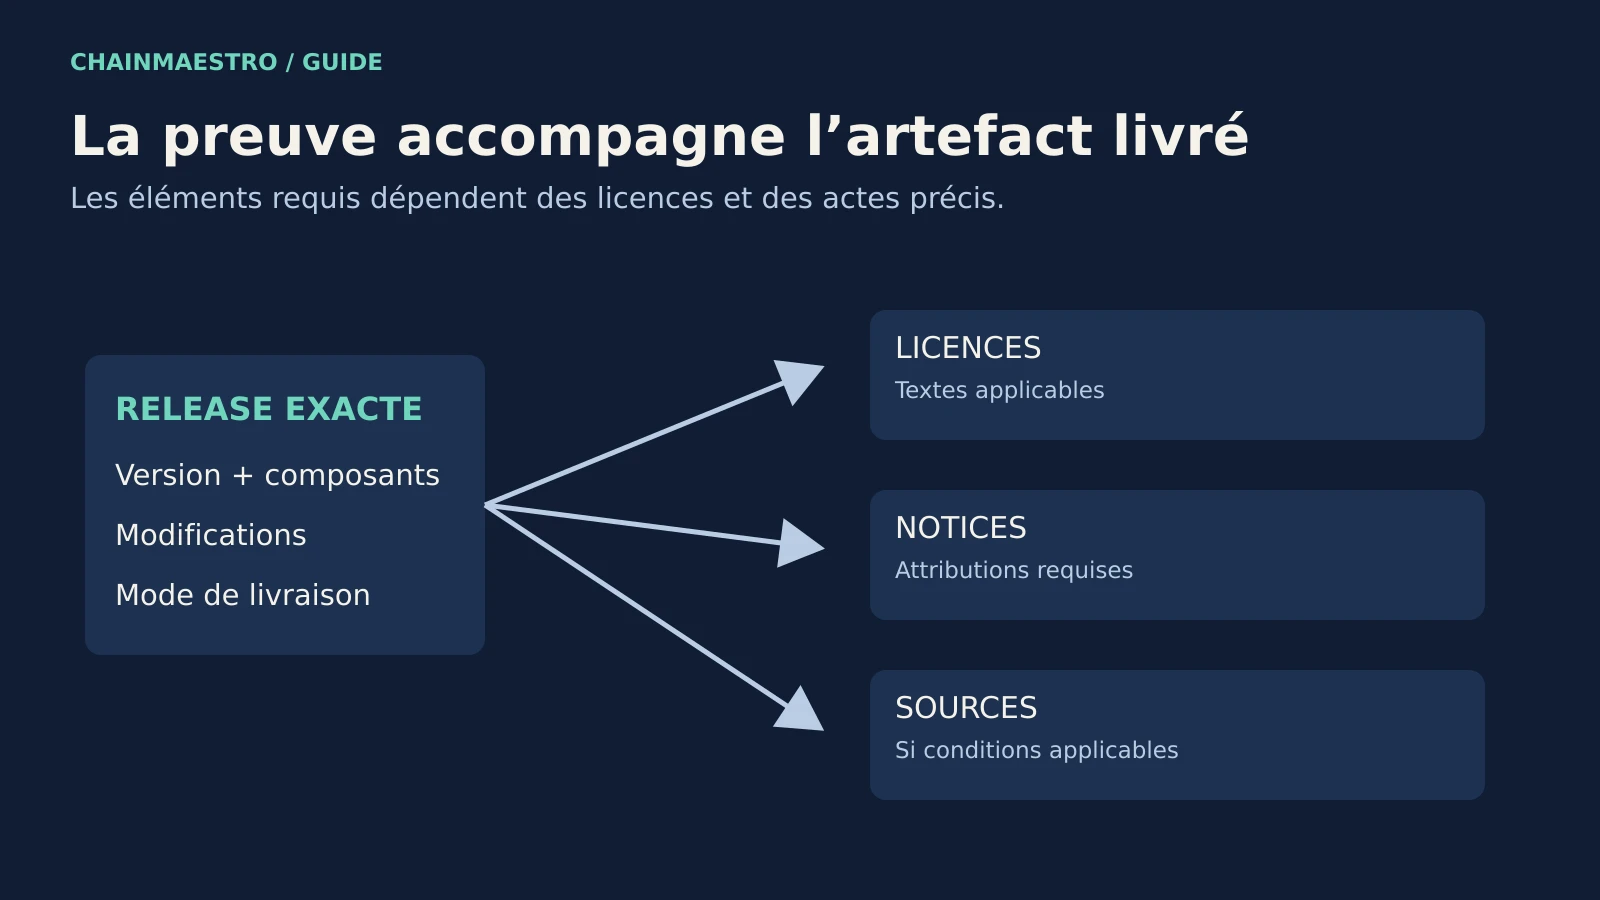
- Le dossier de release doit contenir les notices et, lorsque requis, un moyen vérifié d’obtenir les sources correspondantes.
Une équipe veut livrer un outil installé chez ses clients. Le dépôt est public, un fichier LICENSE existe et le logiciel fonctionne. La dernière vérification consiste pourtant à savoir ce que l’équipe livre exactement : code du projet, bibliothèques embarquées, composants modifiés et assets. Une autorisation générale supposée ne remplace pas la lecture des licences de cet ensemble.
Le sujet est souvent traité trop tard, au moment de publier un paquet. Il devient beaucoup plus simple lorsque la décision de distribution est connue en amont. Cet article propose une méthode d’inventaire et de préparation des preuves ; il ne tranche pas les cas juridiques particuliers de combinaison de logiciels.
Identifier une licence pour une version précise
La licence à examiner est celle de la version réellement utilisée, avec ses éventuelles exceptions. Un projet peut avoir changé de politique entre deux releases. Un répertoire, un exemple ou une ressource graphique peut aussi porter des conditions différentes du fichier principal.
Le nom « open source » ne dit pas à lui seul quelles obligations accompagnent la redistribution. La licence MIT permet un large ensemble d’usages, sous réserve notamment de conserver sa notice et sa permission dans les copies ou portions substantielles concernées. Elle n’équivaut pas à une absence de conditions.
La licence Apache 2.0 prévoit, entre autres, la fourniture de la licence, la conservation de notices pertinentes, le signalement des fichiers modifiés et le traitement des mentions NOTICE applicables. Elle comporte aussi des dispositions sur les brevets. La lecture du texte exact évite de réduire toutes les licences permissives à une étiquette identique.
Notre article sur les modèles IA ouverts et leurs coûts rappelle une distinction utile : accès aux artefacts, autorisation d’usage et obligations de redistribution doivent être examinés séparément. Les conditions d’un modèle ou d’un jeu de données ne se déduisent pas de la licence du code qui les charge.
Décrire les actes avant de chercher une réponse
Écrire ce qui est fait du composant : exécution dans l’entreprise, modifications, intégration à une application, remise d’un binaire au client ou exposition d’un service sur le réseau. Une équipe peut cumuler plusieurs de ces actes. Le passage d’un service hébergé à un produit installé change le dossier à examiner.
La GPLv3 encadre notamment la transmission de versions sources et de code objet, avec des conditions relatives aux sources correspondantes. Il faut consulter les modalités applicables à votre mode de distribution ; mettre un lien vers le dépôt amont peut être insuffisant pour un binaire que vous avez modifié.
La section 13 de l’AGPLv3 ajoute une exigence liée à l’interaction réseau avec une version modifiée, sous les conditions du texte. Le raccourci « aucune copie distribuée, donc aucune question de sources » devient alors trompeur. L’examen doit porter sur la licence et les actes précis.
Les frontières d’une œuvre combinée, les liaisons entre composants et les exceptions demandent parfois une analyse spécialisée. Une séparation en processus ou en conteneurs n’apporte pas automatiquement une réponse juridique universelle. Le schéma d’architecture aide à poser la question ; il ne remplace pas son examen.
Inventorier ce qui quitte réellement le pipeline
| Objet livré | Vérification | Preuve à conserver |
|---|---|---|
| Bibliothèque embarquée | Version, licence et inclusion dans l’artefact | Manifest et notices pertinentes |
| Composant modifié | Différences et conditions de transmission | Sources correspondantes et modifications |
| Image conteneur | Paquets présents dans toutes les couches utiles | Inventaire de l’image livrée |
| Documentation et assets | Licence propre aux fichiers | Attribution et permission adaptées |
| Service réseau | Licence et modifications du composant exposé | Analyse du cas et accès aux sources si requis |
Le fichier de dépendances du projet est un point de départ, pas une preuve complète. Un outil de build peut embarquer un composant indirect. Une image de base transporte ses paquets. Un script peut télécharger un binaire après installation. Le contrôle doit correspondre à l’artefact distribué, avec son identifiant et sa provenance.
Les intégrations techniques peuvent elles aussi introduire des composants distribués : SDK, connecteur local ou agent installé chez le client. Distinguer l’appel à un service de la remise d’un logiciel permet de cibler les vérifications.
Un lien vers l’amont ne décrit pas votre build
Considérons un exemple hypothétique. Une entreprise modifie un outil sous GPLv3 pour produire un connecteur installé chez ses clients. Le paquet contient son binaire et un lien vers le dépôt officiel. Le dépôt amont ne contient pourtant ni ses modifications ni tous les éléments nécessaires pour produire la version livrée.
L’équipe prépare alors un dossier lié à l’identifiant de release : sources concernées, scripts requis par les conditions applicables, notices et procédure d’accès. Elle fait vérifier les modalités de transmission retenues, puis teste le téléchargement depuis un compte destinataire. Le dossier n’est plus une intention : il contient un chemin utilisable vers la version pertinente.
Une autre bibliothèque du paquet porte une licence permissive. Ses notices doivent aussi être présentes selon le texte applicable. Le respect des obligations d’un composant ne couvre pas ceux des autres. La recette finale doit examiner l’ensemble de la distribution.
Installer une revue courte dans la release
- Fixer le mode de livraison. Produit installé, code source, image ou service hébergé définissent le périmètre à examiner.
- Produire un inventaire. Nom, version, origine, licence et modifications permettent d’identifier les composants.
- Lire les conditions applicables. Conserver le texte de référence et les exceptions de la version concernée.
- Préparer les éléments demandés. Notices, licence, attribution et sources correspondantes doivent suivre les exigences identifiées.
- Tester leur présence et leur accès. Ouvrir le paquet comme un destinataire, suivre les liens et contrôler les versions.
- Escalader les ambiguïtés. Combinaisons, exceptions, brevets ou changement de modèle commercial peuvent justifier un examen spécialisé.
Cette procédure doit rester proportionnée. Un changement de texte dans l’interface n’exige pas la même enquête qu’une nouvelle distribution propriétaire contenant un composant copyleft modifié. Identifier les changements de périmètre permet de réserver l’effort aux décisions qui le nécessitent.
Ce qu’un scanner peut et ne peut pas décider
Un scanner détecte des signatures de licence et des dépendances. Il peut manquer des fichiers téléchargés, des notices modifiées ou des composants présents seulement dans un binaire. Il peut également associer plusieurs licences à un paquet qui propose un choix. Le résultat doit être qualifié, pas transformé directement en décision de conformité.
Une liste « toutes les licences sont autorisées » peut masquer des obligations non exécutées. L’organisation doit relier la politique d’acceptation aux actes réels et aux éléments livrés. La preuve finale est dans le paquet et son dossier, pas uniquement dans la couleur du rapport.
Les équipes qui adoptent de nouveaux outils de développement doivent aussi vérifier leurs contributions générées et les composants proposés. Copier un fichier qui fonctionne sans conserver sa provenance rend la revue de release plus coûteuse.
Une méthode qui prépare la décision
Les exemples de MIT, Apache 2.0, GPLv3 et AGPLv3 ne couvrent pas toutes les licences, ni les conditions commerciales associées à certains produits. Les marques, données et services externes peuvent relever d’autres règles. Le caractère public d’un dépôt ne signifie pas non plus qu’il possède une licence autorisant l’usage envisagé.
Avant la prochaine distribution, prendre l’artefact final et chercher les notices et les sources annoncées dans la procédure. Si l’équipe ne peut pas relier ces éléments à la version livrée, le dossier de sortie doit être complété avant la mise à disposition.
Sources et références
Textes primaires consultés le 1er octobre 2026 : MIT, Open Source Initiative, Apache 2.0, GPLv3 et AGPLv3. L’exemple est hypothétique ; cette grille prépare une revue et ne fournit pas une qualification juridique individuelle.