Rubrique / 11 articles
Cybersécurité
Sécurité, vie privée, risques et résilience numériques.
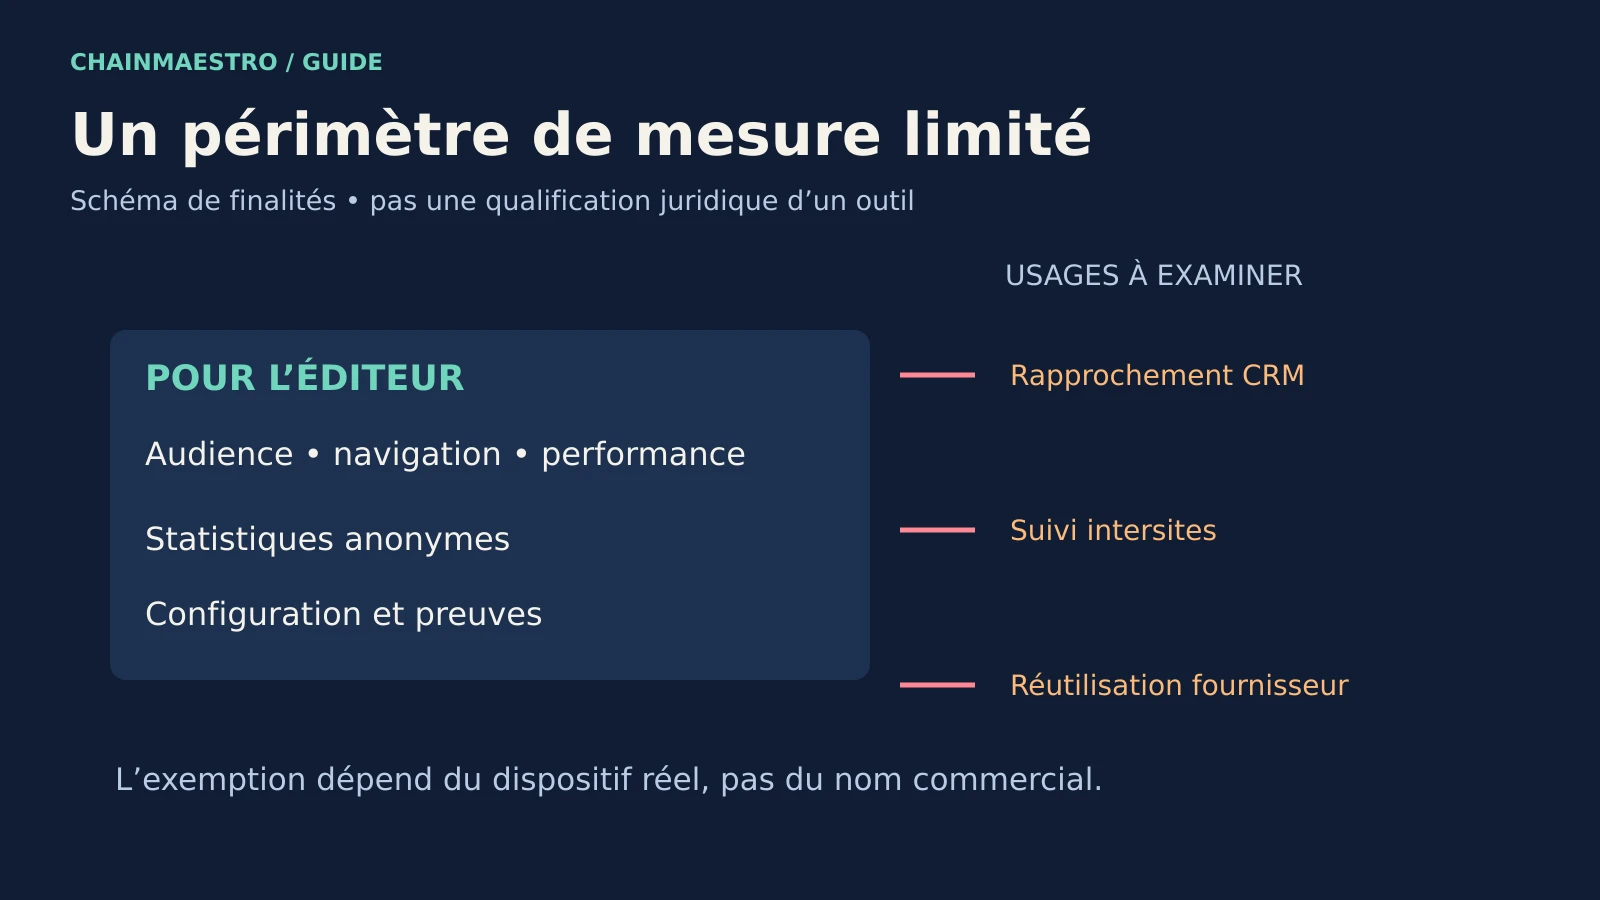
Mesure d’audience : vérifier les conditions de l’exemption CNIL
Finalité, identifiants, réutilisation et flux réels : auditer une mesure d’audience avant de la considérer comme exemptée de consentement.
Cryptographie post-quantique : commencer par l’inventaire, pas par remplacer tous les algorithmes
Les premiers standards post-quantiques du NIST sont disponibles, mais une migration ne commence pas par un remplacement massif. Il faut d’abord savoir où résident clés, certificats, protocoles et données à longue durée de confidentialité.
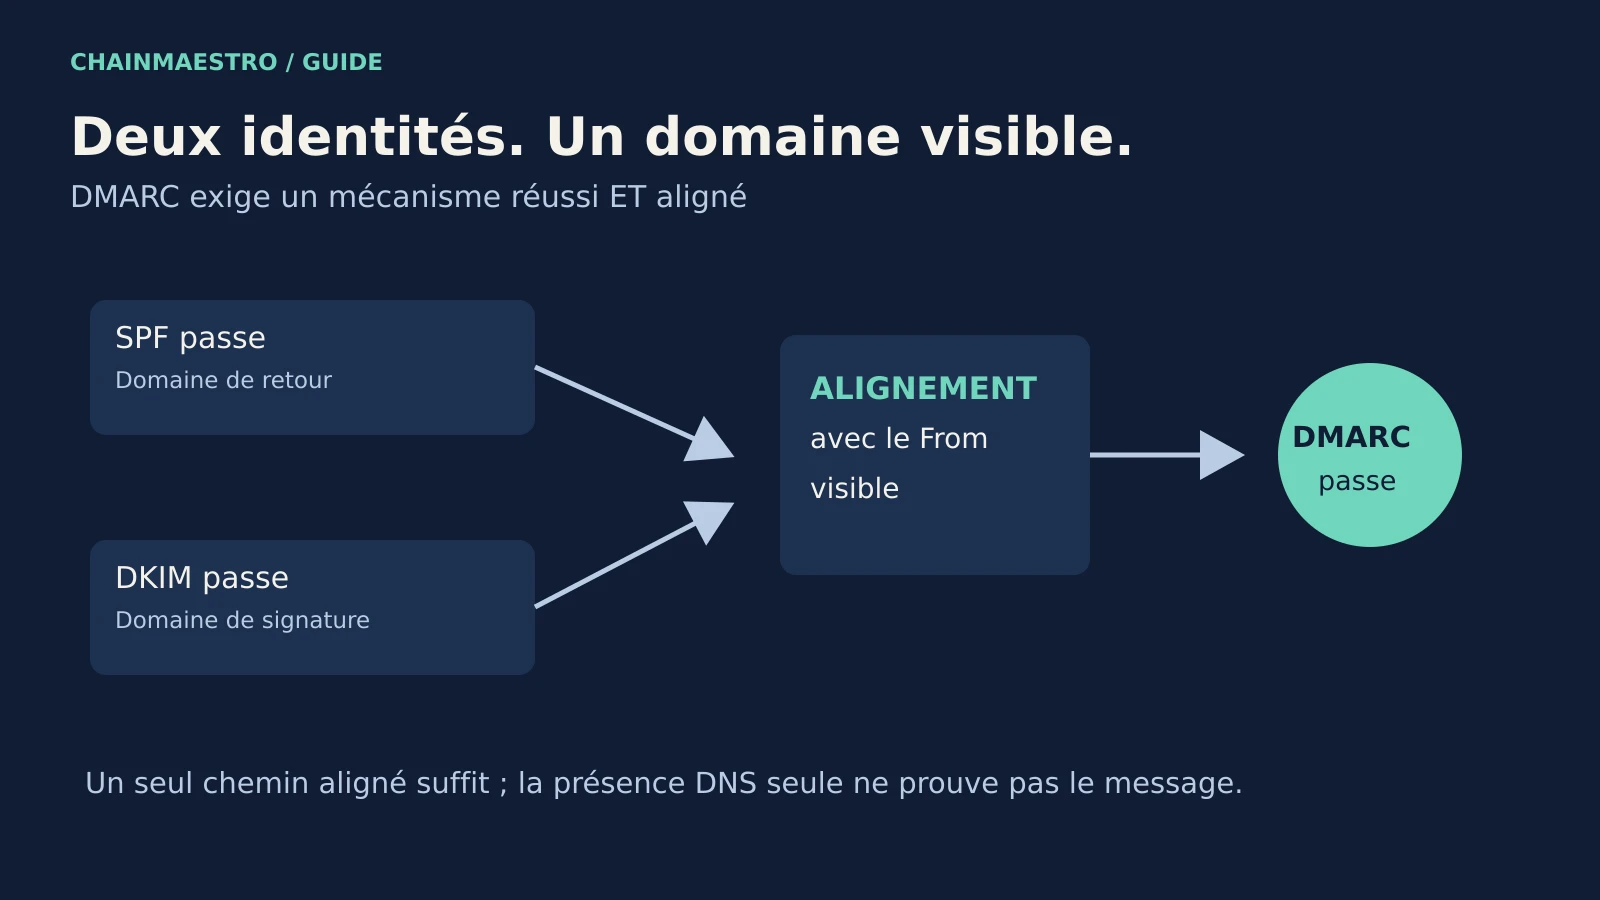
Délivrabilité email : tester SPF, DKIM et DMARC sur les vrais flux
Vérifier les identités et l’alignement dans les messages reçus, recenser tous les émetteurs et préparer un durcissement DMARC mesuré.
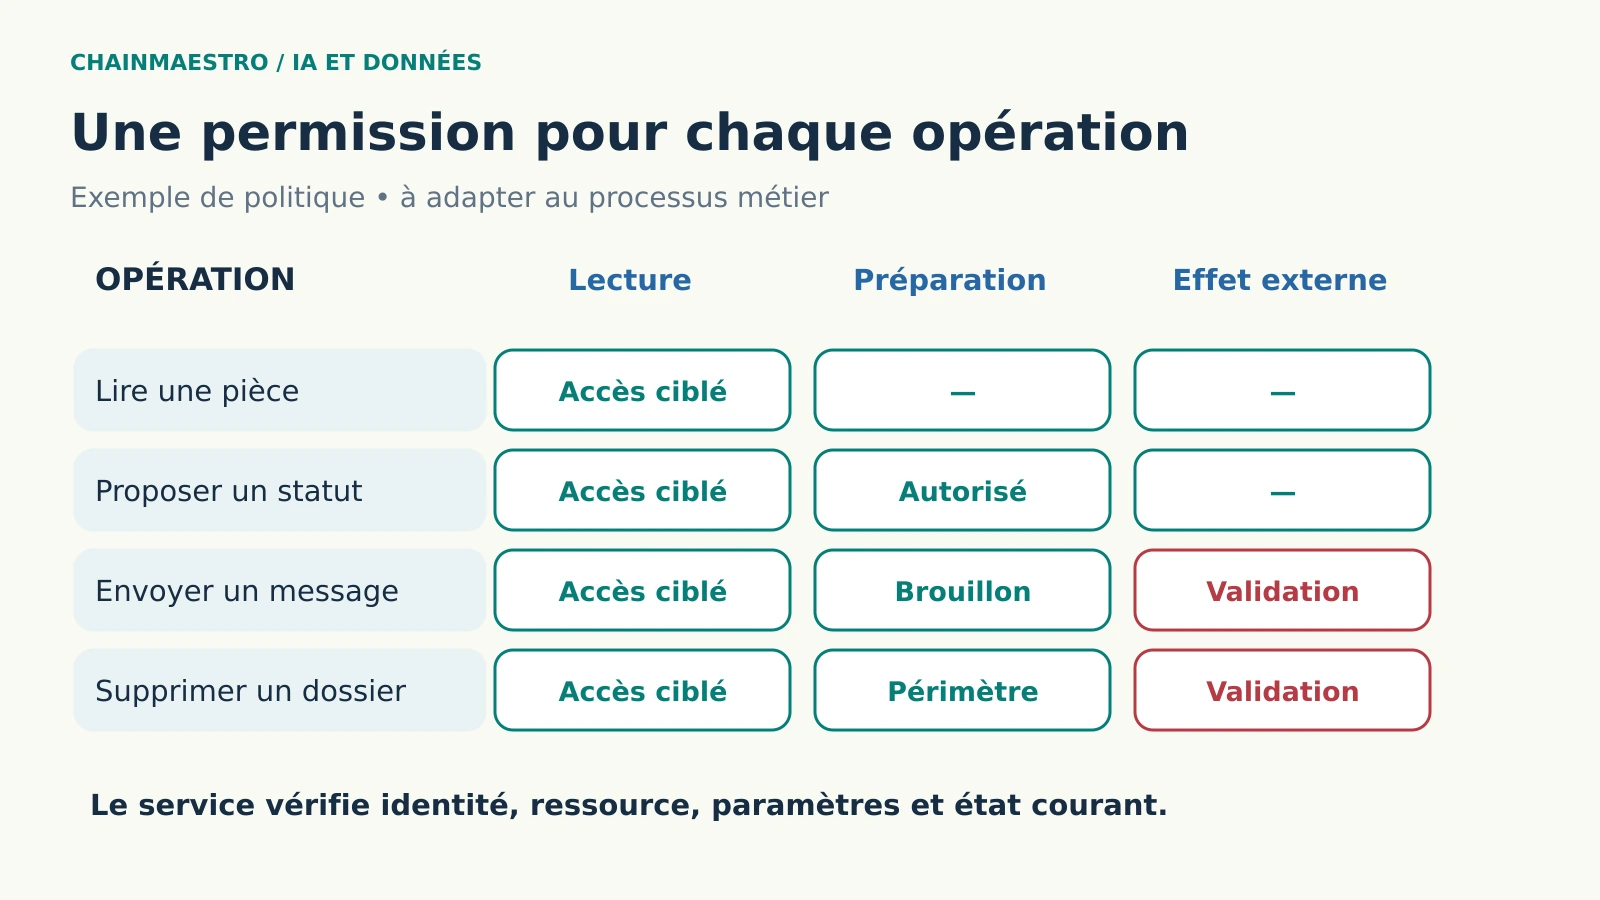
Agents IA : donner accès à un outil n’autorise pas toutes ses actions
Définir des permissions par opération, vérifier les objets et borner l’autonomie : une méthode pour relier les agents IA aux services de l’entreprise.
Certificats TLS de 200 jours : le vrai chantier est l’automatisation du renouvellement
Depuis le 15 mars 2026, un certificat TLS public ne peut plus dépasser 200 jours. Les plafonds tomberont à 100 puis 47 jours : l’inventaire et le renouvellement automatique deviennent des contrôles d’exploitation.
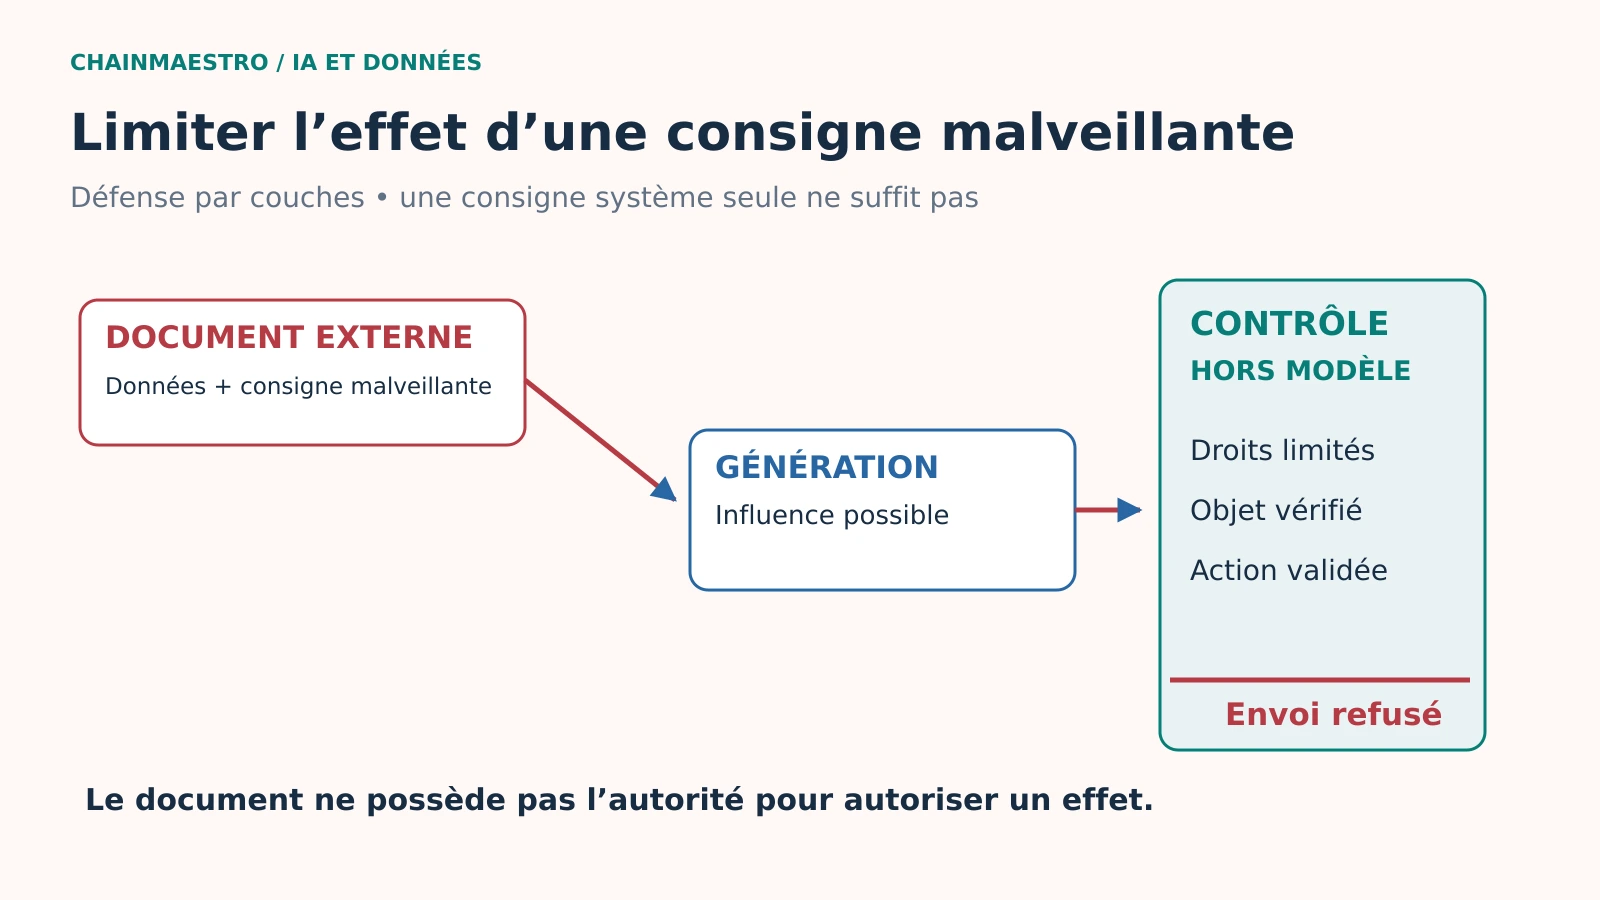
Injection indirecte : quand un document tente de commander l’assistant
Tester les documents malveillants d’un RAG et limiter leurs effets : séparation des données, permissions des outils, sorties et validation des actions.
Cyber Resilience Act : organiser les signalements 24 h, 72 h et rapport final
Depuis le 11 septembre 2026, le CRA impose aux fabricants de notifier certaines vulnérabilités exploitées et certains incidents graves. Voici comment transformer trois échéances réglementaires en procédure opérationnelle vérifiable.
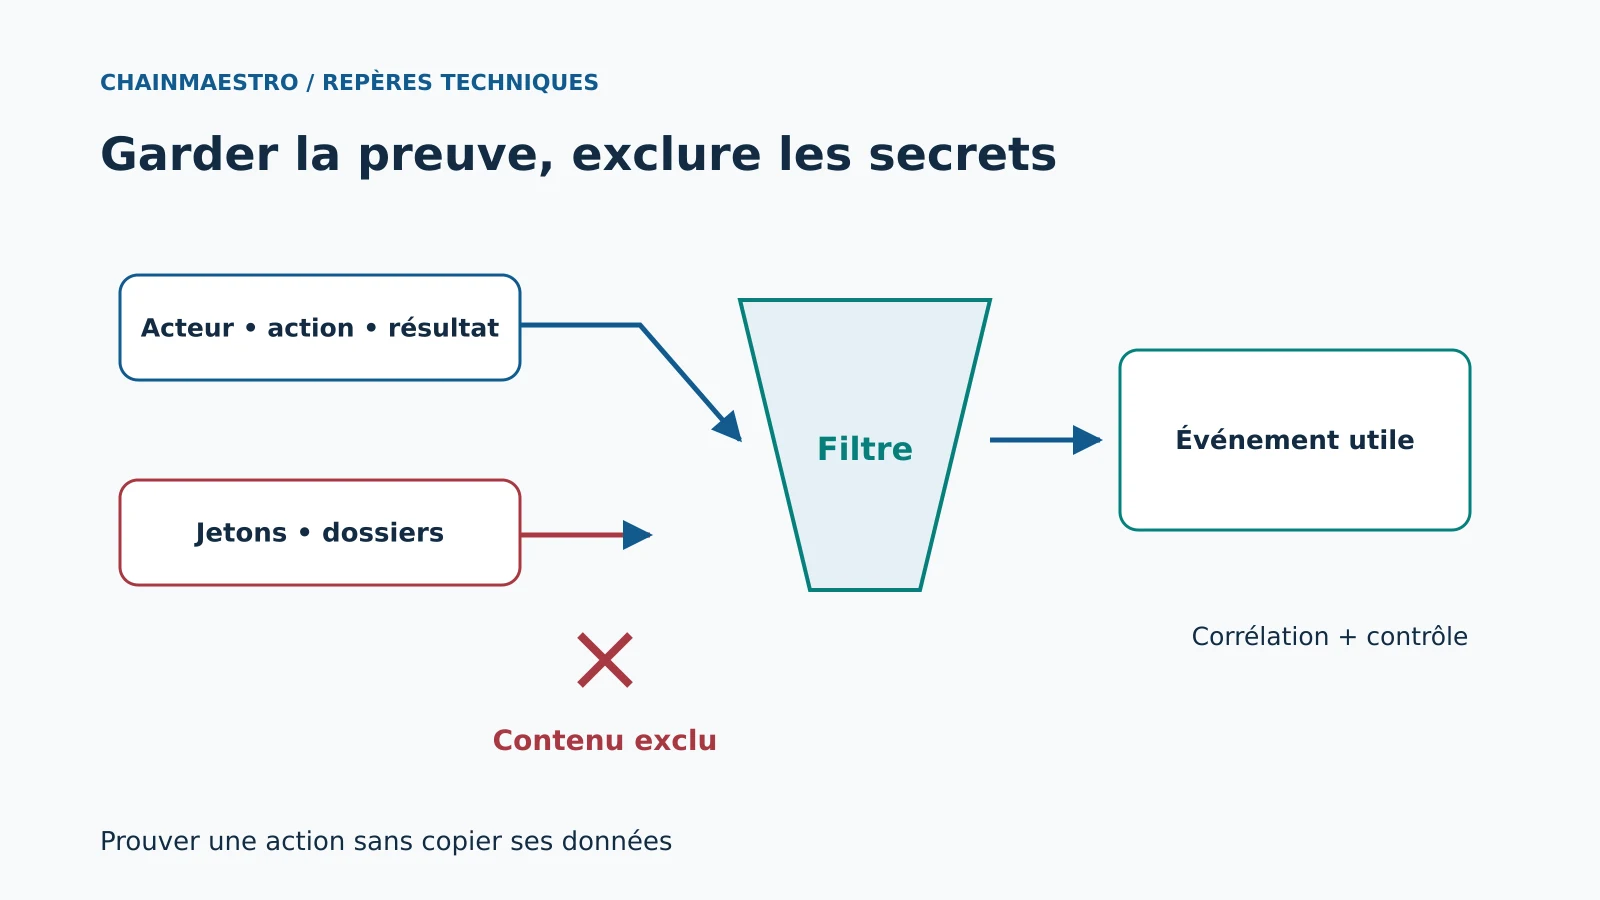
Journaux de sécurité : garder la preuve, éviter la fuite
Des logs utiles racontent une action sans recopier ses secrets. Concevoir événements, corrélation, accès et rétention pour enquêter sans surcollecter.
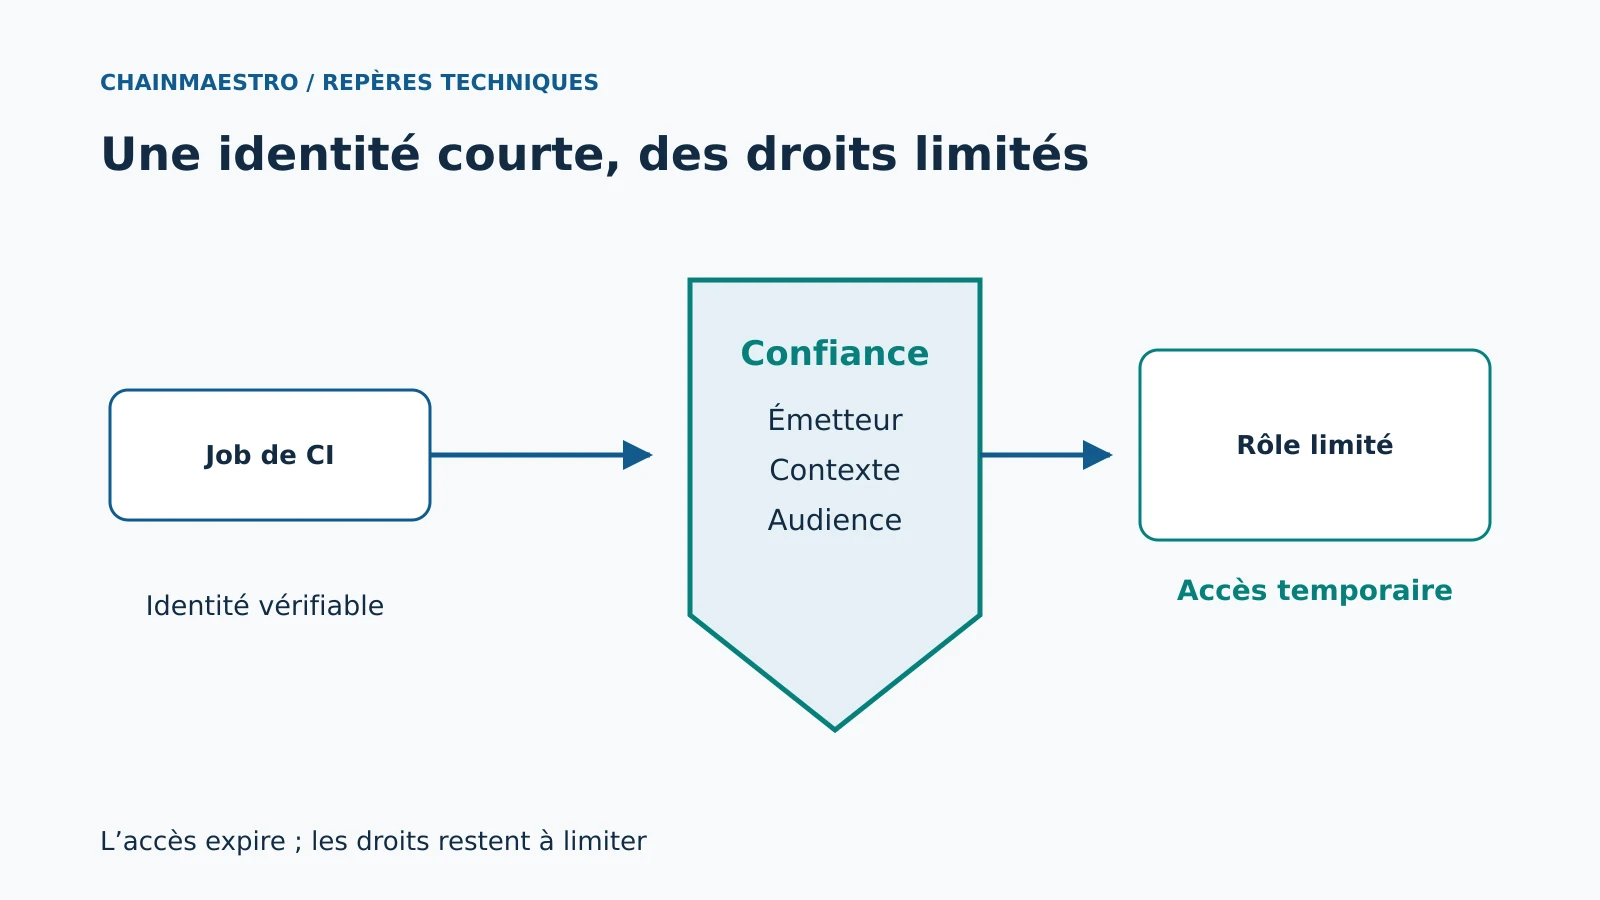
Secrets de CI : remplacer les clés durables par des identités courtes
Les jetons temporaires réduisent l’exposition des déploiements. Définir la confiance OIDC, les droits du job et les tests d’accès refusé.
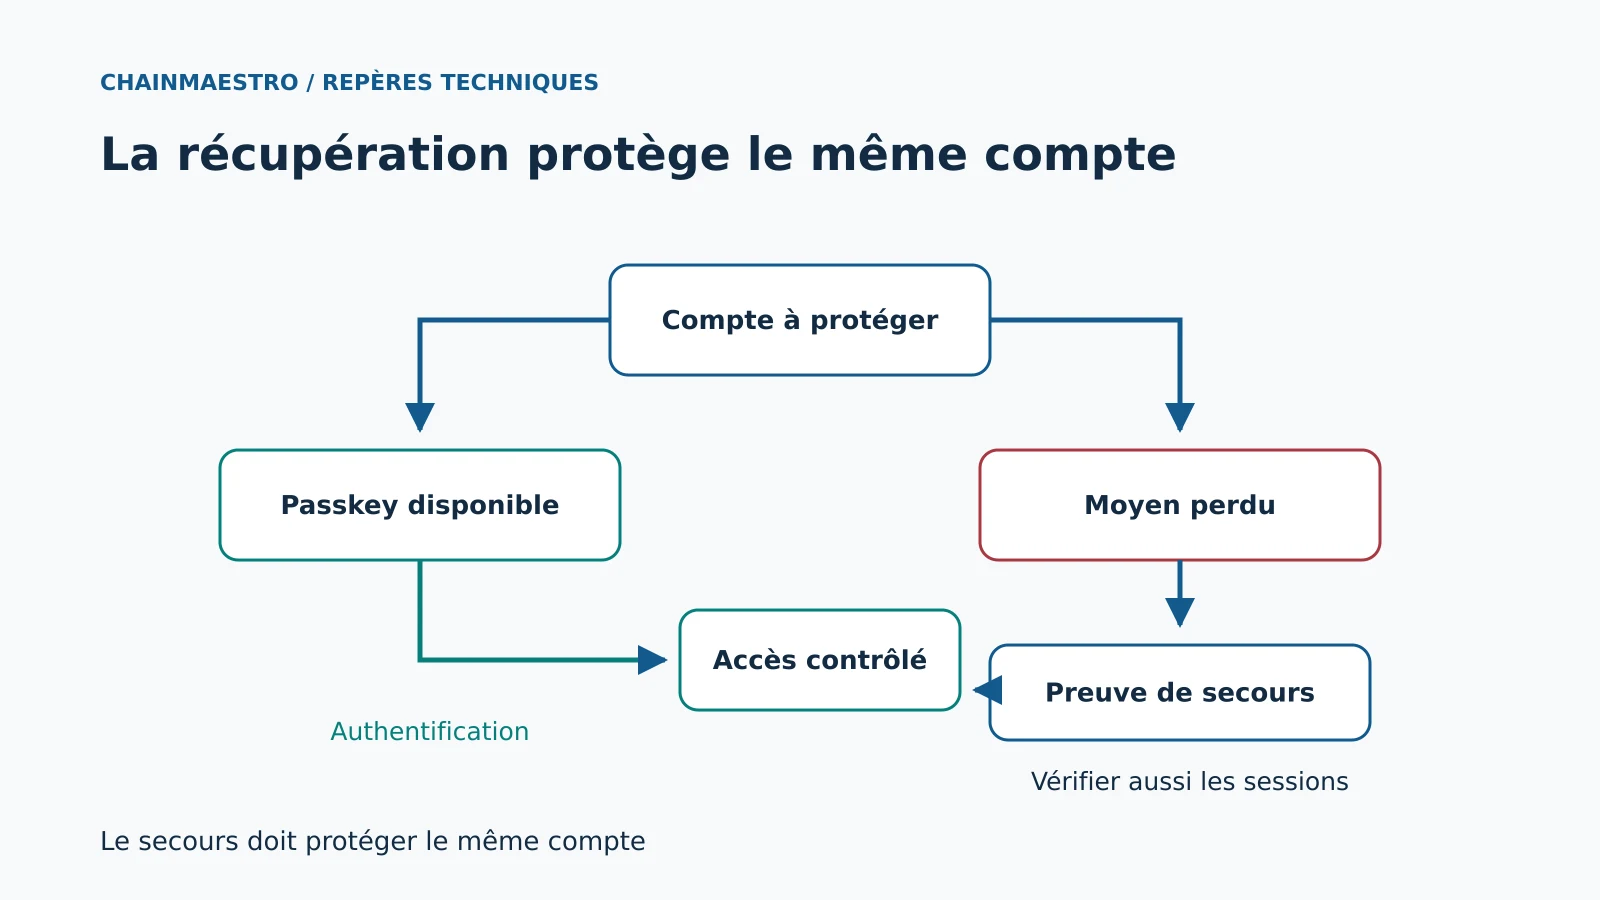
Passkeys : sécuriser aussi le retour dans le compte
La résistance au phishing se joue aussi dans la récupération. Concevoir les clés de secours, les sessions et le support sans réintroduire une porte faible.

Cybersécurité à l’ère des agents IA
Les agents IA peuvent accélérer le triage, la veille et la remédiation sécurité. Encore faut-il encadrer leurs outils, leurs droits, leurs sorties et leurs refus.